содержание .. 18 19 20 21 ..
SIMATIC NET. Промышленные Ethernet коммутаторы RUGGEDCOM ROS версия 5.5 Для RST916C. Руководство по настройке (2021 год) - часть 2
Управление устройством
4.7.10 Управление трансиверами SFP
4.7.10
Управление трансиверами SFP
RUGGEDCOM ROS поддерживает компактные модульные приемопередатчики
(трансиверы SFP) для обеспечения каналов связи 1000Base-X, 100Base-FX,
1000Base-T или 100Base-TX link.
Примечание
Поскольку волоконно-оптические трансиверы SFP 1000Base-X являются
стандартизированными, RUGGEDCOM ROS поддерживает большую часть
моделей данного типа. Для получения дополнительной информации см.
RUGGEDCOMкаталог трансиверов SFP [https://support.industry.siemens.com/cs/
ww/en/view/109482309].
Настоятельно рекомендуется использовать только модели трансиверов SFP,
одобренные компанией Siemens. Siemens проводит широкое испытание
этих трансиверов, чтобы убедиться в их способности выдерживать тяжелые
условия эксплуатации. При использовании другой модели SFP-трансивера в
обязанности пользователя входит проверка ее соответствия требованиям к
окружающей среде и эксплуатационным требованиям.
Медные SFP трансиверы 1000Base-T не являются стандартизированными.
RUGGEDCOM ROS поддерживает только некоторые модели данного типа.
Примечание
SFP-трансиверы поддерживают замену в горячем режиме.
При установке трансивера SFP в соответствующий слот настройки скорости
и автосогласования автоматически корректируются на соответствующие
значения. Например, при установке трансивера SFP 1 G скорость порта
автоматически меняется на 1 G, а автосогласование устанавливается на Вкл..
Примечание
Из-за неопределенного времени ожидания, вызванного встроенным PHY,
точность выдерживания времени IEEE 1588 может значительно снижаться на
медном порте SFP.
4.7.10.1
Требования к трансиверам SFP
В зависимости от требуемого типа среды передачи данных порт SFP может
нуждаться в некотором явном конфигурировании:
• Для каналов связи 10GBase-X скорость должна быть установлена на уровне
10 Гбит/с, а автосогласование - на Выкл. .
• Для каналов связи 100Base-FX или 100Base-TX скорость должна быть
установлена на уровне 100 Мбит/с.
• Для каналов связи 1000Base-X или 1000Base-T, скорость порта SFP должна
быть установлена на уровне 1 Гбит/с.
RUGGEDCOM ROS версия5.5
84
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.7.10 Управление трансиверами SFP
• Автоматическое согласование может быть сконфигурировано на Вкл.,
когда скорость порта установлена на 1 Гбит/с, или на Выкл., когда скорость
порта установлена на 100 Мбит/с.
• Дуплексный режим не может конфигурироваться для порта SFP, так что
всегда принудительно устанавливается полнодуплексный режим.
• Дуплексный режим не может конфигурироваться для порта 10G SFP+, так
что всегда принудительно устанавливается полнодуплексный режим.
Для получения дополнительной информации о конфигурировании SFP-
трансиверов и других Ethernet-портов на устройстве см. "Конфигурирование
Ethernet-порта (Страница 76)".
4.7.10.2
Мониторинг порта SFP
RUGGEDCOM ROS поддерживает "горячую" замену SFP-трансиверов на портах
SFP и автоматически обнаруживает, когда SFP-трансивер удаляется или
вставляется.
Когда RUGGEDCOM ROS обнаруживает, что SFP-трансивер вставлен в порт
SFP, она считывает информацию трансивера и определяет тип трансивера. В
результате этого решения порт SFP будет принят, принят и реконфигурирован
или отвергнут в RUGGEDCOM ROS.
Следующая таблица показывает, в каких случаях SFP-трансивер принимается
или принимается и реконфигурируется.
Сконфигурированная
Тип обнаруженного
Тип обнаруженного
Тип обнаруженного
скорость
SFP: 1000Base-X
SFP: 100Base-FX
SFP: 1000Base-T
Принять и
автоматически
установить
скорость 100 Мбит/
1 Гбит/с
Принять
Принять
с и установить
автоматическое
согласование
на Выкл..
Сравнить модель
трансивера
со списком
Принять и
поддерживаемых
автоматически
моделей. Принять,
установить скорость
если присутствует
100 Мбит/с
Принять
1 Гбит/с и установить
в списке. В ином
автоматическое
случае автоматически
согласование на Вкл..
установить скорость
1 Гбит/с и установить
автоматическое
согласование на Вкл..
Если трансивер принят, Mediaпараметр состояния Ethernet Ports » Configure
Port Parameters показывает подробную информацию об этом SFP-трансивере,
в том числе код соответствия Gigabit Ethernet, среду передачи данных, тип
разъема и длину линии связи. Например:
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
85
Управление устройством
4.7.10 Управление трансиверами SFP
SFP 1000LX SM LC 10 km
SFP 1000T 100 m
Если трансивер не распознан, он отвергается. Также генерируется
оповещение, а порт будет заблокирован, так что связь не может быть
установлена, пока не будет заменен трансивер. Параметр Mediaбудет
показывать, что отвергнутый SFP-трансивер не определен. Например:
SFP Unidentified
Если на порт SFP не установлен трансивер, то параметр Mediaбудет
показывать, что SFP-трансивер не подключен:
SFP Unplugged
4.7.10.3
Отображение информации для порта SFP
Чтобы отобразить детальную информацию о порте SFP, сделайте следующее:
1.
Войдите в систему и перейдите в командную оболочку CLI. Для получения
дополнительной информации о порядке доступа к командной оболочке CLI
см. "Использование интерфейса командной строки (Страница 27)".
2.
Введите следующую команду:
sfp
{ port }
где:
•
{ port } - номер порта
Отобразится информация о порте. Например:
>sfp
ID: SFP
Extended ID: GBIC/SFP function is defined by serial ID only
Connector: LC
Transceiver:
Gigabit Ethernet Compliance Codes:
1000LX
Fibre Channel link length:
Long Distance (L)
Fibre Channel transmitter technology:
Longwave laser (LC)
Fibre Channel transmission media:
Single Mode (SM)
Fibre Channel speed:
100 MBytes/Sec
Baud Rate, nominal: 1300 MBits/sec
Encoding type: 8B10B
Length(9um): 10 km
Length(9um): 10000 m
Length(50um): 550 m
Length(62.5um): 550 m
Length(Copper): Not specified
Vendor: xxxxxxx
IEEE company ID: xxxxxxx
Part number: xxxxxxxxxx
Revision: 0000
Laser wavelength: 1310 nm
RUGGEDCOM ROS версия5.5
86
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.7.11 Обнаружение неисправностей кабеля
>
4.7.11
Обнаружение неисправностей кабеля
Проблемы с подключением иногда могут быть связаны с неисправностями
в Ethernet-кабелях. Для упрощения поиска неисправностей вроде коротких
замыканий, обрывов и слишком длинных кабелей, в RUGGEDCOM ROS
предусмотрена встроенная утилита диагностики кабелей.
4.7.11.1
Просмотр результатов диагностики кабеля
Чтобы просмотреть результаты предыдущих диагностических тестов,
перейдите в Ethernet Ports » Configure/View Cable Diagnostics Parameters.
Появится таблица Cable Diagnostics Parameters.
Примечание
Для получения информации о том, как запустить диагностический тест см.
"Выполнение диагностики кабеля (Страница 89)".
В этой таблице отображается следующая информация:
Параметр
Описание
Port
Краткий обзор: 1 to maximum port number
Номер порта.
State
Краткий обзор: [ Stopped | Started ]
Запускает или останавливает диагностику кабеля для
выбранного порта. Если порт не поддерживает диагностику
кабеля, то для параметра "состояние" будет отображаться
значение N/A (недоступно).
Runs
Краткий обзор: Целое число от 0 до 65535
Общее число попыток выполнения диагностики кабеля,
которое должно быть произведено для выбранного порта.
Если задано значение 0, то диагностика кабеля выполняется
до тех пор, пока процедура диагностики не будет остановлена
явным образом.
Calib.
Краткий обзор: Целое число от -100.0 до 100.0
Для коррекции расчетного расстояния до места отказа может
использоваться калибровочное значение. Пользователь может
выполнить следующие действия для калибровки расчетного
расстояния до неисправности при диагностике кабеля:
1. Выберите конкретный порт, калибровка которого необхо-
дима.
2. Подключите Ethernet-кабель известной длины (например,
50 м) к порту.
3. НЕ ПОДКЛЮЧАЙТЕ другой конец этого кабеля к партнеру
по связи.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
87

Управление устройством
4.7.11 Обнаружение неисправностей кабеля
Параметр
Описание
4. Выполните диагностику кабеля для порта несколько раз.
Неисправности типа ОБРЫВА ЛИНИИ должны выявляться.
5. Найдите среднее расстояние до неисправности типа ОБРЫ-
ВА ЛИНИИ, зарегистрированной в журнале, и сравните его
с известной длиной кабеля. Разница может использоваться
в качестве калибровочного значения.
6. Введите калибровочное значение и выполните диагности-
ку кабеля еще несколько раз.
7. Расстояние до неисправности типа ОБРЫВА ЛИНИИ должно
быть таким же, что и длина кабеля.
8. Расстояние до неисправности для выбранного порта те-
перь откалибровано.
Good
Краткий обзор: Целое число от 0 до 65535
Число повторений, в ходе которых состояние GOOD
TERMINATION (отсутствие отказа) было определено на
кабельных парах выбранного порта.
Open
Краткий обзор: Целое число от 0 до 65535
Число повторений, в ходе которых состояние OPEN (обрыв
линии) было определено на кабельных парах выбранного
порта.
Short
Краткий обзор: Целое число от 0 до 65535
Число повторений, в ходе которых состояние SHORT (короткое
замыкание) было определено на кабельных парах выбранного
порта.
Imped
Краткий обзор: Целое число от 0 до 65535
Число повторений, в ходе которых состояние IMPEDANCE
MISMATCH (рассогласование полных сопротивлений) было
детектировано на кабельных парах выбранного порта.
Pass /Fail /Total
Краткий обзор: Строка длиной 19 символа(ов)
Это поле содержит итоговые результаты выполненной
диагностики кабеля на текущий момент.
• Pass (испытание пройдено) - число успешных попыток
выполнения диагностики кабеля для выбранного порта.
• Fail (испытание не пройдено) - число неуспешных
попыток выполнения диагностики кабеля для выбранного
порта.
• Total (итого)- общее число попыток выполнения диа-
гностики кабеля для выбранного порта.
Примечание
Для каждого успешного диагностического испытания значения для Good,
Open, Short или Imped будут увеличиваться на основе числа кабельных пар,
подключенных к порту. Для порта 100Base-T, имеющего две кабельные пары,
количество будет увеличиваться на два. Для порта 1000Base-T, имеющего
четыре кабельные пары, количество будет увеличиваться на четыре.
RUGGEDCOM ROS версия5.5
88
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.7.11 Обнаружение неисправностей кабеля
Примечание
При обнаружении неисправности кабеля рассчитывается расчетное расстояние
до неисправности, которое регистрируется в системном журнале. В журнале
указывается кабельная пара, обнаруженная неисправность и значение
расстояния до неисправности. Для получения дополнительной информации о
системном журнале см. "Просмотр локальных и системных журналов (Страница
65)".
4.7.11.2
Выполнение диагностики кабеля
Для проведения диагностического теста кабеля на одном или нескольких
Ethernet-портах, сделайте следующее:
1.
Подключите Ethernet-кабель категории CAT-5 (или лучше) к выбранному
Ethernet-порту.
ЗАМЕТКА
Выбранный Ethernet-порт и его порт-партнер могут быть оба
сконфигурированы на работу в режиме Enabled (Включено) с
автосогласованием или в режиме Disabled (Отключено). Другие режимы
не рекомендуются, поскольку они могут создавать помехи процедуре
диагностики кабеля.
2.
Подключите другой конец этого кабеля к аналогичному сетевому
порту. Например, подключайте порт 100Base-T к порту 100Base-T, а порт
1000Base-T подключайте к порту 1000Base-T.
3.
В RUGGEDCOM ROS перейдите в Ethernet Ports » Configure/View Cable
Diagnostics Parameters. Появится таблица Cable Diagnostics Parameters.
4.
Выберите Ethernet-порт. Появится форма Cable Diagnostics Parameters.
5.
В пункте Runs введите число диагностических тестов для
последовательного выполнения. Значение 0 указывает, что тест будет
выполняться бесконечно до тех пор, пока его не остановит пользователь.
6.
В пункте Calib. введите расчетное значение расстояния до неисправности
(DTF). Для получения информации о том, как определить значение DTF см.
"Определение расчетного расстояния до неисправности (DTF) (Страница
90)".
7.
Выберите Started.
ЗАМЕТКА
Диагностический тест можно остановить, выбрав Stopped и нажав Apply.
Однако если остановить тест в процессе диагностики, он продолжится до
завершения.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
89
Управление устройством
4.7.12 Сброс Ethernet-портов
8.
Нажмите Apply. Состояние Ethernet-порта автоматически изменится на
Stoppedпосле завершения испытания. Для получения информации
о текущем контроле теста и просмотре результатов см. "Просмотр
результатов диагностики кабеля (Страница 87)".
4.7.11.3
Очистка диагностики кабеля
Чтобы очистить результаты диагностики кабеля, сделайте следующее:
1.
Перейдите в Ethernet Ports » Clear Cable Diagnostics Statistics. Появится
форма Clear Cable Diagnostics Statistics.
2.
Выберите один или несколько Ethernet-портов.
3.
Нажмите Apply.
4.7.11.4
Определение расчетного расстояния до неисправности (DTF)
Чтобы определить расчетное расстояние до неисправности (DTF), сделайте
следующее:
1.
Подключите Ethernet-кабель категории CAT-5 (или лучше) известной длины
к устройству. Не подключайте другой конец этого кабеля к другому порту.
2.
Сконфигурируйте утилиту диагностики кабеля на несколько выполнений
с выбранным Ethernet-портом и запустите тест. Для получения
дополнительной информации см. "Выполнение диагностики кабеля
(Страница 89)". Неисправности типа обрыва линии должны выявляться
и регистрироваться в системном журнале.
3.
Ознакомьтесь с ошибками, зарегистрированными в системном журнале
и определите среднее расстояние неисправностей типа обрыва линии.
Для получения дополнительной информации о системном журнале см.
"Просмотр локальных и системных журналов (Страница 65)".
4.
Отбросьте среднее расстояние от длины кабеля для определения
калибровочного значения.
5.
Сконфигурируйте утилиту диагностики кабеля на выполнение в течение
нескольких раз с новым калибровочным значением. Расстояние
до неисправности типа обрыва линии должно быть таким же, что и
фактическая длина кабеля. Расчетное расстояние до неисправности (DTF)
теперь скалибровано для выбранного Ethernet-порта.
4.7.12
Сброс Ethernet-портов
Иногда бывает необходимо сбросить конкретный Ethernet-порт, например,
если партнер по соединению фиксируется в неверном состоянии. Это также
бывает полезно для принудительного пересогласования скоростных и
дуплексных режимов.
RUGGEDCOM ROS версия5.5
90
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Управление устройством
4.8 Управление IP-интерфейсами
Чтобы сбросить конкретные Ethernet-порты, сделайте следующее:
1.
Перейдите в Ethernet Ports » Reset Port(s). Появится форма Reset Port(s).
2.
Выберите один или несколько Ethernet-портов для сброса.
3.
Нажмите Apply. Выбранные Ethernet-порты сбрасываются.
4.8
Управление IP-интерфейсами
RUGGEDCOM ROS позволяет сконфигурировать по одному IP-интерфейсу для
каждой подсети (или VLAN) всего до 255 интерфейсов.
Один интерфейс должен быть сконфигурирован как интерфейс управления.
По умолчанию только на интерфейсе управления, могут работать IP-сервисы,
такие как DHCP, IEEE1588, последовательный сервер и LLDP, которые влияют
на устройство Тем не менее, RUGGEDCOM ROS можно сконфигурировать
таким образом, чтобы вспомогательные интерфейсы управления запускали
следующие сервисы:
• Коммутация 3-го уровня
• MMS
• Modbus
• Radius/TacPlus
• Удаленная оболочка
• Удаленный системный журнал
• SNMP
• SNTP
• SSH
• TFTP
• Telnet
• Веб-сервер
Для получения дополнительной информации см. "Конфигурирование IP-
сервисов (Страница 96)".
Каждому IP-интерфейсу должен быть назначен IP-адрес. В случае интерфейса
управления тип IP-адреса может быть статическим, DHCP, BOOTP или
динамическим. Для всех остальных интерфейсов IP-адрес должен быть
статическим.
ЗАМЕТКА
Опасность для конфигурации - риск нарушения обмена данными
Изменение идентификатора для сети VLAN с передачей трафика управления
коммутаторами приведет к разрыву любого активного TCP-соединения
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
91

Управление устройством
4.8.1 Просмотр списка IP-интерфейсов
RawSocket (неструктурированный сокет). Если это произойдет, сбросьте все
последовательные порты.
4.8.1
Просмотр списка IP-интерфейсов
Чтобы просмотреть список IP-интерфейсов, сконфигурированных на
устройстве, перейдите в Administration » Configure IP Interfaces » Configure IP
Interfaces. Появится таблица IP Interfaces.
Если IP-интерфейсы не были сконфигурированы, добавьте необходимые IP-
интерфейсы. Для получения дополнительной информации см. "Добавление IP-
интерфейса (Страница 92)".
4.8.2
Добавление IP-интерфейса
Чтобы добавить IP-интерфейс, сделайте следующее:
1.
Перейдите в Administration » Configure IP Interfaces. Появится IP
Interfaces Table.
2.
Нажмите InsertRecord. Появится форма IP Interfaces.
3.
Необходимо сконфигурировать следующие параметры:
ЗАМЕТКА
Угроза безопасности - риск неавторизованного доступа и/или
использования
IP-интерфейсы, которые принадлежат сети VLAN с передачей трафика
управления коммутаторами или вспомогательной сети VLAN с передачей
трафика управления коммутаторами, должны быть подключены к
доверенной сети.
ЗАМЕТКА
Опасность для конфигурации - риск нарушения обмена данными.
Изменение идентификатора для сети VLAN с передачей трафика
управления коммутаторами приведет к разрыву любого активного TCP-
соединения по протоколу RawSocket (неструктурированный сокет). Если
это произойдет, сбросьте все последовательные порты.
Примечание
При сбросе всех параметров конфигурации в настройки по умолчанию IP-
адрес и маска подсети, сконфигурированные для сети VLAN с передачей
трафика управления коммутаторами, не изменяются; также для них
будет назначен по умолчанию идентификатор сети VLAN ID, равный 1.
RUGGEDCOM ROS версия5.5
92
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.8.2 Добавление IP-интерфейса
Изменения IP-адреса вступают в силу немедленно. Все IP-соединения,
имеющие место во время изменения IP-адреса, будут потеряны.
Примечание
При использовании синтаксического представления 32-битовых адресов
в виде четырех 8-битовых целых чисел, разделенных точками для IPv4,
например, 255.255.255.0, оно будет автоматически преобразовано в
эквивалентное число битов (например, 24 бита).
Параметр
Описание
Type
Краткий обзор: [ VLAN ]
Значение по умолчанию: VLAN
Указывает тип интерфейса, для которого создан этот IP-
интерфейс.
ID
Краткий обзор: Целое число от 1 до 4094
Значение по умолчанию: 1
Указывает идентификатор интерфейса, для которого
создан этот IP-интерфейс. Если тип интерфейса - VLAN,
представляет идентификатор беспроводной ЛВС.
Mgmt
Краткий обзор: [ No | Yes | Aux ]
Значение по умолчанию: No
Указывает, является ли данный IP-интерфейс интерфейсом
административного управления устройством.
• Aux (Вспомогательный) - поддерживает функции
управления
• Yes (Да) - поддерживает функции управления и на-
значения динамических адресов, например, DHCP
• No (Нет) - не поддерживает функции управления или
назначения динамических адресов
IP Address Type
Краткий обзор: [ Static | Dynamic | DHCP | BOOTP ]
Значение по умолчанию: Static
Указывает, является ли IP-адрес статическим, либо
назначается динамически через DHCP или BOOTP. Опция
DYNAMIC (динамический) является общим случаем
динамически назначаемого IP-адреса. Она обеспечивает
переключение между протоколами BOOTP и DHCP, пока не
будет получен ответ от соответствующего сервера.
Для интерфейсов, не являющихся интерфейсами
административного управления, должно быть выбрано
Static (статический).
IP Address
Краткий обзор: Any valid IP address
Значение по умолчанию: 192.168.0.1
Указывает IP-адрес этого интерфейса. IP-адрес это 128-
битное число, которое записывается с помощью восьми
полей из четырех шестнадцатеричных цифр, для которых
начальные нули могут быть опущены, разделенных
знаками двоеточия. Дополнительную информацию
см. в документации для чтения в автономном режиме.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
93

Управление устройством
4.8.3 Удаление IP-интерфейса
Параметр
Описание
Адрес 4 версии может быть зашифрован четырьмя
десятичными числами от 0 до 255, разделенными точками.
Допускается только индивидуальный IP-адрес, который не
начинается с "FF" или находится в диапазоне от 1.0.0.0 до
233.255.255.255 для версии 4.
Subnet
Краткий обзор: Целое число от 0 до 128
Значение по умолчанию: 24
Указывает число смежных старших битов, составляющих
маску подсети для текущего интерфейса. Например, 24
будет соответствовать маске подсети IPv4 255.255.255.0,
а 64 будет указывать, что маска подсети состоит из 64
старших бит (действительно для IPv6).
ЗАМЕТКА
Каждый IP-интерфейс должен иметь уникальный сетевой
адрес.
4.
Нажмите Apply.
4.8.3
Удаление IP-интерфейса
Для удаления IP-интерфейса, сконфигурированного на устройстве, сделайте
следующее:
1.
Перейдите в Administration » Configure IP Interfaces. Появится таблица IP
Interfaces.
2.
Выберите IP-интерфейс из таблицы. Появится форма IP Interfaces.
3.
Нажмите Delete.
4.9
Управление IP-шлюзами
RUGGEDCOM ROS позволяет сконфигурировать до десяти IP-шлюзов. Если оба
параметра Destination и Subnet пусты, шлюз считается шлюзом по умолчанию.
Примечание
Шлюз по умолчанию не изменяется при выборочном сбросе конфигурации до
заводских настроек.
4.9.1
Просмотр списка IP-шлюзов
Чтобы просмотреть список IP-шлюзов, сконфигурированных на устройстве,
перейдите в Administration » Configure IP Gateways. Появится таблица IP
Gateways.
RUGGEDCOM ROS версия5.5
94
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.9.2 Добавление IP-шлюза
Если IP-шлюзы не были сконфигурированы, добавьте необходимые IP-шлюзы.
Для получения дополнительной информации см. "Добавление IP-шлюза
(Страница 95)".
4.9.2
Добавление IP-шлюза
Примечание
Предоставленные DHCP адреса IP-шлюза будут иметь приоритет над
сконфигурированными вручную значениями.
Чтобы добавить IP-шлюз, сделайте следующее:
1.
Перейдите в Administration » Configure IP Gateways. Появится таблица IP
Gateways.
2.
Нажмите InsertRecord. Появится форма IP Gateways.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Destination
Краткий обзор: Any valid IP address
Указывает IP-адрес целевой сети или хоста. Для шлюза по
умолчанию оба параметра (адресат и подсеть) установлены
на 0.
Subnet
Краткий обзор: Целое число от 0 до 128
Значение по умолчанию: 0
Указывает маску IP-подсети устройства-адресата. Для
шлюза по умолчанию оба параметра (адресат и подсеть)
установлены на 0.
Gateway
Краткий обзор: Any valid IP address
Указывает шлюз, который будет использоваться для
доступа к адресату.
4.
Нажмите Apply.
4.9.3
Удаление IP-шлюза
Для удаления IP-шлюза, сконфигурированного на устройстве, сделайте
следующее:
1.
Перейдите в Administration » Configure IP Gateways. Появится таблица IP
Gateways.
2.
Выберите IP-шлюз из таблицы. Появится форма IP Gateways.
3.
Нажмите Delete.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
95

Управление устройством
4.10 Конфигурирование IP-сервисов
4.10
Конфигурирование IP-сервисов
Чтобы сконфигурировать IP-сервисы, обеспечиваемые устройством, сделайте
следующее:
1.
Перейдите в Administration » Configure IP Services. Появится форма IP
Services.
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Inactivity Timeout
Краткий обзор: Целое число от 1 до 60 или [ Disabled ]
Значение по умолчанию: 5
Указывает, когда консоль произведет блокировку по
времени и будет отображаться экран входа в систему, если
отсутствует активность пользователя. Если значение равно
нулю, то тайм-ауты отключены. Для пользователей веб-
сервера максимальное значение тайм-аута ограничено 30
минутами.
Telnet Sessions
Краткий обзор: Целое число от 1 до 4 или [ Disabled ]
Allowed
Значение по умолчанию: Disabled
Ограничивает число сеансов Telnet. Если значение равно
нулю, то любой Telnet-доступ исключен.
Web Server Users
Краткий обзор: Целое число от 1 до 4 или [ Disabled ]
Allowed
Значение по умолчанию: 4
Ограничивает число одновременных пользователей веб-
сервера.
TFTP Server
Краткий обзор: [ Disabled | Get Only | Enabled ]
Значение по умолчанию: Disabled
Поскольку это нестойкий протокол, данный параметр
позволяет пользователю ограничивать или отключать
службу.
Disabled (Отключено) - отключает доступ для чтения и
записи через эту службу
Get Only (Только прием) - позволяет только читать
файлы через эту службу
Enabled (Включено) - позволяет читать и записывать
файлы через эту службу
ModBus Address
Краткий обзор: Целое число от 1 до 255 или [ Disabled ]
Значение по умолчанию: Disabled
Определяет адрес Modbus, который следует использовать
для административного управления через Modbus.
SSH Sessions Allowed
Краткий обзор: Целое число от 1 до 4
(Controlled Version
Значение по умолчанию: 4
Only)
Ограничивает число сеансов SSH.
RUGGEDCOM ROS версия5.5
96
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.10 Конфигурирование IP-сервисов
Параметр
Описание
MMS Sessions Allowed
Краткий обзор: Целое число от 1 до 4
Значение по умолчанию: Disabled
Ограничивает число сеансов MMS. Если выбрано значение
Disabled (Отключено), то любой MMS-доступ исключен.
RSH Server
Краткий обзор: [ Disabled | Enabled ]
Значение по умолчанию: Disabled
Отключает/включает доступ через удаленную командную
оболочку.
IP Forward
Краткий обзор: [ Disabled | Enabled ]
Значение по умолчанию: Disabled
Регулирует возможность пересылки IP между сетями VLAN
в последовательном сервере или IP-сегментах.
Примечание
При обновлении до RUGGEDCOM ROS версии5.5, по умолча-
нию установлено значение { Enabled }.
Max Failed Attempts
Краткий обзор: Целое число от 1 до 20
Значение по умолчанию: 10
Максимальное количество неудачных попыток доступа
на каждую службу в пределах окна неудачных попыток
до блокировки службы. Для каждой службы допускается
максимальное количество попыток до блокировки. Этот
параметр сбрасывается на значение по умолчанию при
сбросе конфигурации в заводские настройки, однако
счетчик неудачных попыток для конкретной службы не
сбрасывается.
Failed Attempts Window
Краткий обзор: Целое число от 1 до 30
Значение по умолчанию: 5
Время в минутах (мин), в течение которого должно быть
превышено максимальное количество неудачных попыток
входа в систему до блокировки системы. Когда время
истекает, счетчик неудачных попыток сбрасывается на 0.
Данный параметр сбрасывается на значение по умолчанию
при сбросе конфигурации в заводские настройки.
Lockout Time
Краткий обзор: Целое число от 1 до 120
Значение по умолчанию: 60
Время в минутах (мин) в течение которого служба остается
заблокированной после достижения максимального
числа неудачных попыток доступа. Данный параметр
сбрасывается на значение по умолчанию при сбросе
конфигурации в заводские настройки, за исключением
интерфейса управления устройством.
3.
Нажмите Apply.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
97
Управление устройством
4.11 Управление дистанционным мониторингом
4.11
Управление дистанционным мониторингом
Дистанционный мониторинг (RMON) используется для сбора и просмотра
накопленных статистических данных, относящихся к производительности и
работе Ethernet-портов. Он также позволяет регистрировать записи системного
журнала и/или генерировать trap-уведомление SNMP, когда превышена частота
возникновения заданных событий.
4.11.1
Управление средствами работы с данными, собираемыми при помощи
RMON
Средства работы с данными, собираемыми при дистанционном мониторинге
(RMON), с регулярными интервалами создают выборки из накапливаемых
статистических данных RMON-MIB для заданных Ethernet-портов.
4.11.1.1
Просмотр списка средств работы с данными, собираемыми при помощи RMON
Чтобы просмотреть список средства работы с хронологическими данными,
собираемыми при помощи RMON, перейдите в Ethernet Stats » Configure
RMON History Controls. Появится таблица RMON History Controls.
Если средства работы с собираемыми данными не были сконфигурированы,
добавьте необходимые средства управления. Для получения дополнительной
информации см. "Добавление средства работы с данными, собираемыми при
помощи RMON (Страница 98)".
4.11.1.2
Добавление средства работы с данными, собираемыми при помощи RMON
Чтобы добавить средство работы с данными, собираемыми при помощи RMON,
сделайте следующее:
1.
Перейдите в Ethernet Stats » Configure RMON History Controls. Появится
таблица RMON History Controls.
2.
Нажмите InsertRecord. Появится форма RMON History Controls.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Index
Краткий обзор: Целое число от 1 до 65535
Значение по умолчанию: 1
Указатель на запись в данной таблице RMON History Control.
Port
Краткий обзор: 1 to maximum port number
Значение по умолчанию: 1
Номер порта.
RUGGEDCOM ROS версия5.5
98
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.11.2 Управление оповещениями RMON
Параметр
Описание
Requested Buckets
Краткий обзор: Целое число от 1 до 5000
Значение по умолчанию: 50
Максимальное число сегментов памяти, запрашиваемых
для накапливания этой серии статистических выборок
RMON. Интервал: 1-4000. По умолчанию 50.
Granted Buckets
Краткий обзор: Целое число от 0 до 65535
Число сегментов памяти, предоставленных для
накапливания этой серии статистических выборок RMON.
Это поле не редактируемое.
Interval
Краткий обзор: Целое число от 1 до 3600
Значение по умолчанию: 1800
Число секунд, в течение которых производится выборка
данных для каждого сегмента. Интервал: 1-3600. По
умолчанию 1800.
Owner
Краткий обзор: Строка длиной 127 символа(ов)
Значение по умолчанию: Monitor
Владелец этой записи. Рекомендуется начинать эту строку
словом "monitor".
4.
Нажмите Apply.
4.11.1.3
Удаление средства работы с данными, собираемыми при помощи RMON
Чтобы удалить средство работы с данными, собираемыми при помощи RMON,
сделайте следующее:
1.
Перейдите в Ethernet Stats » Configure RMON History Controls. Появится
таблица RMON History Controls.
2.
Выберите в таблице средство работы с собираемыми данными. Появится
форма RMON History Controls.
3.
Нажмите Delete.
4.11.2
Управление оповещениями RMON
Если сконфигурированы оповещения дистанционного мониторинга,
RUGGEDCOM ROS проверяет состояние конкретной статистической
переменной.
Оповещения дистанционного мониторинга (RMON) определяют верхнюю
и нижнюю границы для допустимых значений конкретных статистических
переменных в заданном интервале. Это позволяет RUGGEDCOM ROS
обнаруживать происходящие события быстрее, чем указанная максимальная
скорость, и медленнее, чем минимальная скорость.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
99
Управление устройством
4.11.2 Управление оповещениями RMON
Если скорость изменения статистики значения выходит за пределы, всегда
генерируется оповещение типа INFO (Информационное). Для получения
информации о просмотре оповещений см. "Просмотр и сброс фиксированных
оповещений (Страница 114)".
Кроме того, выход статистического параметра за пределы пороговых значений
может привести к дальнейшим действиям. Оповещение RMON может быть
настроено таким образом, чтобы указывать на конкретное событие RMON,
которое способно генерировать trap-уведомление SNMP, запись в журнале
событий, либо выполнять оба этих действия. Событие RMON также может
направлять оповещения в сторону различных пользователей, определенных
для SNMP.
Оповещение может указывать на различное событие для каждого порогового
значения. Таким образом, возможны такие комбинации, как trap on rising
threshold (trap-уведомление при пороге по росту) или trap on rising threshold,
log and trap on falling threshold (trap-уведомление при пороге по росту,
регистрация и trap-уведомление при пороге по спаду).
Каждое оповещение RMON может быть настроено таким образом, чтобы его
первый экземпляр возникал только при выходе за верхний предел, при выходе
за нижний предел, либо при выходе за любое пороговое значение.
Возможность задавать верхнее и нижнее пороговые значения для величины
измеряемого статистического параметра позволяет добавлять гистерезис к
процессу генерирования оповещений.
Если величина измеряемого в течение некоторого времени статистического
параметра сравнивается с единственным порогом, то оповещения будут
генерироваться каждый раз, когда данный статистический параметр
пересекает это единственное пороговое значение. Если величина
статистического параметра совершает колебания возле порогового
значения, то оповещение может генерироваться в течение каждого периода
измерения. Программирование верхнего и нижнего пороговых значений
устраняет ложные оповещения. Величина статистического параметра
должна переместиться между порогами, прежде чем смогут генерироваться
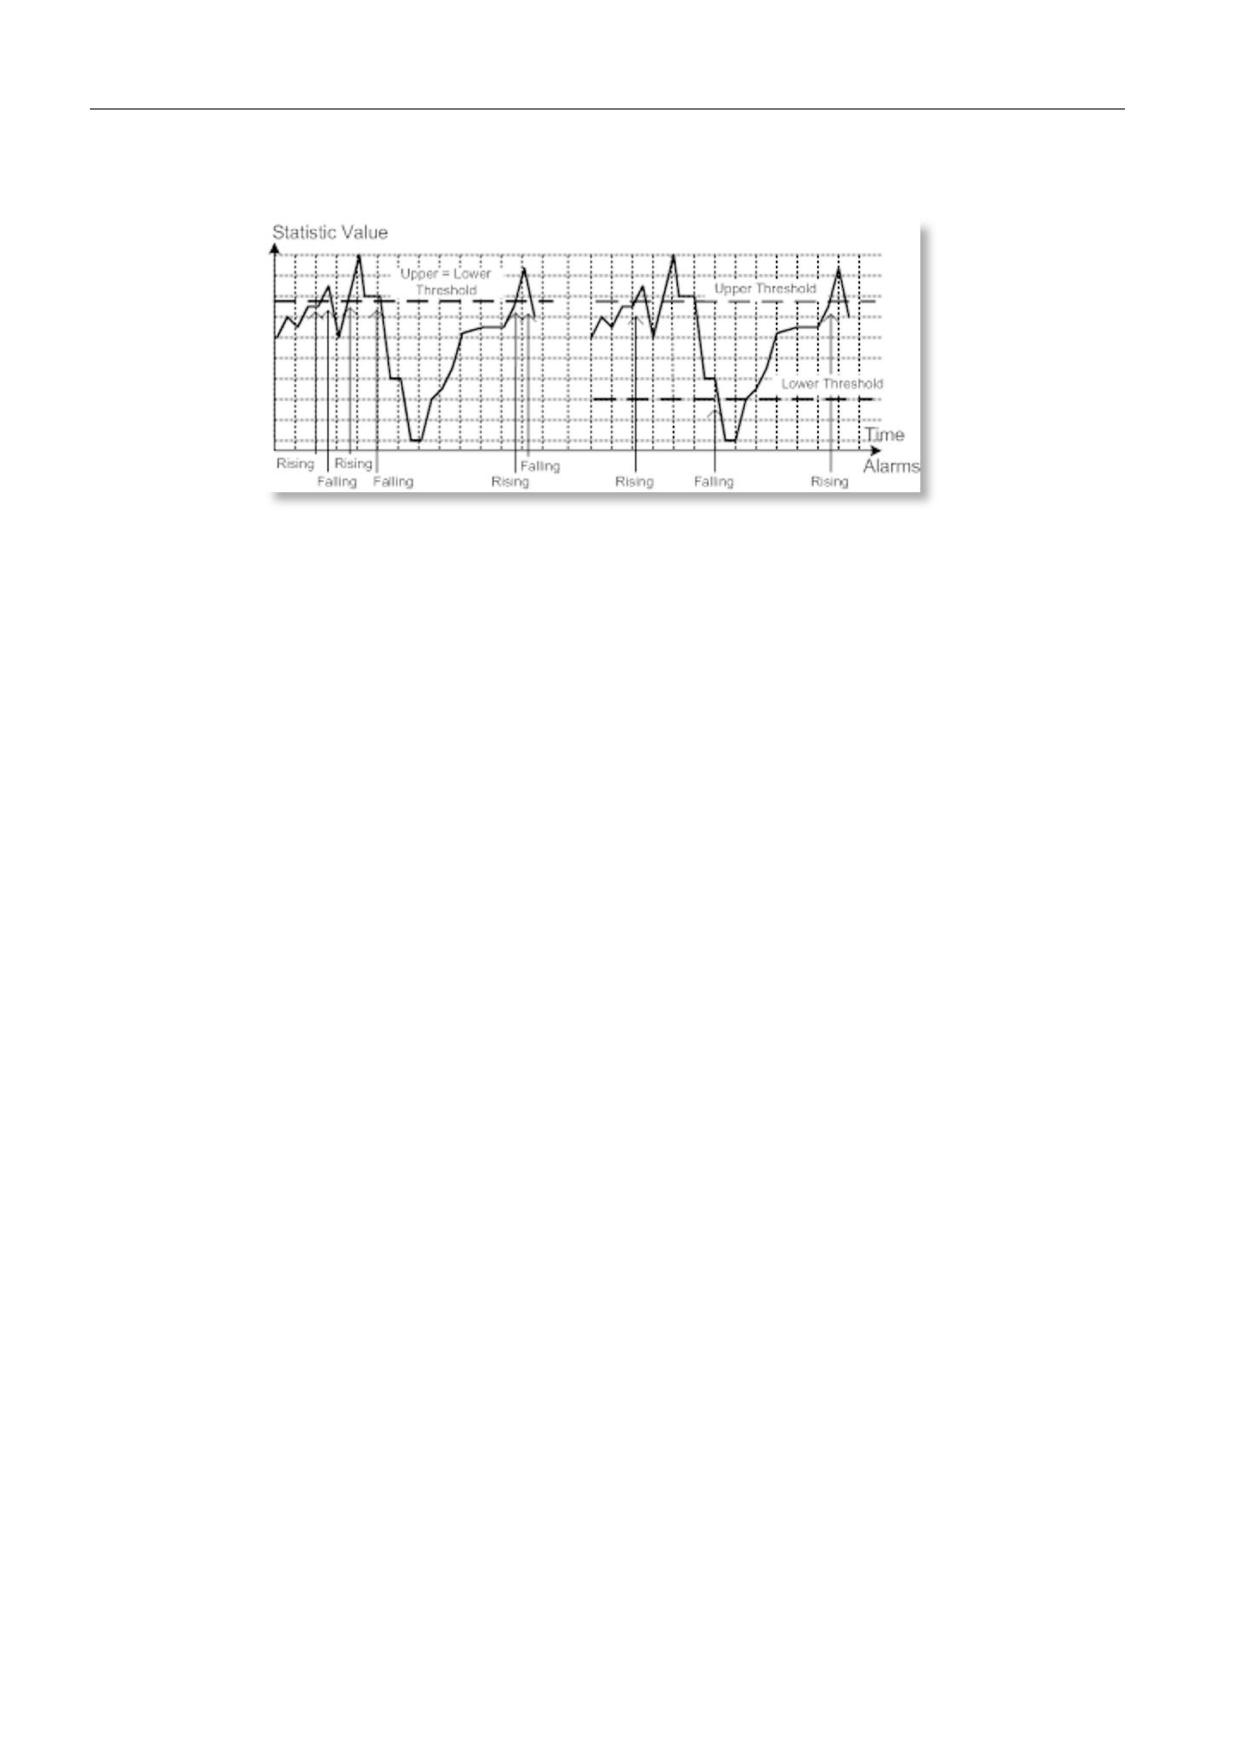
оповещения. Следующий рисунок иллюстрирует сильно различающиеся
модели генерирования оповещения, которые являются результатом
статистической выборки и той же статистической выборки с примененным
гистерезисом.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
101
Управление устройством
4.11.2 Управление оповещениями RMON
Рисунок 4.3
Процесс генерирования оповещений
Существует два способа оценки статистики, чтобы определить момент, когда
нужно генерировать оповещение: разностный и абсолютный.
Для большинства статистических данных, например, ошибок линии связи,
целесообразно генерировать оповещение, когда превышена определенная
частота ошибок. По умолчанию регистрация записи оповещения настроена с
delta (разностным) методом измерения, который рассматривает изменения
статистического параметра в начале и в конце периода измерения.
Оповещение может потребоваться в случае, когда общее или абсолютное
число событий выходит за определенное пороговое значение. В этом случае
установите тип периода измерения absolute (абсолютный).
4.11.2.1
Просмотр списка оповещений RMON
Чтобы просмотреть список оповещений RMON, перейдите в Ethernet Stats »
Configure RMON Alarms. Появится таблица RMON Alarms.
Если оповещения не были сконфигурированы, добавьте необходимые
оповещения. Для получения дополнительной информации см. "Добавление
оповещения RMON (Страница 101)".
4.11.2.2
Добавление оповещения RMON
Чтобы добавить оповещение RMON, сделайте следующее:
1.
Перейдите в Ethernet Stats » Configure RMON Alarms. Появится таблица
RMON Alarms.
2.
Нажмите InsertRecord. Появится форма RMON Alarms.
RUGGEDCOM ROS версия5.5
100
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.11.2 Управление оповещениями RMON
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Index
Краткий обзор: Целое число от 1 до 65535
Значение по умолчанию: 1
Указатель данной записи оповещения RMON.
Variable
Краткий обзор: Целое число
Идентификатор объекта SNMP (OID) конкретного
переменного параметра, выборка которого должна
производиться. Может производиться выборка только
тех переменных параметров, которые разрешаются
в предусмотренный ASN.1 тип примитивов INTEGER
(INTEGER, Integer32, Counter32, Counter64, Gauge, или
TimeTicks). Список объектов можно увидеть, введя команду
"rmon" в интерфейсе командной строки. Формат OID:
objectName.index1.index2… , где формат указателя зависит
от типа индексного объекта.
Rising Thr
Краткий обзор: Целое число от -2147483647 до
2147483647
Значение по умолчанию: 0
Пороговое значение переменного параметра, для которого
производится выборка. Если текущее значение параметра,
для которого производится выборка, больше этого
порога или равно ему, а также значение на последнем
интервале выборки было меньше этого порога, то будет
генерироваться единственное событие. Кроме того,
единственное событие будет генерироваться, если первая
выборка, созданная после регистрации данной записи,
превышает этот порог или равна ему, а также параметр
"Startup Alarm" в этой записи имеет значение Rising (Рост).
После генерирования оповещения о росте другое такое же
событие не будет генерироваться, пока значение, выборка
которого производится, не спадет ниже порогового и не
достигнет значения порога по спаду.
Falling Thr
Краткий обзор: Целое число от -2147483647 до
2147483647
Значение по умолчанию: 0
Пороговое значение переменного параметра, для которого
производится выборка. Если текущее значение параметра,
для которого производится выборка, меньше этого
порога или равно ему, а также значение на последнем
интервале выборки было больше этого порога, то будет
генерироваться единственное событие. Кроме того,
единственное событие будет генерироваться, если первая
выборка, созданная после регистрации данной записи,
меньше этого порога или равна ему, а также параметр
"Startup Alarm" в этой записи имеет значение Falling (Спад).
После генерирования оповещения о спаде другое такое же
событие не будет генерироваться, пока значение, выборка
которого производится, не возрастет выше порогового и
не достигнет значения порога по росту.
RUGGEDCOM ROS версия5.5
102
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.11.2 Управление оповещениями RMON
Параметр
Описание
Value
Краткий обзор: Целое число от -2147483647 до
2147483647
Значение объекта, мониторинг которого производится,
в течение последнего периода выборки. Представление
этого значения зависит от типа выборки ("абсолютная" или
"разностная").
Type
Краткий обзор: [ absolute | delta ]
Значение по умолчанию: delta
Метод выборки для выбранного переменного параметра
и вычисления значения для сравнения с пороговыми
значениями. Значение типа выборки может быть
"абсолютный" или "разностный".
Interval
Краткий обзор: Целое число от 0 до 2147483647
Значение по умолчанию: 60
Число секунд, в течение которых производится выборка
данных и сравнивается с порогами по росту и по спаду.
Startup Alarm
Краткий обзор: [ rising | falling | risingOrFalling ]
Значение по умолчанию: risingOrFalling
Оповещение, которое может быть послано при
первоначальном создании этой записи, если соблюдено
условие для выдачи оповещения. Значение оповещения
при запуске может быть "рост", "спад", "рост или спад".
Rising Event
Краткий обзор: Целое число от 0 до 65535
Значение по умолчанию: 0
Указатель события, которое используется при выходе
за порог по спаду. Если в таблице событий нет
соответствующей записи, то никаких ассоциаций не
существует. В частности, если это значение равно нулю,
то не будет генерироваться никакого ассоциированного
события.
Falling Event
Краткий обзор: Целое число от 0 до 65535
Значение по умолчанию: 0
Указатель события, которое используется при выходе
за порог по росту. Если в таблице событий нет
соответствующей записи, то никаких ассоциаций не
существует. В частности, если это значение равно нулю,
то не будет генерироваться никакого ассоциированного
события.
Owner
Краткий обзор: Строка длиной 127 символа(ов)
Значение по умолчанию: Monitor
Владелец этой записи. Рекомендуется начинать эту строку
словом "monitor".
4.
Нажмите Apply.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
103
Управление устройством
4.11.3 Управление событиями RMON
4.11.2.3
Удаление оповещения RMON
Чтобы удалить оповещение RMON, сделайте следующее:
1.
Перейдите в Ethernet Stats » Configure RMON Alarms. Появится таблица
RMON Alarms.
2.
Выберите оповещение из таблицы. Появится форма RMON Alarms.
3.
Нажмите Delete.
4.11.3
Управление событиями RMON
События дистанционного мониторинга (RMON) определяют поведение
профилей, используемых при регистрации событий. Эти профили
используются оповещениями RMON для отправки trap-уведомлений и
регистрации событий.
Каждый раз при возникновении события каждая регистрация записи
может указывать, что запись в журнале сигналов тревоги создается от ее
имени. Каждая запись также может указывать, что должно производиться
уведомление посредством trap-уведомлений SNMP. В этом случае пользователь
для trap-уведомления указывается как Community (Строка-ключ).
Определены два trap-уведомления: risingAlarm (оповещение о росте) и
fallingAlarm (оповещение о спаде)
4.11.3.1
Просмотр списка событий RMON
Чтобы просмотреть список событий RMON, перейдите в Ethernet Stats »
Configure RMON Events. Появится таблица RMON Events.
Если события не были сконфигурированы, добавьте необходимые события.
Для получения дополнительной информации см. "Добавление события RMON
(Страница 104)".
4.11.3.2
Добавление события RMON
Чтобы добавить оповещение RMON, сделайте следующее:
1.
Перейдите в Ethernet Stats » Configure RMON Events. Появится таблица
RMON Events.
2.
Нажмите InsertRecord. Появится форма RMON Events.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Index
Краткий обзор: Целое число от 1 до 65535
Значение по умолчанию: 3
Указатель данной записи события RMON.
RUGGEDCOM ROS версия5.5
104
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Управление устройством
4.12 Обновление микропрограммного обеспечения/возврат к более ранней версии
микропрограммного обеспечения
Параметр
Описание
Type
Краткий обзор: [ none | log | snmpTrap | logAndTrap ]
Значение по умолчанию: logAndTrap
Тип оповещения, которое модуль проверки будет выдавать
об этом событии. В случае значения "log" для каждого
события делается запись в таблице системного журнала
RMON. В случае значения "snmp_trap" посылается trap-
уведомление SNMP на одну или несколько станций
администрирования.
Community
Краткий обзор: Строка длиной 31 символа(ов)
Значение по умолчанию: public
Если должно быть отправлено trap-уведомление SNMP,
то этот параметр будет вписан в поле строки-ключа этого
уведомления.
Last Time Sent
Краткий обзор: DDDD days, HH:MM:SS
Значение времени (отсчитывается от последней
перезагрузки) в тот момент, когда эта запись события в
последний раз генерировала событие. Если эта запись не
генерировала событий, то данное значение будет равно 0.
Description
Краткий обзор: Строка длиной 127 символа(ов)
Значение по умолчанию: EV2-Rise
Комментарий, описывающий это событие.
Owner
Краткий обзор: Строка длиной 127 символа(ов)
Значение по умолчанию: Monitor
Владелец этой записи события. Рекомендуется начинать эту
строку словом "monitor".
4.
Нажмите Apply.
4.11.3.3
Удаление события RMON
Чтобы удалить событие RMON, сделайте следующее:
1.
Перейдите в Ethernet Stats » Configure RMON Events. Появится таблица
RMON Events.
2.
Выберите событие из таблицы. Появится форма RMON Events.
3.
Нажмите Delete.
4.12
Обновление микропрограммного обеспечения/возврат к
более ранней версии микропрограммного обеспечения
В данном разделе описано, как обновить микропрограммное обеспечение для
RUGGEDCOM ROS или вернуться к его более ранней версии.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
105

Управление устройством
4.12.1 Проверка хеш-сумм
4.12.1
Проверка хеш-сумм
Перед установкой нового микропрограммного обеспечения RUGGEDCOM
ROS рекомендуется проверить хеш-сумму, чтобы убедиться, что
микропрограммное обеспечение является подлинным и безошибочным.
Инструкции по проверке хеш-суммы, включая список хеш-сумм для всех
устройств и версий RUGGEDCOM ROS, см. в FAQ по "хеш-суммам RUGGEDCOM
4.12.2
Обновление микропрограммного обеспечения
Чтобы получить доступ к новейшим функциям и исправлениям, может
потребоваться обновить микропрограммное обеспечение RUGGEDCOM ROS
включая основное микропрограммное обеспечение, микропрограммное
обеспечение загрузчика операционной системы и микропрограммное
обеспечение FPGA. Выпуски микропрограммного обеспечения, включая
обновления, доступны при обращении в Службу поддержки на сайте Siemens
дополнительной информации см. https://support.industry.siemens.com/My/ww/
en/requests.
Двоичные образы микропрограммного обеспечения, переданные на
устройство, хранятся в энергонезависимой флеш-памяти и требуют сброса
устройства, чтобы вступить в действие.
ЗАМЕТКА
Если во время обновления установлен CLP, новая микропрограмма будет
сохранена как во внутреннюю флэш-память, так и на CLP.
Примечание
В случае прерывания процесса обновления, возможно, из-за сбоя питания,
RUGGEDCOM ROS можно восстановить, если до следующей перезагрузки
установлен CLP с действительным образом микропрограммы (main.bin).
RUGGEDCOM ROS скопирует образ микропрограммы во внутреннюю память и
загрузится из нее.
Примечание
IP-адрес, заданный устройству, не будет изменен после обновления
микропрограммы.
Примечание
Рекомендуется включить доступ к интерфейсу загрузчика во время этого
процесса в случае необходимости аварийного восстановления (например, при
отключении питания во время обновления). Для повышения безопасности
Siemens рекомендует отключить доступ к загрузчику операционной
системы после обновления. Для получения дополнительной информации об
управление доступом к загрузчику операционной системы см. "Включение/
RUGGEDCOM ROS версия5.5
106
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Управление устройством
4.12.3 Возврат к более ранней версии микропрограммного обеспечения
отключение доступа к интерфейсу загрузчика операционной системы
(Страница 45)".
Чтобы обновить микропрограмму RUGGEDCOM ROS, сделайте следующее:
1.
Включите доступ к интерфейсу загрузчика операционной системы. Для
получения дополнительной информации см. "Включение/отключение
доступа к интерфейсу загрузчика операционной системы (Страница 45)".
2.
Загрузите на устройство другую версию двоичного образа
микропрограммы или вставьте CLP, который содержит необходимый
образ. Для получения дополнительной информации о выгрузке файлов
см. "Выгрузка/загрузка файлов (Страница 59)".
3.
Перезапустите устройство, чтобы завершить установку. Для получения
дополнительной информации см. "Перезапуск устройства (Страница
108)".
4.
Войдите в оболочку CLI и убедитесь, что новая версия программного
обеспечения установлена, введя version. Отображаются текущие
установленные версии основной микропрограммы и микропрограммы
начальной загрузки.
>version
Current ROS-MPC83 Main Software v5.5.0 (Jan 01 5.5 00:01)
5.
Отключите доступ к интерфейсу загрузчика операционной системы. Для
получения дополнительной информации см. "Включение/отключение
доступа к интерфейсу загрузчика операционной системы (Страница 45)".
4.12.3
Возврат к более ранней версии микропрограммного обеспечения
Как правило, возврат к более ранней версии микропрограммного
обеспечения RUGGEDCOM ROS не рекомендуется, поскольку это может иметь
непредсказуемые последствия. Если, тем не менее, вы хотите вернуться к
более ранней версии, то сделайте следующее:
Примечание
Перед возвратом к более ранней версии микропрограммного
обеспечения убедитесь в том, что коды типов аппаратного обеспечения
и FPGA, установленных в устройстве, поддерживаются старой версией
микропрограммного обеспечения. Обратитесь за подтверждением к
документации с информацией о соответствующей версии микропрограммного
обеспечения.
Примечание
Не производите возврат к более ранней версии для загрузчика RUGGEDCOM
ROS.
1.
Отключите устройство от сети.
2.
Войдите в систему устройства в качестве администратора. Для получения
дополнительной информации см. "Вход в систему (Страница 22)".
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
107

Управление устройством
4.13 Перезапуск устройства
3.
Сделайте локальную копию текущего файла конфигурации. Для получения
дополнительной информации см. "Выгрузка/загрузка файлов (Страница
59)".
ЗАМЕТКА
Опасность для конфигурации - риск нарушения обмена данными
Не понижайте версию микропрограммного обеспечения при включенном
шифровании до версии, не поддерживающей шифрование.
4.
Восстановите на устройстве заводские настройки по умолчанию. Для
получения дополнительной информации см. "Восстановление заводских
настроек по умолчанию (Страница 57)".
5.
Загрузите и приведите в активное состояние старую версию
микропрограммного обеспечения и связанные с ней файлы FPGA,
используя те же методы, которые применяются для установки новых
версий микропрограммного обеспечения. Для получения дополнительной
информации см. "Обновление микропрограммного обеспечения
(Страница 106)".
6.
Нажмите Ctrl-S, чтобы перейти к командной строке.
7.
Очистите все журналы, введя:
clearlogs
8.
Очистите все оповещения, введя:
clearalarms
ЗАМЕТКА
Угроза безопасности - риск неавторизованного доступа и/или
использования
После возврата к более ранней версии микропрограммного обеспечения
и файлов FPGA имейте в виду, что некоторые настройки из предыдущей
конфигурации могут быть потеряны или сброшены в настройки
по умолчанию (включая пароли пользователя при возврате от
защищенной версии), поскольку соответствующие таблицы или поля
могут отсутствовать в старой версии микропрограммного обеспечения.
По этой причине после возврата к старой версии устройство должно быть
сконфигурировано.
9.
Сконфигурируйте устройство требуемым образом.
4.13
Перезапуск устройства
Чтобы перезагрузить устройство, сделайте следующее:
1.
Перейдите в Diagnostics » Reset Device. Появится форма Reset Device.
RUGGEDCOM ROS версия5.5
108
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Управление устройством
4.14 Вывод устройства из эксплуатации
2.
Нажмите Confirm.
4.14
Вывод устройства из эксплуатации
Перед отключением устройства на постоянной основе или для проведения
технического обслуживания третьей стороной необходимо проделать
процедуру его полного вывода из эксплуатации. Это включает удаление всей
конфиденциальной информации.
Чтобы снять устройство с эксплуатации, сделайте следующее:
1.
Отключите от устройства все сетевые кабели.
2.
Подключитесь к устройству через последовательный консольный порт
RS-232. Для получения дополнительной информации см. "Подключение
напрямую (Страница 51)".
3.
Восстановите заводские настройки устройства. Для получения
дополнительной информации см. "Восстановление заводских настроек по
умолчанию (Страница 57)".
4.
Перейдите в командную строку. Для получения дополнительной
информации см. "Использование интерфейса командной строки (Страница
27)".
5.
Выгрузите на устройство пустую версию файла banner.txt, чтобы
заменить существующий файл. Для получения дополнительной
информации о выгрузке файлов см. "Выгрузка/загрузка файлов (Страница
59)".
6.
Убедитесь в успешной выгрузке, введя:
type banner.txt
7.
Удалите системные журналы и журналы фатальных сбоев, введя:
clearlog
8.
Сгенерируйте случайный SSL-сертификат, введя:
sslkeygen
На завершение этой операции может потребоваться несколько минут.
Чтобы убедиться, что сертификат был сгенерирован, введите:
type syslog.txt
Когда в журнале появляется фраза Generated ssl.crt was saved, это
означает, что SSL-сертификат был создан.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
109
Управление устройством
4.14 Вывод устройства из эксплуатации
9.
Сгенерируйте случайные SSH-ключи, введя:
sshkeygen
На завершение этой операции может потребоваться несколько минут.
Чтобы убедиться, что ключи были сгенерированы, введите:
type syslog.txt
Когда в журнале появляется фраза Generated ssh.keys was saved,
это означает, что SSH-ключи были сгенерированы.
10. Выполните дефрагментацию и стирание всей свободной флеш-памяти,
введя:
flashfile defrag
На завершение этой операции может потребоваться несколько минут.
RUGGEDCOM ROS версия5.5
110
Руководство по настройке, 01/2021, C79000-G8956-1486-02
5
Администрирование системы
В данном разделе описывается выполнение различных административных
задач, связанных с идентификацией устройства, разрешениями пользователей,
конфигурированием оповещений, сертификатами и ключами и т. д.
5.1
Конфигурирование системной информации
Чтобы сконфигурировать базовую информацию, которая может
использоваться для идентификации устройства, его расположения и/или
владельца, сделайте следующее:
1.
Перейдите в Administration » Configure System Identification. Появится
форма System Identification.
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
System Name
Краткий обзор: Строка длиной 24 символа(ов)
Имя системы отображается на всех RUGGEDCOM ROS
экранах меню. Это может облегчить идентификацию
коммутаторов в вашей сети при том условии, что каждому
коммутатору присвоено уникальное имя.
Location
Краткий обзор: Строка длиной 49 символа(ов)
Этот параметр можно использовать для указания
физического местонахождения коммутатора.
Местонахождение отображается на экране входа в систему
в качестве дополнительного средства, позволяющего
убедиться в том, что вы имеете дело с требуемым
коммутатором.
Contact
Краткий обзор: Строка длиной 49 символа(ов)
Контактные данные можно использовать для облегчения
идентификации лица, отвечающего за администрирование
данного коммутатора. Вы можете ввести имя, номер
телефона, адрес электронной почты и т. п. Эти сведения
отображаются на экране входа в систему, чтобы к данному
лицу можно было обратиться, если потребуется помощь.
3.
Нажмите Apply.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
111
Администрирование системы
5.2 Настройка экрана входа в систему
5.2
Настройка экрана входа в систему
Чтобы показать созданное пользователем сообщение-приветствие,
информацию об устройстве или любую другую информацию на странице
входа в систему для веб- и консольных интерфейсов, добавьте текст в файл
banner.txt.
Если файл banner.txtпуст, то на странице входа в систему появятся только
поля для ввода Username и Password.
Чтобы обновить файл banner.txt, загрузите его с устройства, измените
и снова загрузите на устройство. Для получения информации о загрузке и
выгрузке файлов см. "Выгрузка/загрузка файлов (Страница 59)".
Кроме того, файл banner.txt можно обновить с помощью CLI-команды
banner. Для получения дополнительной информации см. "Доступные CLI-
команды (Страница 27)".
5.3
Включение/отключение веб-интерфейса
В некоторых случаях пользователю может потребоваться отключить веб-
интерфейс для повышения кибербезопасности.
Чтобы отключить или включить веб-интерфейс, сделайте следующее:
Примечание
Веб-интерфейс можно отключить через веб-интерфейс пользователя,
сконфигурировав параметр Web Server Users Allowed (Допустимое количество
пользователей веб-сервера) в форме IP Services form. Для получения
дополнительной информации см. "Конфигурирование IP-сервисов (Страница
96)".
1.
Войдите в систему устройства в качестве администратора и перейдите в
командную оболочку CLI. Для получения дополнительной информации
о порядке доступа к командной оболочке CLI см. "Использование
интерфейса командной строки (Страница 27)".
2.
Перейдите в Administration » Configure IP Services » Web Server Users
Allowed.
3.
Выберите Disabled, чтобы отключить веб-интерфейс, или укажите
допустимое количество пользователей веб-сервера, чтобы включить
интерфейс.
5.4
Управление оповещениями
Оповещения указывают на регистрируемые устройством происходящие
важные или значимые события.
Существует два типа оповещений:
RUGGEDCOM ROS версия5.5
112
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Администрирование системы
5.4.1 Просмотр списка предварительно сконфигурированных оповещений
• Активные оповещения обозначают состояния функционирования,
которые не соответствуют нормальному режиму работы. К примерам
активных оповещений относятся ситуации, когда не действуют каналы
связи, по которым должно быть установлено соединение, либо постоянно
имеют место частоты появления ошибок, превосходящие определенный
порог. Активные оповещения активны постоянно и удаляются (очищаются)
только путем устранения исходной причины соответствующего
оповещения.
• Пассивные оповещения являются ретроспективными по своей природе.
Они обозначают события, представляющие собой аномальные условия
в прошлом и не влияющие на текущее рабочее состояние. К примерам
пассивных оповещений относятся ошибки аутентификации, генерируемые
базой MIB дистанционного мониторинга (RMON) оповещения или частоты
появления ошибок, которые лишь временно превышают определенный
порог. Эти оповещения можно сбросить из списка оповещений.
Примечание
Для получения дополнительной информации об оповещениях RMON см.
"Управление оповещениями RMON (Страница 99)".
Когда имеет место любое из этих оповещений, в правом верхнем углу
интерфейса пользователя отображается сообщение. Если имеет место более
одного оповещения, в сообщении будет показано количество оповещений.
Активные оповещения также приводят к срабатыванию светодиодного
индикатора сухих контактов аварийной сигнализации. Сообщение и индикатор
будут активны до тех пор, пока оповещение не будет сброшено.
Примечание
Оповещения являются непостоянными по своей природе. Все оповещения
(активные и пассивные) удаляются при запуске.
5.4.1
Просмотр списка предварительно сконфигурированных оповещений
Чтобы просмотреть оповещения, предварительно сконфигурированные для
устройства, перейдите в Diagnostic » Configure Alarms. Появится таблица
Alarms.
Примечание
Этот список оповещений (конфигурируемых и неконфигурируемых) доступен
через интерфейс командной строки с помощью команды alarms. Для
получения дополнительной информации см. "Доступные CLI-команды
(Страница 27)".
Для получения информации об изменении предварительно
сконфигурированного оповещения см. "Конфигурирование оповещения
(Страница 114)".
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
113

Администрирование системы
5.4.2 Просмотр и сброс фиксированных оповещений
5.4.2
Просмотр и сброс фиксированных оповещений
Чтобы просмотреть список оповещений, предварительно сконфигурированных
на фиксацию, перейдите в Diagnostics » View Latched Alarms. Появится
таблица Latched Alarms.
Чтобы сбросить пассивные оповещения из списка, сделайте следующее:
1.
Перейдите в Diagnostics » Clear Latched Alarms. Появится форма Clear
Latched Alarms.
2.
Нажмите Confirm.
5.4.3
Конфигурирование оповещения
Все оповещения предварительно сконфигурированы на устройстве, однако их
можно изменить под конкретное применение. К таким изменениям относятся
включение/отключение определенных функций и изменение времени
обновления.
Чтобы сконфигурировать оповещение, сделайте следующее:
ЗАМЕТКА
Оповещения уровней Critical (Критические) и Alert (Предупреждающие) нельзя
сконфигурировать или отключить.
1.
Перейдите в Diagnostic » Configure Alarms. Появится таблица Alarms.
2.
Выберите оповещение. Появится форма Alarms.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Name
Краткий обзор: Строка длиной 34 символа(ов) или
[ sys_alarm ]
Значение по умолчанию: sys_alarm
Имя оповещения (например, в том виде, как оно получено
через команду CLI: alarms).
Level
Краткий обзор: [ EMRG | ALRT | CRIT | ERRO | WARN | NOTE |
INFO | DEBG ]
Уровень серьезности оповещения:
• EMRG (АВАРИЯ)- серьезный отказ устройства, который
привел к перезагрузке системы.
• ALRT (ТРЕВОГА)- серьезный отказ устройства, кото-
рый не привел к перезагрузке системы.
• CRIT (КРИТИЧЕСКИЙ) - имеет место серьезная
неустранимая проблема с устройством.
• ERRO (ОШИБКА)- имеет место устранимая проблема с
устройством, которая не оказывает серьезного влияния
на функционирование.
RUGGEDCOM ROS версия5.5
114
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Администрирование системы
5.4.4 Конфигурирование оповещений цифрового входа
Параметр
Описание
• WARN (ПРЕДУПРЕЖДЕНИЕ) - возможная серьезная про-
блема, влияющая на функционирование системы в це-
лом.
• NOTE (УВЕДОМЛЕНИЕ) - обнаружено условие, которое
не предусмотрено или не разрешено.
• INFO (ИНФОРМАЦИЯ)-событие, которое является эле-
ментом нормального функционирования, например,
холодный запуск, вход пользователя в систему и т.п.
• DEBG (ОТЛАДКА) - предназначен только для отладки
на заводе-изготовителе.
Этот параметр не конфигурируется.
Latch
Краткий обзор: [ On | Off ]
Значение по умолчанию: Off
Включает фиксацию появления данного оповещения в
таблице оповещений.
Trap
Краткий обзор: [ On | Off ]
Значение по умолчанию: Off
Разрешает отправку SNMP-уведомления для данного
оповещения.
Log
Краткий обзор: [ On | Off ]
Значение по умолчанию: Off
Разрешает регистрацию появления данного оповещения в
файле syslog.txt.
LED & Relay
Краткий обзор: [ On | Off ]
Значение по умолчанию: Off
Включает светодиодную индикацию и срабатывание реле
для этого оповещения. Если фиксация не включена, то это
поле останется пустым.
Refresh Time
Краткий обзор: Целое число от 0 до 60
Значение по умолчанию: 60
Время обновления для данного оповещения.
4.
Нажмите Apply.
5.4.4
Конфигурирование оповещений цифрового входа
Оповещения цифрового входа позволяют пользователям контролировать
внешнее оборудование, такое как реле, пассивные коммутаторы или входы
прямого напряжения. Система CyberKnife RUGGEDCOM RST916C предлагает
два изолированных независимых цифровых входа, каждый из которых связан
со специальным оповещением, определенным вRUGGEDCOM ROS. Первый
цифровой вход (DI1+ и DI-) связан с оповещением 1, а второй цифровой вход
(DI2+ и DI-) связан с оповещением 2.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
115

Администрирование системы
5.4.5 Оповещения системы защиты для аутентификации при входе в систему
Каждое оповещение срабатывает, когда соответствующий цифровой вход
находится в состоянии "высокий" или "низкий", в зависимости от конфигурации
оповещения.
Примечание
Для получения дополнительной информации о подключении цифровых
входов к RUGGEDCOM RST916C см. Руководство по установке.
Чтобы сконфигурировать оповещение цифрового входа, сделайте следующее:
1.
Перейдите в Diagnostics » Configure Digital Input Alarm. Появится таблица
Digital Input Alarm.
2.
Выберите оповещение. Появится форма Digital Input Alarm.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
ID
Краткий обзор: Целое число от 1 до 2
Идентификатор оповещения для этого цифрового входа.
Alarm
Краткий обзор: [ Disabled | Enabled ]
Включение или отключение оповещения для этого
цифрового входа.
Active
Краткий обзор: [ Low | High ]
Состояние, которое активирует оповещение для этого
цифрового входа.
Delay On
Краткий обзор: Целое число от 10 до 3600 или [ 0 ]
Время, в течение которого вход должен быть неактивен,
прежде чем оповещение будет отключено.
Delay Off
Краткий обзор: Целое число от 10 до 3600 или [ 0 ]
Время, в течение которого вход должен быть неактивен,
прежде чем оповещение будет отключено.
Description
Краткий обзор: Строка длиной 24 символа(ов)
Строка описания для оповещения.
Input
Краткий обзор: [ Low | High ]
Текущее состояние входа считывается с аппаратного
обеспечения.
Status
Краткий обзор: [ On | Off ]
Текущее состояние оповещения.
4.
Нажмите Apply.
5.4.5
Оповещения системы защиты для аутентификации при входе в систему
В RUGGEDCOM ROS предусмотрены различные опции входа в систему,
связанные с аутентификацией при входе в систему. Пользователь может войти
RUGGEDCOM ROS версия5.5
116
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Администрирование системы
5.4.5 Оповещения системы защиты для аутентификации при входе в систему
в систему устройства под управлением RUGGEDCOM ROS, используя один из 4
методов: Web, консоль, SSH или Telnet. RUGGEDCOM ROS может регистрировать
сообщения в системном журнале, посылать trap-уведомление для извещения
SNMP-администратора и/или выдавать оповещение, когда имеет место событие
успешного и неуспешного входа в систему. Кроме того, когда на устройстве
сконфигурирован ненадежный пароль, либо недоступен первичный сервер
аутентификации для TACACS+ или RADIUS, RUGGEDCOM ROS будет выдавать
оповещения, отправлять trap-уведомления SNMP и регистрировать сообщения
в системном журнале.
Ниже приведен список сообщений системного журнала и сообщений-
оповещений, относящихся к аутентификации пользователя:
• Создан ненадежный пароль
• Информация о входе в систему и выходе из системы
• Чрезмерно много неудачных попыток входа в систему
• Сервер RADIUS недоступен
• Сервер TACACS недоступен
• Неправильный ответ сервера TACACS
• Ошибка SNMP-аутентификации
Примечание
Все оповещения и сообщения системного журнала, относящиеся к
аутентификации при входе в систему, являются конфигурируемыми. Для
получения дополнительной информации о конфигурировании оповещений
см. "Конфигурирование оповещения (Страница 114)".
Создан ненадежный пароль
RUGGEDCOM ROS генерирует это оповещение и регистрирует сообщение в
системном журнале, когда в таблице Passwords создается ненадежный пароль.
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Создан ненадежный
Да
Да
Да
пароль
Используются ключи по умолчанию
RUGGEDCOM ROS генерирует это оповещение и регистрирует сообщение в
системном журнале, когда используются ключи шифрования по умолчанию.
Для получения дополнительной информации о ключах по умолчанию см.
"Управление ключами и сертификатами SSH/SSL (Страница 151)".
Примечание
Для неконтролируемых (NC) версий RUGGEDCOM ROS это оповещение
генерируется лишь в том случае, когда используются ключи SSL по умолчанию.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
117

Администрирование системы
5.4.5 Оповещения системы защиты для аутентификации при входе в систему
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Используются ключи
Да
Да
Да
по умолчанию
Информация о входе в систему и выходе из системы
RUGGEDCOM ROS генерирует это оповещение и регистрирует сообщение в
системном журнале, когда имеют место успешные и неуспешные попытки
входа в систему. Также в системном журнале регистрируется сообщение, когда
пользователь с определенным уровнем привилегий выходит из системы.
Попытки входа в систему регистрируются независимо от способа, посредством
которого пользователь получает доступ к устройству (т. е. SSH, Web, консоль,
Telnet или RSH). Однако при выходе пользователя из системы сообщение
регистрируется лишь в том случае, когда пользователь осуществлял доступ к
устройству через SSH, Telnet или консоль.
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Успешный вход в
Да
Да
Да
систему
Вход в систему не
Да
Да
Да
выполнен
Выход пользователя
Нет
Нет
Да
из системы
Чрезмерно много неудачных попыток входа в систему
RUGGEDCOM ROS генерирует это оповещение и регистрирует сообщение
в системном журнале после 10 неудачных попыток входа пользователя в
систему в течение пяти минут. Кроме того, служба, к которой попытался
получить доступ пользователь, будет заблокирована на один час, чтобы
предотвратить дальнейшие попытки.
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Чрезмерно много
Да
Да
Да
неудачных попыток
входа в систему
Сервер RADIUS недоступен
RUGGEDCOM ROS генерирует это оповещение и регистрирует сообщение в
системном журнале, когда первичный сервер RADIUS недоступен.
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Первичный сервер
Да
Да
Да
RADIUS недоступен
RUGGEDCOM ROS версия5.5
118
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Администрирование системы
5.4.6 Список оповещений
Сервер TACACS+ недоступен
RUGGEDCOM ROS генерирует это оповещение и регистрирует сообщение в
системном журнале, когда первичный сервер TACACS+ недоступен.
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Первичный сервер
Да
Да
Да
TACACS недоступен
Неправильный ответ сервера TACACS+
RUGGEDCOM ROS генерирует это оповещение и регистрирует сообщение в
системном журнале, когда от сервера TACACS+ получен ответ с неправильным
CRC.
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Неправильный ответ
Да
Да
Да
сервера TACACS
Ошибка SNMP-аутентификации
RUGGEDCOM ROS генерирует это оповещение, посылает trap-уведомление
об ошибке аутентификации и регистрирует сообщение в системном
журнале, когда программный продукт для управления сетью пытается
взаимодействовать с SNMP-агентом RUGGEDCOM ROS, используя неверные
идентификационные данные.
Имя сообщения
Оповещение
SNMP trap-
Системный журнал
уведомление
Ошибка SNMP-
Да
Да
Да
аутентификации
5.4.6
Список оповещений
В следующей таблице перечислены все возможные оповещения RUGGEDCOM
ROS и указано, может ли пользователь сконфигурировать оповещение.
Для получения дополнительной информации о конфигурировании
оповещений см. "Конфигурирование оповещения (Страница 114)".
Имя
Пароль администратора изменен
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
119
Администрирование системы
5.4.6 Список оповещений
Имя
Передача Bootp - cfg не
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
N
выполнена
Ошибка начальной загрузки
Критический
Вкл.
Выкл.
Вкл.
Вкл.
N
Дребезг контактов в линии связи
Критический
Вкл.
Вкл.
Вкл.
Вкл.
N
Защита BPDU активирована
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
Y
Несогласованная скорость
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
N
портов группы
Недостаточно ресурсов для
Предупреждение
Вкл.
Нет
Вкл.
Вкл.
N
ClkMgr
Ошибка основного источника
Предупреждение
Вкл.
Выкл.
Вкл.
Вкл.
N
ClkMgr
Конфигурация изменена
Info (Информация)
Выкл.
Вкл.
Вкл.
Выкл.
Y
Журнал фатальных сбоев создан
Критический
Вкл.
Выкл.
Нет
Вкл.
N
Парольная строка хранилища
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
данных изменена
Ошибка чтения дочерней платы
Критический
Вкл.
Вкл.
Вкл.
Вкл.
N
Ошибка устройства
Критический
Вкл.
Вкл.
Выкл.
Вкл.
N
Оповещение безопасности DHCP
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Чрезмерно много неудачных
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
попыток входа в систему
Быстроеопределениеrанала
Критический
Вкл.
Вкл.
Вкл.
Вкл.
N
связи отключено
Передача файла выполнена
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
N
GMRP не может запомнить
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
больше адресов
Пароль уровня "гость" изменен
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
Ошибка массива данных
Предупреждение
Вкл.
Выкл.
Вкл.
Вкл.
N
Ошибка BMC IEEE1588
Предупреждение
Вкл.
Вкл.
Выкл.
Выкл.
Y
Состояние удержания IEEE1588
Предупреждение
Вкл.
Вкл.
Выкл.
Выкл.
Y
Таблица состава групп IGMP
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
заполнена
Таблица пересылки IGMP Mcast
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
заполнена
Несоответствие скорости/dpx в
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
Y
транке
Прерывистый канал связи
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
N
Недопустимая конфигурации
Критический
Вкл.
Выкл.
Выкл.
Вкл.
N
Канал связи работоспособен/не
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
работоспособен
RUGGEDCOM ROS версия5.5
120
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Администрирование системы
5.4.6 Список оповещений
Имя
Таблица удаленного LLDP
Info (Информация)
Выкл.
Вкл.
Вкл.
Выкл.
N
изменена
Локальная консоль отключена
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
N
Локальная консоль включена
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
N
Вход в систему не выполнен
Info (Информация)
Вкл.
Вкл.
Вкл.
Выкл.
Y
Информация о входе в систему
Info (Информация)
Вкл.
Вкл.
Вкл.
Выкл.
Y
Авторизации MAC-адреса не
Ошибка
Вкл.
Выкл.
Вкл.
Вкл.
Y
выполнена
MAC-адрес не запомнен
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Таблица фильтрации Mcast CPU
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
заполнена
Многократная ошибка MRM
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 1
Односторонняя ошибка Rx
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 1
Кольцо MRP Inst 1 разомкнуто
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Порт кольца MRP Inst 1
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
разъединен
Многократная ошибка MRM
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 2
Односторонняя ошибка Rx
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 2
Кольцо MRP Inst 2 разомкнуто
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Порт кольца MRP Inst 2
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
разъединен
Многократная ошибка MRM
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 3
Односторонняя ошибка Rx
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 3
Кольцо MRP Inst 3 разомкнуто
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Порт кольца MRP Inst 3
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
разъединен
Многократная ошибка MRM
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 4
Односторонняя ошибка Rx
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
кольца MRP Inst 4
Кольцо MRP Inst 4 разомкнуто
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Порт кольца MRP Inst 4
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
разъединен
Новая активная топология STP
Info (Информация)
Выкл.
Вкл.
Выкл.
Выкл.
N
Новый корень STP
INFO (ИНФОРМАЦИЯ)
Выкл.
Выкл.
Выкл.
Выкл.
Y
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
121
Администрирование системы
5.4.6 Список оповещений
Имя
Состояние службы NTP изменено
Info (Информация)
Вкл.
Вкл.
Вкл.
Выкл.
Y
Пароль уровня "оператор"
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
изменен
Порт помещен в карантинную
Примечание
Вкл.
Выкл.
Вкл.
Вкл.
Y
VLAN
Нарушена защита порта
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Смещение часов PTP превышает
Info (Информация)
Выкл.
Вкл.
Вкл.
Выкл.
N
допустимый предел
Гроссмейстерские часы PTP
Info (Информация)
Выкл.
Вкл.
Вкл.
Выкл.
N
изменены
Шаг времени ведущего
Info (Информация)
Выкл.
Вкл.
Вкл.
Выкл.
N
устройства PTP изменен
Служба PTP запущена
Info (Информация)
Выкл.
Вкл.
Вкл.
Выкл.
N
Служба PTP остановлена
Info (Информация)
Выкл.
Вкл.
Вкл.
Выкл.
N
Ключ аутентификации RADIUS
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
изменен
Состояние службы RADIUS
Info (Информация)
Вкл.
Вкл.
Вкл.
Выкл.
Y
изменено
Сбой часов реального времени
Ошибка
Вкл.
Выкл.
Вкл.
Вкл.
N
BPDU с обратной связью
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
Y
Оповещение RMON
Info (Информация)
Вкл.
Выкл.
Вкл.
Вкл.
N
Оповещение совместимости с
Предупреждение
Вкл.
Выкл.
Вкл.
Выкл.
N
ROS FPGA
Низкий уровень буфера Rx
Примечание
Вкл.
Выкл.
Вкл.
Вкл.
N
Оповещение SFP
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
N
Ключ аутентификации SNMP
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
изменен
Ошибка SNMP-аутентификации
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
Строка-ключ SNMP изменена
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
Секретный ключ SNMP изменен
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
Ошибка добавления открытого
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
ключа пользователя SSH
Переполнение cтека
Предупреждение
Вкл.
Выкл.
Вкл.
Вкл.
N
События STP
Info (Информация)
Выкл.
Выкл.
Вкл.
Выкл.
Y
Изменение топологии STP
Info (Информация)
Выкл.
Выкл.
Выкл.
Выкл.
Y
Ключ аутентификации Tacacs+
Примечание
Выкл.
Вкл.
Вкл.
Выкл.
Y
изменен
Неправильный ответ TACACS+
Предупреждение
Вкл.
Вкл.
Вкл.
Вкл.
Y
Состояние службы TACACS+
Info (Информация)
Вкл.
Вкл.
Вкл.
Выкл.
Y
изменено
RUGGEDCOM ROS версия5.5
122
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Администрирование системы
5.5 Управление файлом конфигурации
Имя
Не удалось получить IP-адрес
Критический
Вкл.
Вкл.
Вкл.
Вкл.
N
Неизвестный privKey от
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
пользователя SNMPv3
Неразрешенная скорость
Ошибка
Вкл.
Вкл.
Вкл.
Вкл.
N
Сброс сторожевого таймера
Предупреждение
Вкл.
Выкл.
Вкл.
Вкл.
N
WeakPswdAdmin
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakPswdGuest
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakPswdOper
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakRadiusBackupKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakRadiusPrimaryKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakSnmpAuthKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakSnmpPrivKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakSSHKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakSSLKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakTacacsBackupKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
WeakTacacsPrimaryKey
Предупреждение
Вкл.
Вкл.
Вкл.
Выкл.
Y
5.5
Управление файлом конфигурации
Файл конфигурации устройства для RUGGEDCOM ROS - это текстовый
ASCII файл с расширением CSV (значение, разделенное запятой) с именем
config.csv. Его можно загрузить с устройства для просмотра и сравнения с
другими файлами конфигурации, а также для сохранения резервной копии.
Его также можно перезаписать путем выгрузки на устройство полного или
частичного файла конфигурации.
Чтобы предотвратить неавторизованный доступ к содержимому файла
конфигурации, его можно зашифровать с помощью пароля/парольной строки.
5.5.1
Конфигурирование шифрования данных
Чтобы зашифровать файл конфигурации и защитить его с помощью пароля/
парольной строки, сделайте следующее:
Примечание
Шифрование данных недоступно для неконтролируемых (NC) версий
RUGGEDCOM ROS . При переключении между контролируемой и
неконтролируемой (NC) версиями RUGGEDCOM ROS убедитесь в том, что
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
123

Администрирование системы
5.5.1 Конфигурирование шифрования данных
шифрование отключено. В противном случае NC-версия RUGGEDCOM ROS
будет игнорировать зашифрованный файл конфигурации и загрузит заводские
настройки по умолчанию.
Примечание
Шифруются только конфигурационные данные. Все команды и имена таблиц в
файле конфигурации сохраняются в виде нешифрованного текста.
Примечание
Если файл конфигурации переносится на другие устройства, то убедитесь в
том, что на всех устройствах сконфигурирована одна и та же парольная строка.
В противном случае файл конфигурации будет отвергнут.
Примечание
Шифрование должно быть отключено перед возвратом устройства в компанию
Siemens или передачей файла конфигурации в Службу поддержки клиентов.
ЗАМЕТКА
Опасность для конфигурации - риск нарушения обмена данными
Не понижайте версию программного обеспечения RUGGEDCOM ROS ниже
RUGGEDCOM ROS v5.5 при включенном шифровании. Перед возвратом к
более ранней версии программного обеспечения убедитесь в том, что на
устройстве были восстановлены заводские настройки по умолчанию.
1.
Перейдите в Administration » Configure Data Storage. Появится форма
Data Storage.
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Encryption
Краткий обзор: [ On | Off ]
Включает/выключает шифрование данных в файле
конфигурации.
Passphrase
Краткий обзор: Строка длиной 31 символа(ов)
Эта парольная строка используется в качестве секретного
ключа для шифрования конфигурационных данных.
Зашифрованные данные могут быть дешифрованы любым
устройством, сконфигурированным с такой же парольной
строкой.
Confirm Passphrase
Краткий обзор: Строка длиной 31 символа(ов)
Эта парольная строка используется в качестве секретного
ключа для шифрования конфигурационных данных.
Зашифрованные данные могут быть дешифрованы любым
устройством, сконфигурированным с такой же парольной
строкой.
3.
Нажмите Apply.
RUGGEDCOM ROS версия5.5
124
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Администрирование системы
5.5.2 Обновление файла конфигурации
5.5.2
Обновление файла конфигурации
После загрузки с устройства файл конфигурации может быть обновлен с
помощью различных инструментов:
Примечание
Для получения информации о выгрузке и загрузке файлов см. "Выгрузка/
загрузка файлов (Страница 59)".
• Любые программы для редактирования текста, способные читать и
записывать файлы в кодировке ASCII
• Инструменты для обнаружения различий/коррекции файлов (например,
утилиты командной строки UNIX diff и patch)
• Системы управления исходным кодом (например, CVS, SVN)
ЗАМЕТКА
Опасность для конфигурации - риск потери данных
Не редактируйте зашифрованный файл конфигурации. Любая строка, которая
редактировалась вручную, будет игнорироваться.
RUGGEDCOM ROS также способна принимать частичные обновления
конфигурации. Например, чтобы обновить параметры конфигурации только
для Ethernet-порта 1 без изменения каких-либо других параметров, передайте
на устройство файл, который содержит лишь следующие строки:
# Port Parameters
ethPortCfg
Port,Name,Media,State,AutoN,Speed,Dupx,FlowCtrl,LFI,Alarm,
1,Port 1,100TX,Enabled,On,Auto,Auto,Off,Off,On,
5.6
Управление MMS
RUGGEDCOM ROS поддерживает протокол MMS (спецификация
производственных сообщений) стандарта МЭК 61850.
5.6.1
Основные сведения о протоколе MMS
RUGGEDCOM ROS поддерживает стандарт МЭК 61850 - протокол управления
и мониторинга для интеллектуальных электронных устройств (ИЭУ) на
электрических подстанциях. Стандарт использует в качестве транспортного
протокола протокол MMS (спецификация производственных сообщений), а
объектная модель коммутатора определяет объекты, подлежащие опросу или
конфигурированию.
Протокол MMS указывает службы для обмена данными в реальном времени
между сетевыми устройствами и компьютерными приложениями. Он
обеспечивает базовую систему обмена сообщениями между промышленными
устройствами.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
125
Администрирование системы
5.6.1 Основные сведения о протоколе MMS
Модель данных, используемая протоколом MMS, основана на логических
узлах, содержащих набор объектов данных. Эти объекты данных содержат
набор атрибутов данных.
5.6.1.1
Составление отчетов MMS
Функция отчета МЭК 61850 используется для агрегирования объектов данных
из логических узлов. Эти объекты данных можно отправлять клиенту в виде
необусловленного событийно-управляемого отчета, инициируемого клиентом.
Отчет MMS основывается на параметре MMS Sessions Allowed (Допустимое
количество сеансов MMS), который контролирует количество клиентов,
которые могут одновременно создать соединения MMS с коммутатором под
управлением RUGGEDCOM ROS. Для получения дополнительной информации
о конфигурировании составления отчетов MMS см. "Конфигурирование IP-
сервисов (Страница 96)".
5.6.1.2
Отчеты/наборы данных
RUGGEDCOM ROS поддерживает следующие типы отчетов/наборов данных:
• LLDPStatus
Основанный на времени отчет, принадлежащий логическому узлу LPLD,
указывающий состояние LLDP устройства. Он включает три объекта
данных: LPLD.RemPortId (идентификатор удаленного порта), LPLD.RemChsId
(идентификатор шасси удаленного порта) и LPLD.RemAddr (адрес
управления удаленной системой).
• PortLinkStatus
Основанный на событиях отчет, принадлежащий логическому узлу LPCP,
который указывает состояние блока доступа к среде (MAU) физического
порта. Он включает объект данных LPCP.Mau (статус канала связи блока
доступа к среде).
• PortStatistics
Основанный на времени отчет, принадлежащий логическому узлу LPCP,
который указывает рабочее состояние физического порта. Он включает
четыре объекта данных: LPCP.AutoNgt (при значении true (истина),
порт находится в режиме автосогласования), LPCP.RxCnt (количество
сообщений, полученных с момента прошлого сброса), LPCP.TxCnt
(количество сообщений, отправленных с момента прошлого сброса) и
LPCP.FerPort (частота появления ошибочных кадров на порте).
• RSTPStatus
Основанный на событиях отчет, принадлежащий логическому узлу LBRI,
указывающий состояние RSTP устройства. Он включает три объекта данных:
LBRI.RstpRoot (устройство является корнем RSTP или нет), LBRI.RstpTopoCnt
(счетчик изменений топологи RSTP) и LBSP.RstpSt (состояние порта RSTP).
RUGGEDCOM ROS версия5.5
126
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Администрирование системы
5.6.1 Основные сведения о протоколе MMS
• SystemStatus
Основанный на событиях отчет, принадлежащий логическому узлу LPHD,
который указывает рабочее состояние устройства. Он включает два
объекта данных: LPHD.PhyHealth (состояние устройства) и LPHD.PwrSupAlm
(состояние оповещения источника питания устройства).
Примечание
Файлы ruggedcom.icd(МЭК 61850, описание возможностей ИЭУ для
устройства) и ruggedcom.iid (МЭК 61850, инстанциированное описание
ИЭУ для устройства) содержат список логических узлов, поддерживаемых
RUGGEDCOM ROS. Для получения информации о загрузке этих файлов см.
"Выгрузка/загрузка файлов (Страница 59)".
5.6.1.3
Поддерживаемые логические узлы
RUGGEDCOM ROS поддерживает следующие логические узлы:
Логический узел
Описание
LLN0
Общий логический узел, обеспечивающий общую
информацию об устройстве в целом, например, информация о
поставщике и версия программного обеспечения.
LPHD (физическое устройство) Информация об уровне системы, несущем логические узлы,
относящаяся к физическому устройству, например, имя
системы и описание системы.
LBRI (мост)
Логический узел, обеспечивающий информацию,
относящуюся к связующему дереву, если устройство
используется в качестве моста, например, приоритет RSTP и
интервал между приветствиями RSTP.
LPCP (порт физической связи)
Логический узел, который обеспечивает относящуюся к
порту информацию для каждого физического интерфейса
устройства, например, состояние администрирования порта и
состояние автосогласования порта.
LPLD (обнаружение канала
Логический узел, который предоставляет относящуюся к порту
порта)
информацию о протоколе обнаружения канального уровня
(LLDP) для каждого физического интерфейса устройства,
например, идентификатор локального порта и идентификатор
удаленного порта.
LBSP (Порт связующего дерева
Логический узел, который обеспечивает относящуюся к порту
моста)
информацию о связующем дереве для каждого физического
интерфейса устройства, например, состояние порта RSTP и
состояние граничного порта RSTP.
LCMF (фильтрация MAC-адреса
Логический узел, несущий информацию о фильтрации
канала связи)
групповых MAC-адресов, например, список разрешенных
групповых MAC-адресов и связанных идентификаторов сетей
VLAN.
LCVF (фильтрация каналов
Логический узел, обеспечивающий относящуюся к порту
связи сети VLAN)
информацию о конфигурации сети VLAN, например,
идентификатор порта VLAN или приоритет CoS.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
127
Администрирование системы
5.6.2 Просмотр списка предварительно сконфигурированных отчетов MMS
5.6.2
Просмотр списка предварительно сконфигурированных отчетов MMS
Чтобы просмотреть отчеты MMS, предварительно сконфигурированные для
устройства, перейдите в Administration » Configure MMS. Появится таблица
MMS Report Configuration.
В этой таблице отображается следующая информация:
Параметр
Описание
Name
Краткий обзор: Строка длиной 32 символа(ов) или [ SysStatus ]
Значение по умолчанию: SysStatus
Имя отчета MMS (например, имя набора данных).
Status
Краткий обзор: [ Disabled | Enabled ]
Значение по умолчанию: Disabled
Статус составления отчетов MMS, запущенный или
измененный клиентским приложением. Если какое-либо
клиентское приложение активирует функцию составления
отчетов о наборе данных, статус этого набора данных
устанавливается на Enabled (Включено). Если ни одно
клиентское приложение не активирует функцию составления
отчетов о наборе данных, статус этого набора данных
устанавливается на Disabled (Отключено).
EventDriven
Краткий обзор: [ False | True ]
Значение по умолчанию: True
Критерий составления отчетов:
• True (Истинно) - составление отчета основано на собы-
тиях
• False (Ложно) - составление отчета основано на време-
ни
Period
Краткий обзор: Целое число от 30 до 1080 или [ Disabled ]
Значение по умолчанию: 300
Интервал составления отчета в секундах для отчетов,
основанных на времени. Этот параметр установлен на Disabled
(Отключено) для отчетов, основанных на событиях.
Для получения информации об изменении отчета MMS см. "Конфигурирование
отчета MMS (Страница 128)".
5.6.3
Конфигурирование отчета MMS
Все отчеты MMS предварительно сконфигурированы на устройстве, однако их
можно изменить под конкретное применение. К таким изменениям относятся
включение/отключение определенных отчетов и изменение интервала
составления отчетов.
Чтобы сконфигурировать отчет MMS, сделайте следующее:
1.
Перейдите в Administration » Configure MMS. Появится таблица MMS
Report Configuration.
RUGGEDCOM ROS версия5.5
128
Руководство по настройке, 01/2021, C79000-G8956-1486-02
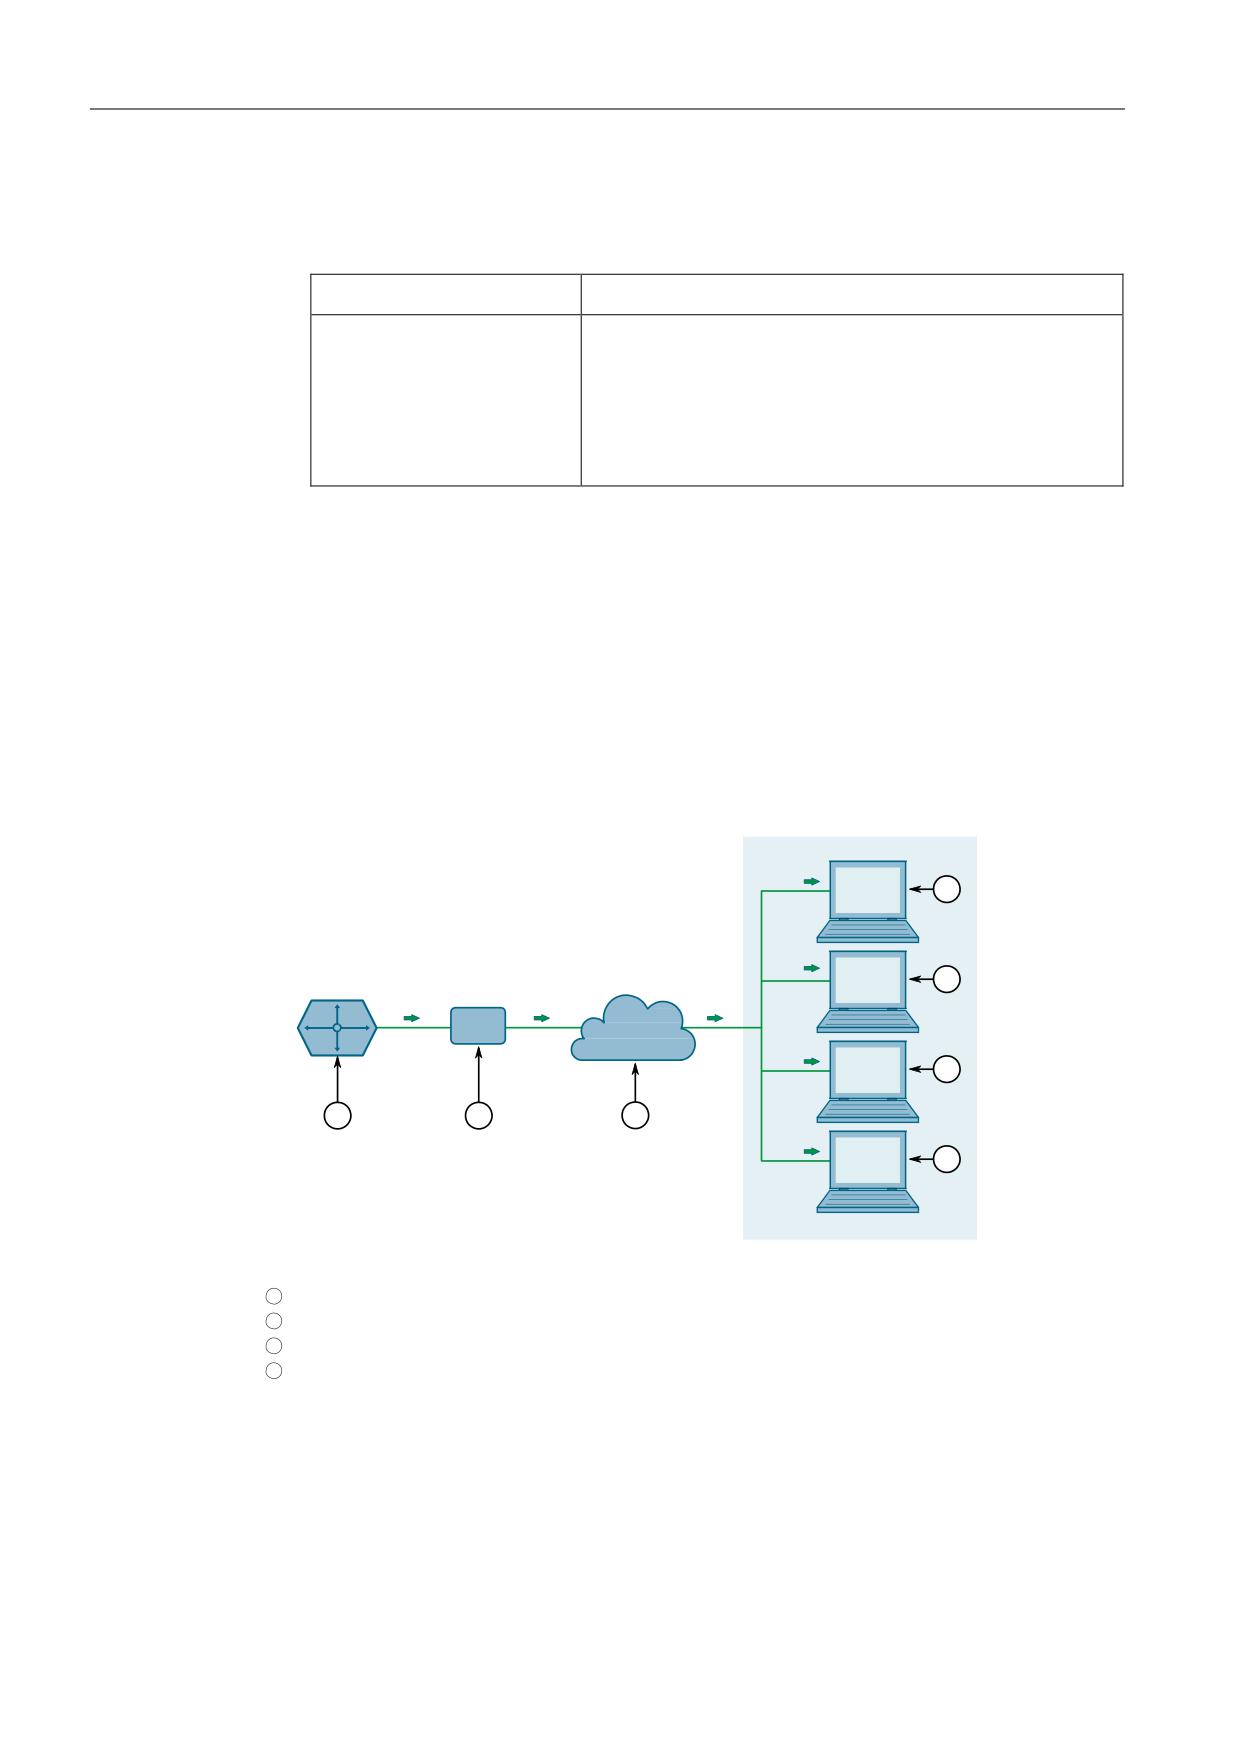
Администрирование системы
5.6.4 Пример: Конфигурирование отчетов MMS
2.
Выберите отчет. Появится форма MMS Report Configuration.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Period
Краткий обзор: Целое число от 30 до 1080 или [ Disabled ]
Значение по умолчанию: 300
Интервал составления отчета в секундах для отчетов,
основанных на времени. Этот параметр установлен
на Disabled (Отключено) для отчетов, основанных на
событиях.
4.
Нажмите Apply.
5.6.4
Пример: Конфигурирование отчетов MMS
В данном примере рассматривается, как сконфигурировать устройство на
генерирование отчетов MMS.
Приведенная ниже топология описывает сценарий, при котором четырем
клиентам в ЛВС отправляются отчеты MMS от RUGGEDCOM ROS:
4
4
MMS
4
1
2
3
4
1
RUGGEDCOM ROS
2
Отчет MMS
3
LAN
4
Клиент
Рисунок 5.1
Топология - MMS
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
129
Администрирование системы
5.6.4 Пример: Конфигурирование отчетов MMS
Чтобы сконфигурировать устройство на получение отчетов MMS, выполните
указанные ниже действия:
1.
Действия на стороне клиента:
Примечание
Конфигурация клиента зависит от используемого клиента MMS.
Подробные сведения о конфигурации см. в руководстве по эксплуатации
от OEM-производителя.
a. Включите или отключите отчеты MMS в соответствии с вашими
предпочтениями. Список доступных в RUGGEDCOM ROS отчетов см. в
"Отчеты/наборы данных (Страница 126)".
b. Сконфигурируйте устройство на предоставление отчетов на основе
событий или отчетов на основе времени.
2.
Выполните следующие действия в RUGGEDCOM ROS:
a. Сконфигурируйте допустимое количество сеансов MMS,
чтобы указать, сколько клиентов будут получать отчеты. На
каждую топологию допускается 4 сеанса. Для получения
дополнительной информации о конфигурировании сеансов MMS см.
"Конфигурирование IP-сервисов (Страница 96)".
b. Если на стороне клиента выбраны отчеты на основе времени,
сконфигурируйте необходимый временной интервал составления
отчетов. Для получения дополнительной информации см.
"Конфигурирование отчета MMS (Страница 128)".
3.
Чтобы проверить конфигурацию, необходимо убедиться, что
каждый клиент получает отчеты MMS от устройства в соответствии с
конфигурацией.
RUGGEDCOM ROS версия5.5
130
Руководство по настройке, 01/2021, C79000-G8956-1486-02
6
Безопасность
В данном разделе описывается конфигурирование функций безопасности
RUGGEDCOM ROS и управление ими.
6.1
Конфигурирование паролей
Чтобы сконфигурировать пароли для одного или нескольких профилей
пользователя, сделайте следующее:
1.
Перейдите в Administration » Configure Passwords. Появится форма
Configure Passwords.
Примечание
Все пароли пользователей в RUGGEDCOM ROS должны соответствовать
установленным требованиям, чтобы не допустить использования
ненадежных паролей. При создании нового пароля убедитесь в том, что он
соответствует следующим требованиям:
• Длина должна быть не менее 8 символов.
• Не должен содержать в себе имя пользователя или любые 4 символа,
которые присутствуют в имени пользователя и идут один за другим.
Например, в случае имени пользователя Subnet25 нельзя использовать
пароль subnet25admin, subnetadmin или net25admin. Однако
допускаются пароли net-25admin или Sub25admin.
• Должен содержать хотя бы один буквенный символ и одну цифру.
Допускаются специальные символы.
• Не должен содержать более 3 последовательно возрастающих или
убывающих цифр. Например, пароли Sub123 и Sub19826 допускаются,
а Sub12345 не допускается.
Если сконфигурирован ненадежный пароль, то будет генерироваться
оповещение. Оповещение в связи с ненадежным паролем может быть
отключено пользователем. Для получения дополнительной информации
об отключении оповещений см. "Управление оповещениями (Страница
112)".
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
131

Безопасность
6.1 Конфигурирование паролей
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Auth Type
Краткий обзор: [ Local | RADIUS | TACACS+ | RADIUSorLocal |
TACACS+orLocal
]
Значение по умолчанию: Local
Аутентификация по паролю может осуществляться
с использованием локально сконфигурированных
значений, удаленного сервера RADIUS или удаленного
сервера TACACS+. Настройка этого значения для одной из
комбинаций, которые включают в себя RADIUS или TACACS
+, требует наличия сконфигурированной таблицы сервера
защиты.
Настройки:
• Local- аутентификация из локальной таблицы паро-
лей.
• RADIUS- аутентификация с использованием сервера
RADIUS только для сетевого доступа (HTTP/HTTPS, SSH,
RSH, Telnet). Для консольного доступа аутентификацию
необходимо выполнить из локальной таблицы паро-
лей. Если при локальной аутентификации произойдет
сбой, выполните аутентификацию с помощью сервера
RADIUS.
• TACACS+- аутентификация с использованием серве-
ра TACACS+ только для сетевого доступа (HTTP/HTTPS,
SSH, RSH, Telnet). Для консольного доступа аутентифи-
кацию необходимо выполнить из локальной таблицы
паролей. Если при локальной аутентификации произой-
дет сбой, выполните аутентификацию с помощью сер-
вера TACACS+.
• RADIUSOrLocal - аутентификация с использованием
RADIUS. Если сервер недоступен, то аутентификация
производится из локальной таблицы паролей.
• TACACS+OrLocal - аутентификация с использованием
TACACS+. Если сервер недоступен, то аутентификация
производится из локальной таблицы паролей.
Guest Username
Краткий обзор: Строка длиной 15 символа(ов)
Значение по умолчанию: guest
Соответствующий пароль находится в поле пароля
пользователя из категории "гость"; разрешен только
просмотр, не может изменять настройки или запускать
какие-либо команды.
Guest Password
Краткий обзор: Строка длиной 19 символа(ов)
Соответствующее имя пользователя находится в поле
имени пользователя из категории "гость"; разрешен только
просмотр, не может изменять настройки или запускать
какие-либо команды.
Confirm Guest Password
Краткий обзор: Строка длиной 19 символа(ов)
Соответствующее имя пользователя находится в поле
имени пользователя из категории "гость"; разрешен только
RUGGEDCOM ROS версия5.5
132
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.2 Очистка конфиденциальных данных
Параметр
Описание
просмотр, не может изменять настройки или запускать
какие-либо команды.
Operator Username
Краткий обзор: Строка длиной 15 символа(ов)
Значение по умолчанию: operator
Соответствующий пароль находится в поле пароля
пользователя из категории "оператор"; не может изменять
настройки, может сбрасывать оповещения, статистику,
системные журналы и т. п.
Operator Password
Краткий обзор: Строка длиной 19 символа(ов)
Соответствующее имя пользователя находится в поле
имени пользователя из категории "оператор"; не может
изменять настройки, может сбрасывать оповещения,
статистику, системные журналы и т. п.
Confirm Operator
Краткий обзор: Строка длиной 19 символа(ов)
Password
Соответствующее имя пользователя находится в поле
имени пользователя из категории "оператор"; не может
изменять настройки, может сбрасывать оповещения,
статистику, системные журналы и т. п.
Admin Username
Краткий обзор: Строка длиной 15 символа(ов)
Значение по умолчанию: admin
Соответствующий пароль находится в поле пароля
пользователя из категории "администратор"; полный доступ
для чтения/записи ко всем настройкам и командам.
Admin Password
Краткий обзор: Строка длиной 19 символа(ов)
Соответствующее имя пользователя находится в поле
имени пользователя из категории "администратор"; полный
доступ для чтения/записи ко всем настройкам и командам.
Confirm Admin Password
Краткий обзор: Строка длиной 19 символа(ов)
Соответствующее имя пользователя находится в поле
имени пользователя из категории "администратор"; полный
доступ для чтения/записи ко всем настройкам и командам.
Password Minimum
Краткий обзор: Целое число от 1 до 17
Length
Значение по умолчанию: 1
Сконфигурируйте минимальную длину строки пароля.
Новый пароль, не соответствующий требованиям к длине,
будет отклонен.
3.
Нажмите Apply.
6.2
Очистка конфиденциальных данных
Если параметр установлен на enabled (включено), во время загрузки
системы пользователь сможет удалить все хранящиеся на устройстве
конфиденциальные данные и ключи, а также сбросить все имена
пользователей и пароли к заводским настройкам.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
133
Безопасность
6.3 Управление аутентификацией пользователей
Чтобы очистить конфиденциальные данные, сделайте следующее:
Примечание
Команды, используемые в следующей процедуре, являются чувствительными
по времени. При превышении указанных пределов времени до
предоставления подходящего ответа устройство продолжит выполнять
нормальную загрузку.
1.
Подключитесь к устройству через последовательный консольный порт
RS-232. Для получения дополнительной информации см. "Подключение
напрямую (Страница 51)".
2.
Выключите и снова включите питание устройства. Во время загрузки
появится следующий запрос:
Press any key to start
3.
В течение четырех секунд нажмите CTRL + r. Появится баннер доступа, за
которым последует приглашение на ввод команды:
>
4.
Введите следующую команду и нажмите Enter в течение 30 секунд:
clear private data
5.
При запросе "Вы уверены, что хотите очистить конфиденциальные данные?
(Да/Нет)?", ответьте yes (да) и нажмите Enter в течение пяти секунд. Вся
конфигурация и ключи во флеш-памяти будут обнулены. В журнале
событий будет создана запись. Файлы crashlog.txt (если имеются) и файлы
syslog.txt будут сохранены. Устройство автоматически перезагрузится.
6.3
Управление аутентификацией пользователей
В данном разделе приведено описание различных методов аутентификации
пользователей.
6.3.1
Методы аутентификации
RUGGEDCOM ROS поддерживает следующие варианты аутентификации:
локальную, на RADIUS сервере, на TACACS+ сервере, на RADIUS сервере
или локальную и на TACAS+ сервере или локальную. Выбранный метод
настраивается с помощью параметра Auth Type.
Для получения дополнительной информации о конфигурировании параметра
Auth Typeсм. "Конфигурирование паролей (Страница 131)".
В следующей таблице показаны возможности доступа пользователей
в различных сценариях с использованием поддерживаемых методов
аутентификации.
RUGGEDCOM ROS версия5.5
134
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Безопасность
6.3.1 Методы аутентификации
Тип
Метод/сценарий
Учетные данные
Метод доступа
аутентификации
аутентификации
для доступа
Локальная
Сеть (SSH/
в систему
консоль
Telnet/WebUI)
Локальный
Локальная
Локальный
ü
ü
аутентификация
Аутентификация
RADIUS
û
û
сервера RADIUS
RADIUS
Аутентификация
RADIUS
ü
ü
сервера RADIUS
Локальная
Локальный
ü
ü
аутентификация
Сервер
Локальный
ü
û
недоступен
RADIUS
û
û
Неверный общий
Локальный
ü
û
ключ
RADIUS
û
û
Неправильный
Локальный
ü
û
порт назначения
RADIUS
û
û
TACACS+
Аутентификация
TACACS+
ü
ü
сервера TACACS+
Локальная
Локальный
ü
ü
аутентификация
Сервер
Локальный
ü
û
недоступен
TACACS+
û
û
Неверный общий
Локальный
ü
û
ключ
TACACS+
û
û
Неправильный
Локальный
ü
û
порт назначения
TACACS+
û
û
RADIUSorLocal
Аутентификация
RADIUS
ü
ü
сервера RADIUS
Локальная
Локальный
û
û
аутентификация
Сервер
Локальный
ü
ü
недоступен
RADIUS
û
û
Неверный общий
Локальный
û
û
ключ
RADIUS
û
û
Неправильный
Локальный
ü
ü
порт назначения
RADIUS
û
û
TACACS+ или
Аутентификация
TACACS+
ü
ü
локальный
сервера TACACS+
Локальная
Локальный
û
û
аутентификация
Сервер
Локальный
ü
ü
недоступен
TACACS+
û
û
Неверный общий
Локальный
û
û
ключ
TACACS+
û
û
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
135

Безопасность
6.3.2 Конфигурирование расширений имен пользователей
Тип
Метод/сценарий Учетные данные
Метод доступа
аутентификации аутентификации
для доступа
Локальная
Сеть (SSH/
в систему
консоль
Telnet/WebUI)
Неправильный
Локальный
ü
ü
порт назначения
TACACS+
û
û
6.3.2
Конфигурирование расширений имен пользователей
Если настроена аутентификация пользователей с помощью RADIUS или TACACS
+, RUGGEDCOM ROS можно настроить на добавление важной для сервера
аутентификации информации к каждому имени пользователя. Сюда может
входить IP-адрес NAS, имя системы, расположение системы или любой другой
определенный пользователем текст.
Если параметр Username Extension оставлен пустым, на сервер
аутентификации будет посылаться только имя пользователя.
Примечание
Расширения игнорируются, если включена аутентификация IEEE 802.1x
на базе порта. RUGGEDCOM ROS останется прозрачной и не будет вносить
изменений в имя пользователя. Для получения дополнительной информации
об аутентификации IEEE 802.1x см. "Концепция безопасности на уровне порта
(Страница 142)".
Чтобы сконфигурировать расширение имени пользователя, сделайте
следующее:
1.
Перейдите в Administration » Configure Security Server » Configure
Common Security Parameters. Появится форма Common Security
Parameters.
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Username Extension
Краткий обзор: Строка длиной 127 символа(ов)
Определяет формат всех имен пользователей,
отправленных на RADIUS или сервер TACACS+ для
аутентификации. К имени пользователя можно добавить
префикс или суффикс с помощью предопределенных
ключевых слов (заключенных в ограничители %) или
определенные пользователем строки.
Заключенные в ограничители значения включают:
%Username%: имя, связанное с профилем пользователя
(например, admin, oper и т. д.)
%IPaddr%: управляющий IP-адрес коммутатора,
действующий в качестве сервера сетевого доступа (NAS).
%SysName%: имя системы, присвоенное устройству.
%SysLocation%: расположение системы, присвоенное
устройству.
RUGGEDCOM ROS версия5.5
136
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.3.3 Управление аутентификацией RADIUS
Параметр
Описание
Все предопределенные ключевые слова чувствительны к
регистру.
Примеры:
%Username%@ABC.com
%Username%_%SysLocation%
Если расширение не определено, на сервер
аутентификации посылается только имя пользователя.
3.
Нажмите Apply.
6.3.3
Управление аутентификацией RADIUS
RUGGEDCOM ROS можно сконфигурировать на функционирование в качестве
клиента RADIUS и переслать учетные данные пользователя на сервер RADIUS
(служба дистанционной аутентификации пользователей) для удаленной
аутентификации и авторизации.
Служба RADIUS представляет собой протокол прикладного уровня, работающий
поверх UDP транспорта, используемый для переноса аутентификационной,
авторизационной и конфигурационной информации между сервером сетевого
доступа (NAS), которому требуется аутентифицировать свои каналы связи, и
коллективно используемым сервером аутентификации. Она обеспечивает
аутентификацию и авторизацию для сетевого доступа.
Служба RADIUS также широко используется в сочетании со стандартом IEEE
802.1X для обеспечения безопасности на уровне портов с использованием
расширяемого протокола аутентификации (EAP).
Примечание
RADIUS-сообщения передаются как UDP-сообщения. Коммутатор и сервер
RADIUS должны использовать одинаковый ключ аутентификации и
шифрования.
Примечание
RUGGEDCOM ROS поддерживает как защищенный расширяемый протокол
аутентификации (PEAP), так и протокол EAP-MD5. Протокол PEAP является
более защищенным и рекомендован к использованию, если его поддерживает
запрашивающее устройство.
Примечание
Для получения дополнительной информации о протоколе RADIUS см. RFC 2865
Для получения дополнительной информации о расширяемом протоколе
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
137

Безопасность
6.3.3 Управление аутентификацией RADIUS
6.3.3.1
Конфигурирование сервера RADIUS
Примечание
Информацию по конфигурированию сервера RADIUS см. в инструкции
изготовителя конфигурируемого сервера.
Специфический для производителя атрибут (VSA), посылаемый на сервер
RADIUS как часть запроса, используется для определения уровня доступа от
сервера RADIUS. Этот атрибут можно сконфигурировать в рамках сервера
RADIUS со следующей информацией:
Атрибут
Значение
Специфический для
Идентификатор производителя: 15004
производителя
Формат: String
2
Атрибут: { Guest, Operator, Admin } (Гость, Оператор,
Администратор)
Примечание
Если в ответном пакете от сервера RADIUS отсутствует уровень доступа, доступ
не разрешается.
6.3.3.2
Конфигурирование клиента RADIUS на устройстве
Клиент RADIUS можно сконфигурировать на использование двух серверов
RADIUS: первичного и резервного. Если первичный сервер недоступен,
устройство автоматически попытается подключиться к резервному серверу.
ЗАМЕТКА
RADIUS-клиент использует протокол аутентификации по паролю (PAP) для
проверки корректности доступа. Другие протоколы аутентификации не
поддерживаются.
CLI-команды, относящиеся к конфигурированию RADIUS-клиента на устройстве,
см. в "Доступные CLI-команды (Страница 27)".
Чтобы сконфигурировать доступ к первичному или резервному серверу
RADIUS, сделайте следующее:
1.
Перейдите в Administration » Configure Security Server » Configure RADIUS
Server. Появится RADIUS Server Table.
2.
Выберите в таблице Primary или Backup. Появится форма RADIUS Server.
RUGGEDCOM ROS версия5.5
138
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.3.4 Управление аутентификацией TACACS+
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Server
Краткий обзор: Строка длиной 8 символа(ов) или
[ Primary ]
Значение по умолчанию: Primary
Это поле указывает, предназначена ли данная настройка
для первичного или для резервного сервера.
IP Address
Краткий обзор: Any valid IP address
IP-адрес сервера.
Auth UDP Port
Краткий обзор: Целое число от 1 до 65535
Значение по умолчанию: 1812
IP-порт на сервере.
Max Retry
Краткий обзор: Целое число от 1 до 10
Значение по умолчанию: 2
Максимальное количество попыток аутентификатора
связаться с сервером аутентификации, чтобы
аутентифицировать пользователя в случае какой-либо
ошибки.
Timeout
Краткий обзор: Целое число от 1000 до 120000
Значение по умолчанию: 10000
Время в миллисекундах, в течение которого
аутентификатор будет ожидать ответа от сервера
аутентификации.
Reachable
Краткий обзор: [ No | Yes ]
Статус сервера.
Auth Key
Краткий обзор: Строка длиной 31 символа(ов)
Ключ аутентификации для совместного использования с
сервером.
Confirm Auth Key
Краткий обзор: Строка длиной 31 символа(ов)
Ключ аутентификации для совместного использования с
сервером.
4.
Нажмите Apply.
6.3.4
Управление аутентификацией TACACS+
TACACS+ (Система управления доступом к терминалам и контроллерам)
представляет собой протокол управления доступом на основе TCP,
который обеспечивает сервисы аутентификации, авторизации и учета
на маршрутизаторах, серверах сетевого доступа (NAS) и других сетевых
вычислительных устройствах через один или несколько центральных серверов.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
139

Безопасность
6.3.4 Управление аутентификацией TACACS+
6.3.4.1
Конфигурирование TACACS+
RUGGEDCOM ROS можно сконфигурировать на использование двух серверов
TACACS+: первичного и резервного. Если первичный сервер недоступен,
устройство автоматически попытается подключиться к резервному серверу.
CLI-команды, относящиеся к конфигурированию TACACS+, см. в "Доступные
CLI-команды (Страница 27)".
Чтобы сконфигурировать доступ к первичному или резервному серверу
TACACS+, сделайте следующее:
1.
Перейдите в Administration » Configure Security Server » Configure TacPlus
Server » Configure TACACS Plus Server. Появится TACACS Plus Server Table.
2.
Выберите в таблице Primary или Backup. Появится форма TACACS Plus
Server.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Server
Краткий обзор: Строка длиной 8 символа(ов) или
[ Primary ]
Значение по умолчанию: Primary
Это поле указывает, предназначена ли данная настройка
для первичного или для резервного сервера.
IP Address
Краткий обзор: Any valid IP address
IP-адрес сервера.
Auth TCP Port
Краткий обзор: Целое число от 1 до 65535
Значение по умолчанию: 49
IP-порт на сервере.
Max Retry
Краткий обзор: Целое число от 1 до 10
Значение по умолчанию: 3
Максимальное количество попыток аутентификатора
связаться с сервером аутентификации, чтобы
аутентифицировать пользователя в случае какой-либо
ошибки.
Timeout
Краткий обзор: Целое число от 1000 до 120000
Значение по умолчанию: 10000
Время в миллисекундах, в течение которого
аутентификатор будет ожидать ответа от сервера
аутентификации.
Reachable
Краткий обзор: [ No | Yes ]
Статус сервера.
Auth Key
Краткий обзор: Строка длиной 31 символа(ов) или
[ mySecret ]
Значение по умолчанию: mySecret
Ключ аутентификации для совместного использования с
сервером.
RUGGEDCOM ROS версия5.5
140
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.3.4 Управление аутентификацией TACACS+
Параметр
Описание
Confirm Auth Key
Краткий обзор: Строка длиной 31 символа(ов)
Ключ аутентификации для совместного использования с
сервером.
4.
Установите уровни привилегий для каждого типа пользователя
(администратор, оператор или гость). Для получения дополнительной
информации см. "Конфигурирование привилегий пользователей
(Страница 141)".
5.
Нажмите Apply.
6.3.4.2
Конфигурирование привилегий пользователей
Каждый запрос TACACS+ на аутентификацию включает атрибут priv_lvl,
который используется для предоставления доступа к устройству. По умолчанию
атрибут использует следующие диапазоны, как определено в файле
конфигурации TACACS+:
•
15 представляет уровень доступа admin (администратор)
•
2-14 представляет уровень доступа operator (оператор)
•
1 представляет уровень доступа guest (гость)
CLI-команда svcmodиспользуется для конфигурирования привилегий
пользователя. Вводимые значения должны соответствовать одной или
нескольким опциям, численно определенным (от 0 до 15) в файле
конфигурации TACACS+, расположенном на сервере TACACS+.
Для получения дополнительной информации о CLI-команде svcmod см.
"Доступные CLI-команды (Страница 27)".
Чтобы сконфигурировать уровни привилегий для каждого типа пользователя,
сделайте следующее:
1.
Перейдите в Administration » Configure Security Server » Configure
TacPlus Server » Configure TACPLUS Serv Privilege Config. Появится форма
TACPLUS Serv Privilege Config.
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Admin Priv
Краткий обзор: Целое число от 0 до 15 или a range (e.g.
2-14)
Значение по умолчанию: 15
Уровень привилегий, присвоенный пользователю.
Oper Priv
Краткий обзор: Целое число от 0 до 15 или a range (e.g.
2-14)
Значение по умолчанию: 2-14
Уровень привилегий, присвоенный пользователю.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
141
Безопасность
6.4 Управление безопасностью на уровне порта
Параметр
Описание
Guest Priv
Краткий обзор: Целое число от 0 до 15 или a range (e.g.
2-14)
Значение по умолчанию: 1
Уровень привилегий, присвоенный пользователю.
3.
Нажмите Apply.
6.4
Управление безопасностью на уровне порта
Система безопасности на уровне порта или контроль доступа к портам
предусматривает возможности фильтровать или принимать трафик от
определенных MAC-адресов.
Система безопасности на уровне порта контролирует MAC-адреса источника
в принимаемых кадрах и проверяет их соответствие списку MAC-адресов,
разрешенных для данного порта. Неразрешенные кадры будут отфильтрованы
и, в качестве варианта, принявший такие кадры порт будет отключен
постоянно или на указанный период времени. Будет выдано оповещение,
указывающее на обнаруженный неавторизованный MAC-адрес.
Кадры для неизвестных адресов назначения рассылаются через защищенные
порты.
6.4.1
Концепция безопасности на уровне порта
В данном разделе рассматриваются некоторые принципы, имеющие значение
для реализации безопасности на уровне порта в RUGGEDCOM ROS.
6.4.1.1
Аутентификация на базе статического MAC-адреса
Используя этот метод, коммутатор сравнивает MAC-адреса источника в
принятых кадрах с содержанием таблицы статических MAC-адресов.
RUGGEDCOM ROS также поддерживает очень гибкую конфигурацию защиты
порта, которая обеспечивает сетевым администраторам удобные средства для
использования этой функции в различных сетевых сценариях.
Статический MAC-адрес можно сконфигурировать, не указывая явно номер
порта. В этом случае сконфигурированный MAC-адрес будет автоматически
разрешен для того порта, на котором он обнаружен. Это позволяет подключать
устройства к любому защищенному порту коммутатора, не требуя какого-либо
реконфигурирования.
Коммутатор можно также настроить для запоминания (и, следовательно,
авторизации) предварительно заданного числа первых MAC-адресов
источника, поступивших на защищенный порт. Это позволяет накапливать
RUGGEDCOM ROS версия5.5
142
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Безопасность
6.4.1 Концепция безопасности на уровне порта
надлежащие безопасные адреса при первоначальной настройке авторизации
на базе статического MAC-адреса для определенного порта. Эти MAC-адреса
автоматически вставляются в таблицу статических MAC-адресов и остаются
там, пока пользователь не удалит их явным образом.
6.4.1.2
Аутентификация на базе статического MAC-адреса в кольце MRP
Если безопасность на уровне порта сконфигурирована на MRC, MAC-адрес
портов кольца MRM должен быть сконфигурирован в таблице Static MAC
Addresses, чтобы кольцо оставалось замкнутым.
Чтобы разрешить связь (ping) между устройствами MRP в кольце, каждое
устройство с включенной на его портах MRP безопасностью на уровне порта
должно содержать MAC-адреса всех устройств в кольце в его таблице Static
MAC Addresses.
Для получения информации о конфигурировании MRP см. "Управление
протоколом резервирования среды передачи (MRP) (Страница 253)".
Для получения информации о конфигурировании статического MAC-адреса см.
"Добавление статического MAC-адреса (Страница 180)".
6.4.1.3
Аутентификация IEEE 802.1x
Стандарт IEEE 802.1x определяет механизм для контроля доступа к сети на базе
портов, а также предусматривает средства аутентификации и авторизации
устройств, присоединяемых к портам локальной сети.
Хотя стандарт IEEE 802.1x чаще всего используется в беспроводных сетях, этот
метод также реализован в коммутаторах с проводными соединениями.
В стандарте IEEE 802.1x определены три основных компонента метода
аутентификации: Supplicant (запрашивающее устройство), Authenticator
(аутентификатор) и Authentication server (сервер аутентификации). RUGGEDCOM
ROS поддерживает компонент Authenticator (аутентификатор).
1
2
3
4
1
Запрашивающее устройство
2
Коммутатор-аутентификатор
3
LAN
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
143

Безопасность
6.4.1 Концепция безопасности на уровне порта
4
Сервер аутентификации
Рисунок 6.1
Общая топология стандарта IEEE 802.1x
ЗАМЕТКА
RUGGEDCOM ROS поддерживает защищенный расширяемый протокол
аутентификации (PEAP), EAP-протокол безопасности транспортного уровня
(EAP-TLS) и протокол EAP-MD5. Протоколы PEAP и EAP-TLS являются более
защищенным и рекомендованы к использованию, если их поддерживает
запрашивающее устройство.
В стандарте IEEE 802.1x используется расширяемый протокол аутентификации
(EAP), который представляет собой настраиваемый PPP протокол
аутентификации, который поддерживает различные методы аутентификации.
Стандарт IEEE 802.1x определяет протокол для коммуникации между
запрашивающим устройством и аутентификатором; этот протокол называют
EAP через локальную сеть (EAPOL).
RUGGEDCOM ROS поддерживает связь с сервером аутентификации, используя
протокол EAP через RADIUS.
Примечание
Коммутатор поддерживает аутентификацию только одного хоста для каждого
порта.
Примечание
Если MAC-адрес хоста сконфигурирован в таблице статических MAC-адресов, то
он будет авторизован даже в том случае, когда сервером аутентификации не
была подтверждена аутентификация хоста.
6.4.1.4
Аутентификация IEEE 802.1X с аутентификацией на базе статического MAC-
адреса
Данный метод, также называемый обходом аутентификации MAC-адресов
(MAB), широко используется для устройств, таких как телефоны VoIP и Ethernet-
принтеры, которые не поддерживают протокол 802.1x. Этот метод позволяет
выполнять аутентификацию подобных устройств с использованием той же
инфраструктуры базы данных, какая применяется в 802.1x.
IEEE 802.1x с обходом аутентификации MAC-адресов работает следующим
образом:
1. Устройство подключается к порту коммутатора.
2. Коммутатор запоминает MAC-адрес устройства, приняв первый кадр от
этого устройства (при первом соединении устройство обычно посылает
сообщение с DHCP-запросом).
3. Коммутатор посылает на данное устройство сообщение EAP-запрос,
пытаясь начать аутентификацию по протоколу 802.1X.
RUGGEDCOM ROS версия5.5
144
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Безопасность
6.4.1 Концепция безопасности на уровне порта
4. У коммутатора истекает время тайм-аута при ожидании EAP-ответа,
поскольку устройство не поддерживает протокол 802.1x.
5. Коммутатор посылает сообщение аутентификации на сервер
аутентификации, используя MAC-адрес данного устройства в качестве
имени пользователя и пароля.
6. Коммутатор выполняет аутентификацию устройства или отвергает его в
соответствии с ответом от сервера аутентификации.
6.4.1.5
Ограниченные сети VLAN
RUGGEDCOM ROS позволяет пользователям сконфигурировать порты 802.1X
в режиме Guest VLAN (Гостевая ЛВС) или Quarantine VLAN (Карантинная ЛВС),
чтобы ограничить службы клиентам, когда происходит сбой аутентификации
IEEE 802.1x или 802.1x/MAC-Auth. Например, администратор может решить
ограничить доступ только к принтерам, интернету или конкретным загрузкам
для неаутентифицированных пользователей.
После указанного числа неудачных попыток аутентификации,
сконфигурированный порт автоматически переключится на карантинную
(Quarantine) или гостевую (Guest) сеть VLAN, в зависимости от режима
безопасности на уровне порта и настроек безопасности клиента:
• Если подключенное устройство поддерживает безопасность 802.1x, но не
прошло аутентификацию, порт переключится на Quarantine VID.
• Если подключенное устройство несовместимо с 802.1X, а безопасность на
уровне порта установлена на 802.1X, порт станет членом гостевой (Guest)
сети VLAN, когда истечет время аутентификации.
Если устройство-клиент помещается в карантинную (Quarantine) или гостевую
(Guest) сеть VLAN, генерируется trap-уведомление SNMP. Оповещение
предупредит пользователя об изменении статуса порта.
Если порт является членом карантинной (Quarantine) сети VLAN, операционная
система ROS попытается выполнить повторную аутентификацию клиента
с установленным интервалом. Клиенты, не прошедшие аутентификацию,
остаются в карантинной (Quarantine) сети VLAN до тех пор, пока успешно не
пройдут повторную аутентификацию или пока физическая связь не пропадет.
Если повторная аутентификация заканчивается неудачей, порт остается
членом карантинной (Quarantine) сети VLAN.
В гостевых (Guest) сетях VLAN попытки повторной аутентификации не
предпринимаются. При получении кадра EAPOL-старт от клиента порт вернется
в неаутентифицированное состояние и удалит доступ клиента из гостевой
(Guest) сети VLAN, чтобы продолжить процесс аутентификации.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
145

Безопасность
6.4.1 Концепция безопасности на уровне порта
В приведенной ниже таблице указано, как происходит определение порта
в карантинную (Quarantine) или гостевую (Guest) сеть после неудачной
аутентификации:
Режим безопасности
Безопасность клиента
Размещение после
на уровне порта
неудачной попытки
аутентификации
802.1x
Поддерживает 802.1x
Карантинная сеть VLAN
Не поддерживает 802.1x
Гостевая сеть VLAN
802.1x/MAC-Auth
Поддерживает 802.1x
Карантинная сеть VLAN
Не поддерживает 802.1x
Карантинная сеть VLAN
Для получения дополнительной информации о конфигурировании гостевой/
карантинной сети VLAN см. "Конфигурирование безопасности на уровне порта
(Страница 147)".
6.4.1.6
Определение сетей VLAN с использованием туннельных атрибутов
RUGGEDCOM ROS поддерживает определение VLAN для авторизованного порта
с использованием туннельных атрибутов, как определено в RFC 3580 [http://
tools.ietf.org/html/rfc3580], когда для режима безопасности на уровне порта
задано значение 802.1x или 802.1x/MAC-Auth.
В некоторых случаях может потребоваться разрешить размещение порта в
конкретной сети VLAN, исходя из результата аутентификации. Например:
• чтобы при перемещениях в пределах сети конкретное устройство,
имеющее определенный MAC-адрес, могло оставаться в одной и той же
VLAN, сконфигурируйте коммутаторы для режима 802.1X/MAC-Auth
• чтобы при входе в систему из различных мест конкретный пользователь,
имеющий определенные идентификационные данные для входа в систему,
мог оставаться в одной и той же VLAN, сконфигурируйте коммутаторы для
режима 802.1X
Если RADIUS-сервер желает использовать эту функцию, то он указывает
требуемую сеть VLAN, включая туннельные атрибуты в сообщение Access-
Accept (доступ-допуск). RADIUS-сервер использует следующие туннельные
атрибуты для назначения VLAN:
• тип туннеля Tunnel-Type=VLAN (13)
• тип среды передачи туннеля Tunnel-Medium-Type=802
• идентификатор приватной группы туннеля Tunnel-Private-Group-ID=VLANID
Обратите внимание, что параметр VLANID 12-разрядный и принимает значения
от 1 до 4094 включительно. Атрибут Tunnel-Private-Group-ID представляет собой
так что целочисленное значение VLANID кодируется в виде строки символов.
Если туннельные атрибуты не возвращены сервером аутентификации, то
назначенная для порта коммутатора сеть VLAN остается неизменной.
RUGGEDCOM ROS версия5.5
146
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.4.2 Просмотр списка авторизованных MAC-адресов
6.4.2
Просмотр списка авторизованных MAC-адресов
Чтобы просмотреть список MAC-адресов, полученных от защищенных портов,
перейдите в Network Access Control » Port Security » View Authorized MAC
Addresses. Появится таблица Authorized MAC Addresses.
Примечание
Отображаются только MAC-адреса, авторизованные на статических
MAC-портах. MAC-адреса, авторизованные с помощью IEEE 802.1X, не
отображаются.
В этой таблице отображается следующая информация:
Параметр
Описание
Port
Краткий обзор: 1 to maximum port number
Порт, на котором был запомнен MAC-адрес.
MAC Address
Краткий обзор: ##-##-##-##-##-## where ## ranges 0 to FF
Авторизованный MAC-адрес, запомненный коммутатором.
VID
Краткий обзор: Целое число от 0 до 65535
VLAN-идентификатор той сети VLAN, в которой функционирует
данный MAC-адрес.
Sticky
Краткий обзор: [ No | Yes ]
Этот параметр описывает, могут ли авторизованные MAC-
адрес/устройство быть перемещены на незащищенный порт
или нет.
• Да - авторизованные MAC-адрес/устройство не могут быть
перемещены на другой порт коммутатора
• Нет - авторизованные MAC-адрес/устройство могут быть
перемещены на незащищенный порт коммутатора
Если MAC-адрес не указан в списке, сделайте следующее:
• Сконфигурируйте безопасность на уровне порта. Для получения
дополнительной информации см. "Конфигурирование безопасности на
уровне порта (Страница 147)".
• Сконфигурируйте IEEE 802.1X. Для получения дополнительной
информации см. "Конфигурирование IEEE 802.1X (Страница 149)".
6.4.3
Конфигурирование безопасности на уровне порта
Чтобы сконфигурировать безопасность порта, сделайте следующее:
1.
Перейдите в Network Access Control » Port Security » Configure Ports
Security. Появится таблица Ports Security.
2.
Выберите Ethernet-порт. Появится форма Ports Security.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
147

Безопасность
6.4.3 Конфигурирование безопасности на уровне порта
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Port
Краткий обзор: 1 to maximum port number
Значение по умолчанию: 1
Номер порта.
Security
Краткий обзор: [ Off | Static MAC | 802.1X | 802.1x/MAC-
Auth ]
Значение по умолчанию: Off
Включает или выключает функцию защиты порта.
Доступны два типа контроля доступа к порту:
• На базе статического MAC-адреса. При использова-
нии этого метода разрешенные MAC-адреса должны
быть указаны в таблице статических MAC-адресов. Если
некоторые MAC-адреса неизвестны заранее (или неиз-
вестно, с каким портом они будут соединены), то оста-
ется вариант сконфигурировать коммутатор для авто-
матического запоминания некоторого числа MAC-адре-
сов. После запоминания эти адреса не устаревают, пока
не произведен перезапуск устройства или не прервано
соединение.
• Аутентификация по стандарту IEEE 802.1X.
• IEEE 802.1X с MAC-аутентификацией, также называемой
обход MAC-аутентификации. При использовании этой
опции устройство может выполнять аутентификацию
клиентов на основании MAC-адреса клиента, если ис-
текло время тайм-аута для аутентификации IEEE 802.1X.
Quarantine VID
Краткий обзор: Целое число от 1 до 4096 или [ None ]
Значение по умолчанию: None
Идентификатор VLAN для карантинной сети VLAN.
Применимо лишь в том случае, когда в поле "защита"
задано значение "802.1x" или "802.1x/MAC-Auth". Порт
будет помещен в карантинную сеть VLAN, если клиент не
прошел аутентификацию.
Guest VID
Краткий обзор: Целое число от 1 до 4096 или [ None ]
Значение по умолчанию: None
Идентификатор VLAN для гостевой сети VLAN. Применимо
лишь в том случае, когда в поле "защита" задано значение
"802.1x". Порт будет помещен в гостевую сеть VLAN, если
клиент не поддерживает стандарт 802.1x.
Autolearn
Краткий обзор: Целое число от 1 до 16 или [ None ]
Значение по умолчанию: None
Применимо лишь в том случае, когда в поле "защита"
задано значение "статический MAC-адрес". Этот параметр
определяет максимальное количество MAC-адресов,
которые могут быть динамически запомнены для данного
порта. Если для порта сконфигурированы статические
адреса, то фактическое число адресов, которые разрешено
запомнить, будет равно значению этого параметра за
вычетом числа статических MAC-адресов.
RUGGEDCOM ROS версия5.5
148
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.4.4 Конфигурирование IEEE 802.1X
Параметр
Описание
Sticky
Краткий обзор: [ No | Yes ]
Значение по умолчанию: Yes
Применимо лишь в том случае, когда в поле "защита"
задано значение "статический MAC-адрес". Изменение
поведения порта на Sticky (привязка) или Non-sticky (без
привязки).
Если параметр Sticky (привязка) имеет значение "Да", то
разрешенные для данного порта статические MAC-адреса
"привязываются" к этому порту, а коммутатор не позволит
удалить их из порта (в случае отсутствия соединения с этим
портом) или переместить на другой порт.
Если параметр Sticky (привязка) имеет значение "Нет", то
разрешенные для данного порта статические MAC-адреса
могут быть перемещены на незащищенный порт.
Shutdown Time
Краткий обзор: Целое число от 1 до 86400 или [ Until reset |
Don't shutdown ]
Значение по умолчанию: Don't shutdown
Указывает продолжительность времени отключения порта,
если имеет место нарушение безопасности.
Status
Краткий обзор: Строка длиной 31 символа(ов)
Описывает состояние безопасности порта.
Примечание
Существует несколько сценариев, при которых статические MAC-адреса
могут быть перемещены:
• Если канал связи работоспособен/не работоспособен на защищенном
порте без привязки адресов
• Если трафик переключается с защищенного порта без привязки
адресов или на него.
Примечание
Трафик теряется до тех пор, пока исходный MAC-адрес входящего трафика
не будет авторизован вновь в соответствии с таблицей статических MAC-
адресов.
4.
Нажмите Apply.
6.4.4
Конфигурирование IEEE 802.1X
Порядок конфигурирования аутентификации IEEE 802.1X на базе порта:
1.
Перейдите в Network Access Control » Port Security » Configure 802.1X.
Появится таблица 802.1X Parameters.
2.
Выберите Ethernet-порт. Появится форма 802.1X Parameters.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
149

Безопасность
6.4.4 Конфигурирование IEEE 802.1X
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Port
Краткий обзор: 1 to maximum port number
Значение по умолчанию: 1
Номер порта.
txPeriod
Краткий обзор: Целое число от 1 до 65535
Значение по умолчанию: 30
Время ожидания пакета EAP Response/Identity (ответ/
идентификация) от суппликанта до повторной передачи
пакета EAP Request/Identity (запрос/идентификация).
quietPeriod
Краткий обзор: Целое число от 0 до 65535
Значение по умолчанию: 60
Период времени, в течение которого не производятся
попытки получить информацию суппликанта после
неудачного сеанса авторизации.
reAuthEnabled
Краткий обзор: [ No | Yes ]
Значение по умолчанию: No
Включение или отключение периодической повторной
аутентификации.
reAuthPeriod
Краткий обзор: Целое число от 60 до 86400
Значение по умолчанию: 3600
Интервал времени между периодическими повторными
аутентификациями суппликанта.
reAuthMax
Краткий обзор: Целое число от 1 до 10
Значение по умолчанию: 2
Число попыток повторной аутентификации, которые
разрешается сделать до того как порт перейдет в
неавторизованное состояние.
suppTimeout
Краткий обзор: Целое число от 1 до 300
Значение по умолчанию: 30
Время ожидания ответа суппликанта на пакет EAP от
сервера аутентификации.
serverTimeout
Краткий обзор: Целое число от 1 до 300
Значение по умолчанию: 30
Время ожидания ответа сервера аутентификации на пакет
EAP от суппликанта.
maxReq
Краткий обзор: Целое число от 1 до 10
Значение по умолчанию: 2
Максимальное число повторных передач пакета EAP
Request (запрос) от сервера аутентификации суппликанту
до прекращения сеанса аутентификации по тайм-ауту.
4.
Нажмите Apply.
RUGGEDCOM ROS версия5.5
150
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.5 Управление ключами и сертификатами SSH/SSL
6.5
Управление ключами и сертификатами SSH/SSL
RUGGEDCOM ROS использует сертификаты и ключи X.509v3, чтобы создавать
защищенные соединения для удаленного входа в систему (SSH) и веб-доступа
(SSL).
ЗАМЕТКА
Угроза безопасности - риск неавторизованного доступа и/или
использования
Siemens рекомендует выполнить следующие действия перед вводом
устройства в эксплуатацию:
• Заменить заводской самоподписанный сертификат SSL на сертификат,
подписанный доверенным центром сертификации (CA)
• Сконфигурировать клиент SSH на использование diffie-hellman-group14-
sha1 или лучше
Примечание
Только административные пользователи могут записывать на устройство
сертификаты и ключи.
Каждое устройство RUGGEDCOM ROS поставляется с уникальным
самоподписанным SSL-сертификатом ECC 256 и парой хост-ключей SSH RSA
2048, которые генерируются на заводе. Администратор может выгрузить
новый сертификат и ключи в систему в любое время, что приведет
к перезаписи существующих. Кроме того, доступны CLI-команды для
последовательного генерирования SSL-сертификата и пары хост-ключей SSH.
В RUGGEDCOM ROS используется три типа сертификатов и ключей:
Примечание
Следует избегать присутствие в сети устройства под управлением ROS с
ключами по умолчанию, даже временно. Лучше всего как можно скорее
создать собственные сертификаты и ключи, предпочтительно ещё до
подключения устройства к сети.
Примечание
Сертификат и ключи по умолчанию являются общими для всех версий
RUGGEDCOM ROS без сертификата или файлов ключей. Поэтому важно либо
разрешить выполнение автоматического генерирования ключей, либо
предоставить пользовательские ключи. Таким образом, при установлении
защищенного соединения с устройством будут иметь место, по меньшей мере,
уникальные, а в лучшем случае - прослеживаемые и проверяемые ключи.
• По умолчанию
Стандартные сертификат и ключи SSL/SSH встроены в RUGGEDCOM ROS
и являются общими для всех устройств RUGGEDCOM ROS с одним и тем
же микропрограммным обеспечением. Если действительные файлы SSL-
сертификата или ключей SSL/SSH отсутствуют на устройстве (что обычно
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
151
Безопасность
6.5.1 SSL-сертификаты
происходит при обновлении с более старой версии ROS, которая не
поддерживает конфигурируемые пользователем ключи и, следовательно,
не поставлялась с уникальными сгенерированными на заводе ключами),
то временно используются сертификат и ключи по умолчанию; это сделано
для того, чтобы к устройству можно было подключиться с использованием
SSH и SSL (HTTPS).
• Автоматически генерируемые
Если используются SSL-сертификат и ключи SSL/SSH по умолчанию, то
RUGGEDCOM ROS немедленно начинает генерировать в фоновом режиме
уникальный сертификат и ключи SSL/SSH. Если во время автоматической
генерации сертификатов и ключей загружаются пользовательские
сертификат и ключи, то процедура генерации прерывается, так что будут
использоваться пользовательские сертификат и ключи.
• Генерируемые пользователем (рекомендуется)
Пользовательские сертификаты и ключи - это самый безопасный вариант.
Они дают пользователю полный контроль над администрированием
сертификата и ключей, позволяют обеспечивать сертификаты,
подписанные публичным или местным центром сертификации, активируют
жестко контролируемый доступ к частным ключам, а также обеспечивают
полномочное распространение SSL-сертификатов, любых сертификатов CA
и открытых SSH-ключей.
Примечание
Частный ключ RSA или EC, соответствующий SSL-сертификату, должен быть
добавлен к сертификату в файле ssl.crt.
6.5.1
SSL-сертификаты
RUGGEDCOM ROS поддерживает SSL-сертификаты, которые соответствуют
следующим спецификациям:
• Формат цифровых сертификатов X.509 v3
• Формат PEM
• Для контролируемых версий RUGGEDCOM ROS: пара ключей RSA, длина
1024, 2048 или 3072 бита; или NIST P-256, P-384 или P-521
• Для неконтролируемых (NC) версий RUGGEDCOM ROS: Пара ключей RSA,
длина от 512 до 2048 бит
Примечание
Ключи эллиптической кривой длиной менее P-256 бит не поддерживаются.
Примечание
Не рекомендуется применять ключи RSA с длиной менее 2048 бит.
Требуются два стандартных файла PEM: файл SSL-сертификата и
соответствующий файл секретного ключа RSA. Эти файлы последовательно
RUGGEDCOM ROS версия5.5
152
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Безопасность
6.5.2 Хост-ключ SSH
соединяются в результирующий ssl.crt, который может быть затем загружен
в RUGGEDCOM ROS. Для получения дополнительной информации о передаче
файлов между устройством и хост-компьютером см. "Выгрузка/загрузка
файлов (Страница 59)".
Несмотря на то, что RUGGEDCOM ROS может использовать самоподписанные
сертификаты, созданные с помощью команды sslkeygen, Siemens
рекомендует использовать сертификат X.509, выпускаемый собственным
центром сертификации (CA) организации.
6.5.2
Хост-ключ SSH
Примечание
SSH не поддерживается для неконтролируемых (NC) версий RUGGEDCOM ROS.
Контролируемые версии RUGGEDCOM ROS поддерживают пары открытых/
секретных SSH-ключей, которые соответствуют следующим спецификациям:
• Формат PEM
• Пара ключей DSA, длина 1024, 2048 ли 3072 бита
• Пара ключей RSA, длина 1024, 2048 ли 3072 бита
Примечание
Время генерирования ключа DSA или RSA увеличивается в зависимости от
длины ключа. Ключи RSA длиной 1024 бита генерируются менее, чем за 5
минут, на слегка нагруженном блоке, а на генерирование ключей длиной
2048 бит уходит значительно больше времени. Однако типичная современная
компьютерная система может генерировать такие ключи за несколько секунд.
В следующем фрагменте shell-скрипта (командная оболочка bash)
используется утилита командной строки ssh-keygenдля генерации 2048-
битного ключа RSA, пригодного для использования в RUGGEDCOM ROS. В
результате получается файл ssh.keys, который может быть затем загружен в
RUGGEDCOM ROS.
# RSA key size:
BITS=2048
# Make an SSH key pair:
ssh-keygen -t RSA -b $BITS -N '' -f ssh.keys
Пример ключа SSH, сгенерированного RUGGEDCOM ROS, см. в "Примеры
сертификатов и ключей (Страница 157)".
6.5.3
Управление открытыми ключами SSH
RUGGEDCOM ROS позволяет административным пользователям составлять
список, добавлять и удалять открытые ключи SSH. Открытые ключи
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
153
Безопасность
6.5.3 Управление открытыми ключами SSH
добавляются в виде файлов энергонезависимого хранилища на устройства
RUGGEDCOM ROS и извлекаются во время аутентификации SSH-клиента.
6.5.3.1
Требования к открытым ключам
Открытые ключи хранятся во флеш-файле sshpub.keys. Файл sshpub.keys
состоит из записей открытых ssh-ключей пользователя. Аналогично файлу
config.csv, каждая запись должна отделяться пустой строкой. Запись должна
включать два компонента. в следующей последовательности:
• Заголовок
• Ключ
Заголовок содержит параметры записи, разделенные запятой. Порядок
параметров:
• Идентификатор: Число от 0 до 9999
• Тип записи: UserKey
• Уровень доступа: Admin, Operator или Guest (администратор, оператор или
гость)
• Статус отмены: активен/неактивен (всегда активен для ключей)
• Имя пользователя: Имя пользователя клиента (не имя пользователя
RUGGEDCOM ROS). Будет использоваться клиентами в будущем для SSH в
устройство RUGGEDCOM ROS.
Ключ должен иметь формат RFC4716 или PEM со следующими строками
заголовка и примечания:
-----BEGIN PUBLIC KEY-----
-----END PUBLIC KEY-----
-----BEGIN SSH2 PUBLIC KEY-----
-----END SSH2 PUBLIC KEY-----
-----BEGIN RSA PUBLIC KEY-----
-----END RSA PUBLIC KEY-----
Ниже приведен пример действительной записи в файле sshpub.keys в формате
PEM:
1,userkey,admin,active,alice
---- BEGIN SSH2 PUBLIC KEY ----
AAAAB3NzaC1yc2EAAAABIwAAAQEA4mRrqfk+RKXnmGRvzMyWVDsbq5VwpGGrlLQYCrjVEa
NdbXsphqYKop8V5VUeXFRAUFzOy82yk8TF/5JxGPWq6wRNjhnYR7IY2AiMBq0+K8XeURl/
z5K2XNRjnqTZSFwkhaUVJeduvjGgOlNN4yvgUwF3n0idU9k3E1q/na+LmYIeGhOwzCqoAc
ipHAdR4fhD5u0jbmvjv+gDikTSZIbj9eFJfP09ekImMLHwbBry0SSBpqAKbwVdWEXIKQ47
zz7ao2/rs3rSV16IXSq3Qe8VZh2irah0Md6JFMOX2qm9fo1I62q1DDgheCOsOiGPf4xerH
rI2cs6FT31rAdx2JOjvw==
---- END SSH2 PUBLIC KEY ----
Ниже приведен пример действительной записи в файле sshpub.keys в формате
RFC4716:
2,userkey,admin,active,bob
ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQDH0NivR8zzbTxlecvFPzR/
GR24NrRJa0Lc7scNsWRgi0XulHuGrRLRB5RoQ39+spdig88Y8CqhRI49XJx7uLJe0Su3RvyNYz1jkdSwHq2h
RUGGEDCOM ROS версия5.5
154
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Безопасность
6.5.3 Управление открытыми ключами SSH
SZCpukJxJ6CK95Po/sVa5Gq2gMaHowiYDSkcx+AJywzK/eM6i/jc125lRxFPdfkj74u
+ob3PCvmIWz5z3WAJBrQU1IDPHDets511WMu8O9/mAPZRwjqrWhRsqmcXZuv5oo54wIopCAZ
So20SPzM2VmXFuUsEwDkvYMXLJK1koJPbDjH7yFFC7mwK2eMU/oMFFn934cbO5N6etsJSvplYQ4pMCw6Ok8Q/
bB5cPSOa/rAt bob@work
RUGGEDCOM ROS позволяет хранить 16 записей ключей пользователя. Каждая
запись ключа должна соответствовать следующим ограничениям:
• Тип ключа должен быть RSA 2048-битовый или RSA 3072-битовый
• Размер ключа не должен превышать 4000 символов с кодированием
base64
• Тип записи в заголовке не должен превышать 8 символов ASCII
• Уровень доступа в заголовке не должен превышать 8 символов ASCII
(максимум - оператор)
• Статус отмены в заголовке не должен превышать 8 символов ASCII
(максимум - неактивен)
• Имя пользователя не должно превышать 12 символов ASCII
6.5.3.2
Добавление открытого ключа
Администраторы могут добавлять один или несколько открытых ключей в
RUGGEDCOM ROS.
Существует два способа обновления файла sshpub.keys:
• Напрямую выгрузить созданный локально файл в sshpub.keys. Содержимое
файла заменяет содержимое, которое хранится в настоящий момент во
флеш-памяти.
• Выгрузить созданный локально файл к файлу sshaddpub.keys. Содержимое
файла добавляется к существующим записям в файле sshpub.keys.
ЗАМЕТКА
Опасность для конфигурации - риск нарушения обмена данными
Содержимое файла sshaddpub.keys должно иметь такой же синтаксис, что и
файл sshpub.keys.
Чтобы добавить ключи, сделайте следующее:
1.
Создайте файл открытого ключа через хост-компьютер.
2.
Передайте файл открытого ключа на устройство с помощью SFTP или
Xmodem. Для получения дополнительной информации о передаче файлов
см. "Выгрузка/загрузка файлов (Страница 59)".
3.
Войдите в систему устройства в качестве администратора и перейдите в
командную оболочку CLI. Для получения дополнительной информации
о порядке доступа к командной оболочке CLI см. "Использование
интерфейса командной строки (Страница 27)".
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
155
Безопасность
6.5.3 Управление открытыми ключами SSH
4.
Проверьте системный журнал, чтобы убедиться в том, что файлы были
надлежащим образом переданы. Для получения дополнительной
информации о просмотре системного журнала см. "Просмотр локальных и
системных журналов (Страница 65)".
6.5.3.3
Просмотр списка открытых ключей
Административные пользователи могут просматривать список существующих
открытых ключей на устройстве.
Чтобы просмотреть открытые ключи, сделайте следующее:
1.
Войдите в систему устройства в качестве администратора и перейдите в
командную оболочку CLI. Для получения дополнительной информации
о порядке доступа к командной оболочке CLI см. "Использование
интерфейса командной строки (Страница 27)".
2.
В командной строке CLI наберите:
sshpubkey list
Появится список открытых ключей, включая их идентификатор ключа,
уровень доступа, статус отмены, имя пользователя и отпечаток ключа.
6.5.3.4
Обновление открытого ключа
Административные пользователи могут обновлять открытые ключи.
Чтобы обновить открытые ключи, сделайте следующее:
1.
Войдите в систему устройства в качестве администратора и перейдите в
командную оболочку CLI. Для получения дополнительной информации
о порядке доступа к командной оболочке CLI см. "Использование
интерфейса командной строки (Страница 27)".
2.
В командной строке CLI наберите:
sshpubkey list
Появится список открытых ключей, включая их идентификатор ключа,
уровень доступа, статус отмены, имя пользователя и отпечаток ключа.
3.
Введите следующие команды, чтобы обновить открытые ключи:
Команда
Описание
sshpubkey update_id
Обновляет идентификатор открытого ключа пользователя.
{ current_ID }
{ new_ID }
Примечание
Идентификатор открытого ключа пользователя должен
являться числом от 0 до 9999.
•
{ current_ID }— это идентификатор, назначенный
открытому ключу в данный момент
RUGGEDCOM ROS версия5.5
156
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Безопасность
6.5.4 Примеры сертификатов и ключей
Команда
Описание
•
{ new_ID }— это идентификатор, который будет
использоваться для идентификации открытого ключа в
дальнейшем
sshpubkey update_al
Обновляет уровень доступа открытого ключа пользователя.
{ AL }
•
{ AL } - это уровень доступа (администратор,
оператор или гость) открытого ключа, подлежащего
обновлению
sshpubkey update_rs
Обновляет состояние отмены (активен, неактивен)
{ RS }
пользовательского открытого ключа.
•
{ RS } - состояние отмены открытого ключа,
подлежащего обновлению
sshpubkey update_un
Обновляет имя пользователя открытого ключа
{ UN }
пользователя.
•
{ UN } - имя пользователя открытого ключа,
подлежащего обновлению
6.5.3.5
Удаление открытого ключа
Административные пользователи могут удалить один или несколько открытых
ключей.
Чтобы удалить открытый ключ, сделайте следующее:
1.
Войдите в систему устройства в качестве администратора и перейдите в
командную оболочку CLI. Для получения дополнительной информации
о порядке доступа к командной оболочке CLI см. "Использование
интерфейса командной строки (Страница 27)".
2.
В командной строке CLI наберите:
sshpubkey list
Появится список открытых ключей, включая уровень доступа, статус
отмены, имя пользователя и отпечаток ключа.
3.
Введите следующие команды, чтобы удалить открытый ключ или
несколько открытых ключей:
Команда
Описание
sshpubkey remove
Удаляет ключ из энергонезависимой памяти.
{ ID }
•
{ ID } - идентификатор открытого ключа,
подлежащего удалению
6.5.4
Примеры сертификатов и ключей
Для SSL сертификаты должны соответствовать требованиям, указанным в "SSL-
сертификаты (Страница 152)".
Сертификат и ключи должны быть объединены в одном файле ssl.crtи
загружены на устройство.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
157
Безопасность
6.5.4 Примеры сертификатов и ключей
Ниже приведен пример объединения SSL-сертификата и ключа:
-----BEGIN CERTIFICATE-----
MIIC9jCCAl+gAwIBAgIJAJh6rrehMt3iMA0GCSqGSIb3DQEBBQUAMIGuMQswCQYD
VQQGEwJDQTEQMA4GA1UECBMHT250YXJpbzEQMA4GA1UEBxMHQ29uY29yZDESMBAG
A1UEChMJUnVnZ2VkY29tMRkwFwYDVQQLExBDdXN0b21lciBTdXBwb3J0MSYwJAYD
VQQDEx1XUy1NSUxBTkdPVkFOLlJVR0dFRENPTS5MT0NBTDEkMCIGCSqGSIb3DQEJ
ARYVc3VwcG9ydEBydWdnZWRjb20uY29tMB4XDTEyMTAyMzIxMTA1M1oXDTE3MTAy
MjIxMTA1M1owgZwxCzAJBgNVBAYTAlVTMRAwDgYDVQQIEwdPbnRhcmlvMRAwDgYD
VQQHEwdDb25jb3JkMRIwEAYDVQQKEwlSdWdnZWRDb20xGTAXBgNVBAsTEEN1c3Rv
bWVyIFN1cHBvcnQxFDASBgNVBAMTCzE5Mi4xNjguMS4yMSQwIgYJKoZIhvcNAQkB
FhVTdXBwb3J0QHJ1Z2dlZGNvbS5jb20wgZ8wDQYJKoZIhvcNAQEBBQADgY0AMIGJ
AoGBALfE4eh2aY+CE3W5a4Wz1Z1RGRP02COHt153wFFrU8/fFQXNhKlQirlAHbNT
RSwcTR8ZFapivwYDivn0ogOGFXknYP90gv2oIaSVY08FqZkJW77g3kzkv/8Zrw3m
W/cBsZJ8SyKLIDfy401HkHpDOle5NsQFSrziGUPjAOIvvx4rAgMBAAGjLDAqMAkG
A1UdEwQCMAAwHQYDVR0OBBYEFER0utgQOifnrflnDtsqNcnvRB0XMA0GCSqGSIb3
DQEBBQUAA4GBAHtBsNZuh8tB3kdqR7Pn+XidCsD70YnI7w0tiy9yiRRhARmVXH8h
5Q1rOeHceri3JFFIOxIxQt4KgCUYJLu+c9Esk/nXQQar3zR7IQCt0qOABPkviiY8
c3ibVbhJjLpR2vNW4xRAJ+HkNNtBOg1xUlp4vOmJ2syYZR+7XAy/OP/S
-----END CERTIFICATE-----
-----BEGIN RSA PRIVATE KEY-----
MIIEpQIBAAKCAQEAn3UT94ZjlmBjygLXaA21ULum7EDmgsvFvg2tKYyaMj1en5UW
x172GvlDLUm5EwGmcG9u6DyuO3wOyv/taD1OUFkZA1W7cPu9NjeTtZjIQCx33xSU
1d6INMi2oOzwJmWzqwqIkIgy0uMdw78be4n7359U0UOOEtCStOmUfdw34jv6c38J
8sb+lC/FktX8Eilka4mDr07tf/ivC2kdwpPlGZIKt/xjcwjOsNHIBSfqbEbg5mO3
9OAPqsPRWKhBQZ6rM8aqEQjGPlrSTTNHrxO/CYVxAh0gtz+6qUytL3zi7Z9P7EzD
H8V8qNdXRNN0w5hsh2A5ZJj6+cbQJm0JHQeOowIDAQABAoIBAH2zXqUfBLyTibbC
3KoDPG7DLwhI9S4gkuaKg3ogg6GdLU2hys4p9to2qxU1a7cm8tzpi0V6KGNuHX87
lxw4T9cZFZXCbLvZR0RJNaDPKvUj2O87m0SpYzgxDX74qSuruqHX8OX26BHExj78
FR8jHDIhuUwp9AKy9yO0isFY65jkLov6tdRpNy5A+QrGyRVBilCIT6YFYKSzEEI8
6+29FkLtX+ERjqxJs+aGHyEPDWE4Zy7dBsuTk1Fwz8F6/rOz4PS2pNQXc2sWmomn
muQXv0hwKY5gMcovCkC3y/op3kNuc/3qeBHjeCBYEMLR0o25hZHGrKOrQahFsy+R
V48sgIECgYEA0H66Ijfcc7NpgKOQwyvCt9/uhRZ3RkeABoSBLb/wYfQjw4pMadqr
RMMzVPzOLC459Giv4m8GeikNPl53rYdTCRmd/t1nZClU/UQKhgj+RRt4xY2cJNsg
j2CTZDr5SJO8H957K1IbvN5mxdsWZuDc5dtf0wBMIaCJoXR/iDMcf2MCgYEAw8oK
Dkpz9PdhGkbTE0ARLeUv7okelBkfDIGgucXBFHUElHAGe+XLF5dMppmzRDHXi2NG
gSNPJsDOlgSyLJjKX7HapYeAJWm91w5kJEX+oERr1EnEPWPvOHI+OW5DjM6eR1s9
xRJ87e3ymgLIF7G5rmf0p3OlnVvCaQvIVYTB98ECgYEAl+sPI2nCp0eeY05LZ/rV
6fcwLCdfh4UHwzf/jF9j/2vON2fpH+RmkTcOiymd7NFOB0nUhtBRTufkr4JT/8wv
89yHpDKdaH05YUWXyWx6Ic7PpFr34F8OjYpYO1tBUuHa3PnWk41Dis4e4qIt446L
Rq0fWHbKAmKghlWFq69aX3MCgYEArKU2JM/mXHbfe0pEyk7OV0gn8hGbk0Brrp2H
2wjUb3OYbEQ0k4BYjB7wimAyQcoppVIPU8SNAUE3afYOH2FD4wp0IU7Q4yzRKBga
mhnWpABxjSrXDsNWqNGkqQPgMQPpcka0u1jILQ6LxN77Dlm7wF0O0bIash292t92
8mI0oIECgYEAql8/uRHGtwSk64rXWXI+uq+x4ewwZkVc+mMmJ0yCMuQsOzbQTxhx
v9GEi3xsFbNazGCx4b56+/6Bi6gf7aH+NeK2+7C4ddlpHGEawoEcW1CW8hRQ2brp
vWgC+m5nmQ2SaYGzlilzZVK3JE6qOZ/AG8k+ZEG9tsvakMliG1SoJXk=
-----END RSA PRIVATE KEY-----
Для SSH, DSA или RSA пары хост-ключей должны соответствовать требованиям,
указанным в "Хост-ключ SSH (Страница 153)".
Ниже приведен пример SSH-ключа в формате PEM:
-----BEGIN DSA PRIVATE KEY-----
MIIBuwIBAAKBgQD0gcGbXx/rrEMu2913UW4cYo1OlcbnuUz7OZyd2mBLDx/GYbD8
X5TnRcMraJ0RuuGK+chqQJW5k3zQmZa/BS6q9U7wYwIAx8JSxxpwfPfl/t09VwKG
rtSJIMpLRoDq3qEwEVyR4kDUo4LFQDsljtiyhcz1n6kd6gqsd5Xu1vdh4wIVANXb
SBi97GmZ6/9f4UCvIIBtXLEjAoGAAfmhkcCCEnRJitUTiCE+MurxdFUr3mFs/d31
4cUDaLStQEhYYmx5dbFdQuapl4Y32B7lZQkohi5q1T1iUAa40/nUnJx1hFvblkYT
8DLwxcuDAaiu0VqsaPtJ+baL2dYNp96tFisj/475PEEWBGbP6GSe5kKa1Zdgwuie
9LyPb+ACgYBv856v5tb9UVG5+tX5Crfv/Nd8FFlSSFKmVWW3yzguhHajg2LQg8UU
sm1/zPSwYQ0SbQ9aOAJnpLc2HUkK0lji/0oKVI7y9MMc4B+bGu4W4OnryP7oFpnp
YYHt5PJY+zvLw/Wa+u3NOVFHkF1tGyfVBMXeV36nowPo+wrVMolAEgIVALLTnfpW
maV6uh6RxeE1d4XoxSg2
-----END DSA PRIVATE KEY-----
RUGGEDCOM ROS версия5.5
158
Руководство по настройке, 01/2021, C79000-G8956-1486-02
7
Уровень 2
В данной главе описаны возможности RUGGEDCOM ROS, относящиеся ко 2-му
уровню (@@уровень канала данных (DLL)).
7.1
Управление виртуальными сетями LAN
Виртуальная локальная сеть (или VLAN) представляет собой группу устройств
на одном или нескольких сегментах локальной сети, которые поддерживают
между собой связь таким образом, как если бы они были соединены с одним
и тем же сегментом физической локальной сети. Использование VLAN дает
очень большую гибкость, так как разделение сетей основано на логических, а
не на физических соединениях.
Когда применяются VLAN, каждый из видов трафика оказывается
принадлежащим той или другой VLAN. Трафик в одной сети VLAN не может
быть передан в другую никаким иным образом, кроме как через межсетевой
маршрутизатор или коммутатор уровня 3.
Сети VLAN создают двумя способами:
• Явно
Статические сети VLAN могут создаваться в коммутаторе. Для получения
дополнительной информации о статических сетях VLAN см. "Управление
статическими сетями VLAN (Страница 173)".
• Неявно
Если идентификатор сети VLAN (VID) устанавливается для сети VLAN с
использованием портов, статического MAC-адреса или IP-интерфейса,
автоматически создается соответствующая сеть VLAN, если она уже не
существует.
Для получения дополнительной информации о сетях VLAN см. "Концепция
сетей VLAN (Страница 159)".
7.1.1
Концепция сетей VLAN
В данном разделе рассматриваются некоторые принципы, имеющие значение
для реализации сетей VLAN в RUGGEDCOM ROS.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
159
Уровень 2
7.1.1 Концепция сетей VLAN
7.1.1.1
Сравнение тегированных и нетегированных кадров
Теги сети VLAN идентифицируют кадры как часть сети VLAN. Если коммутатор
получает кадр с тегом сети VLAN (или 802.1Q), идентификатор сети VLAN (VID)
извлекается, а кадр пересылается на другие порты той же сети VLAN.
Если кадр не содержит тега сети VLAN или содержит тег 802.1p
(приоритизация), содержащий только информацию о приоритизации и VID
равный 0, такой кадр считается нетегированным.
7.1.1.2
Native VLAN (VLAN, в которой кадры не тегируются)
Для каждого порта задается номер native VLAN (номер виртуальной локальной
сети, к которой относятся все нетегированные кадры или кадры от не
включенных в какую-либо VLAN портов), идентификатор порта VLAN ID (PVID).
Когда нетегированный кадр поступает на порт, он ассоциируется с native VLAN
этого порта.
По умолчанию, когда коммутатор передает кадр в native VLAN, он посылает
нетегированный кадр. Коммутатор можно настроить для передачи
тегированных кадров в native VLAN.
7.1.1.3
Административная сеть VLAN
По умолчанию весь трафик управления принадлежит административной сети
VLAN. Вспомогательные сети VLAN с поддержкой функции управления можно
сконфигурировать на перемещение трафика управления; однако трафик
BOOTP, DHCP и LLDP может принадлежать только административной сети VLAN.
Административная сеть VLAN является конфигурируемой и всегда по
умолчанию настроена как VLAN 1. Она также по умолчанию является
Native VLAN для всех портов.. Ее изменение может использоваться с
целью ограничения административного доступа для определенной группы
пользователей.
ЗАМЕТКА
Угроза безопасности - риск неавторизованного доступа и/или
использования
IP-интерфейсы, принадлежащие сети VLAN с передачей трафика управления
коммутаторами, должны быть подключены к доверенной сети.
7.1.1.4
Вспомогательные административные сети VLAN
В дополнение к административной сети VLAN вспомогательные сети VLAN
с поддержкой функции управления могут пересылать трафик управления,
связанный со следующими службами:
RUGGEDCOM ROS версия5.5
160
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.1.1 Концепция сетей VLAN
• MMS
• Modbus
• Radius/TacPlus
• Удаленная оболочка
• Удаленный системный журнал
• SNMP
• SNTP
• SSH
• TFTP
• Telnet
• Веб-сервер
Однако в отличие от административной сети VLAN, вспомогательные сети VLAN
не могут пересылать трафик BOOTP, DHCP или LLDP.
По умолчанию вспомогательные сети VLAN с передачей трафика управления
коммутаторами не сконфигурированы. Можно сконфигурировать до
254 вспомогательных административных сетей VLAN. Конфигурирование
вспомогательных сетей VLAN с передачей трафика управления коммутаторами
может использоваться для ограничения или расширения административного
доступа между набором пользователей.
ЗАМЕТКА
Угроза безопасности - риск неавторизованного доступа и/или
использования
IP-интерфейсы, которые принадлежат вспомогательной сети VLAN с передачей
трафика управления коммутаторами, должны быть подключены к доверенной
сети.
7.1.1.5
Типы граничных и транковых портов
Каждый порт можно сконфигурировать как граничный или транковый порт.
Граничный порт подключается к одному оконечному устройству, такому как
ПК или интеллектуальное электронное устройство (ИЭУ). Граничный порт
переносит трафик на native VLAN.
Транковые порты являются частью сети и передают трафик для всех сетей
VLAN между коммутаторами. Транковые порты автоматически становятся
участниками всех сетей VLAN, настроенных в коммутаторе.
Коммутатор может "ретранслировать" трафик, пересылая кадры, принятые на
один транковый порт с другого транкового порта. Транковые порты должны
быть участниками всех сетей VLAN, составной частью которых является
"транзитный" трафик, даже если ни одна из этих сетей VLAN не используется на
граничных портах.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
161

Уровень 2
7.1.1 Концепция сетей VLAN
Кадры, передаваемые с порта по всем сетям VLAN, кроме native VLAN этого
порта, всегда посылаются тегированные.
Примечание
Иногда бывает нужно вручную ограничить трафик в транке определенной
группой сетей VLAN. Например, если транк подключен к устройству (такому как
маршрутизатор уровня 3), которое поддерживает подмножество из доступных
сетей VLAN. Можно предотвратить участие транкового порта в сети VLAN,
включая его в список запрещенных портов этой VLAN.
Для получения дополнительной информации о списке запрещенных портов
см. "Список запрещенных портов (Страница 163)".
Тип порта
Поддерживаемые
Формат PVID
Использование
сети VLAN
Граничный
Сконфигурирован
Нетегированный
Сети VLAN Unaware (с передачей в теге номера
1 (native VLAN)
VLAN): Все кадры посылаются и принимаются без
тегов VLAN.
Тегированный
Сети VLAN Aware (с передачей в теге только
информации о приоритете): Весь трафик
включается в одну VLAN.
Транковый
Все
Тегированные или
Межкоммутаторные соединения: Сети VLAN должны
сконфигурированные
нетегированные
создаваться и администрироваться вручную, либо
могут динамически запоминаться через GVRP.
Оконечные устройства с множественными
VLAN: Реализуются соединения с оконечными
устройствами, которые поддерживают несколько
сетей VLAN одновременно.
7.1.1.6
Правила для входящего и исходящего трафика сети
Правила для входящего и исходящего трафика сети определяют, как
коммутатор получает и пересылает трафик.
Правила для входящего трафика сети применяются следующим образом ко
всем кадрам при получении коммутатором:
• Если входящий кадр является нетегированным или имеет VID, равный 0
(тегированный приоритетом), кадр ассоциируется с PVID входного порта
• Если входящий кадр является тегированным, разрешается прохождение
кадра с сохранением его VID
• Входящие кадры отбрасываются только в случае, если активирована
входная фильтрация и кадр тегирован с помощью VID, который не
совпадает ни с одной сетью VLAN, членом которой является входящий порт
Правила для исходящего трафика сети применяются следующим образом ко
всем кадрам при передаче коммутатором:
• Если тегирование PVID включено, исходящие кадры тегируются, если они
ассоциированы с native VLAN выходного порта, независимо от типа его
принадлежности (граничный или транковый)
RUGGEDCOM ROS версия5.5
162
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.1.1 Концепция сетей VLAN
• Кадры, выходящие на граничном интерфейсе отбрасываются, если они
связаны с сетью VLAN, отличной от native VLAN выходного порта
• Кадры, выходящие на транковом интерфейсе тегируются, если они
связаны с сетью VLAN, членом которой является выходной порт
7.1.1.7
Список запрещенных портов
Каждая сеть VLAN может быть сконфигурирована на исключение портов
из сети VLAN с помощью списка запрещенных портов. Для получения
дополнительной информации см. "Добавление статической сети VLAN
(Страница 174)".
7.1.1.8
Режимы VLAN-aware (VLAN-осведомленный) и VLAN-unaware (VLAN-
неосведомленный)
Естественным режимом работы для IEEE 802.1Q-совместимого коммутатора
является VLAN-aware (VLAN-осведомленный). Даже в том случае, когда
в сетевой архитектуре не используются виртуальные локальные сети
(VLAN), настройки VLAN по умолчанию в RUGGEDCOM ROS все же позволяют
коммутатору работать в режиме VLAN-aware, обеспечивая при этом
функциональность почти для любого сетевого приложения. Однако стандарт
IEEE 802.1Q определяет набор правил, которым должны следовать все VLAN-
aware коммутаторы:
• Допустимый интервал идентификаторов VID от 1 до 4094. VID=0 и VID=4095
не допускаются.
• Каждый кадр, входящий на VLAN-aware коммутатор, связан с допустимым
VID.
• Каждый кадр, выходящий из VLAN-aware коммутатора, является
нетегированным или тегирован с использованием допустимого VID.
Приоритетно-тегированные кадры с недопустимым VID никогда не
посылаются VLAN-aware коммутатором.
Примечание
Иногда оказывается, что некоторые приложения имеют требования,
конфликтующие с естественным режимом работы IEEE 802.1Q. Например,
некоторые приложения явным образом требуют приоритетно-тегированных
кадров для приема оконечными устройствами.
Чтобы обеспечить полную совместимость с устаревшими VLAN-unaware
(VLAN-неосведомленными) устройствами, RUGGEDCOM ROS может быть
сконфигурирована для работы в режиме VLAN-unaware.
В этом режиме:
• Кадры, входящие на VLAN-unaware устройство, не ассоциированы с какой-
либо сетью VLAN
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
163
Уровень 2
7.1.1 Концепция сетей VLAN
• Кадры, выходящие из VLAN-unaware устройства, посылаются без
изменений (то есть в том же нетегированном, 802.1Q-тегированном или
приоритетно-тегированном формате, в каком они были получены)
7.1.1.9
Протокол регистрации GARP VLAN (GVRP)
Протокол регистрации VLAN GVRP представляет собой стандартный протокол,
построенный на основе GARP (базовый протокол регистрации атрибутов),
чтобы автоматически распространять конфигурационную информацию
VLAN в сети. Каждый коммутатор в сети необходимо сконфигурировать
только с теми сетями VLAN, которые требуются для него локально. Сети
VLAN, сконфигурированные в другой части сети, запоминаются через
GVRP. Поддерживающая GVRP оконечная станция (например, ПК или
интеллектуальное электронное устройство), настроенная для работы
с определенным VID, может быть подключена к транку коммутатора,
поддерживающего GVRP, и способна автоматически становиться частью
требуемой сети VLAN.
Когда коммутатор посылает сообщения BPDU протокола GVRP со всех
понимающих GVRP портов, сообщения BPDU протокола GVRP уведомляют
остальную сеть о всех известных этому коммутатору сетях VLAN
(сконфигурированных вручную или запоминаемых динамически через GVRP).
Когда GVRP-совместимый коммутатор принимает сообщение BPDU протокола
GVRP, уведомляющее о группе сетей VLAN, то принимающий порт становится
участником этих объявленных VLAN и начинает уведомлять об этих VLAN через
понимающие GVRP порты (кроме порта, через который была получена эта
информация о VLAN).
Чтобы повысить уровень безопасности сети, в которой используются
виртуальные локальные сети (VLAN), понимающие GVRP порты можно
настроить таким образом, чтобы запретить прием любых новых динамических
VLAN, но при этом разрешить рассылку о сетях VLAN, настроенных на
коммутаторе.
RUGGEDCOM ROS версия5.5
164
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.1.1 Концепция сетей VLAN
Ниже приведен пример использования GVRP:
D
D2
D
D1
B3
B
B1
B2
B4
A1
A
E1
E
C1
C
1
A2
E2
C2
A
E
C
2
1
Коммутатор
2
Конечный узел
Рисунок 7.1
Использование GVRP
• Коммутатор B является центральным, а все остальные коммутаторы -
граничными
• Порты A1, с B1 по B4, C1, D1, D2 и E1 являются понимающими GVRP
• Порты с B1 по B4, D1 и D2 установлены на оповещение и на запоминание
• Порты A1, C1 и E1 установлены только на оповещение
• Порты A2, C2 и E2 - граничные порты
• Конечный узел D поддерживает GVRP
• Конечные узлы A, E и C не поддерживают GVRP
• Порты A2 и C2 сконфигурированы с идентификатором PVID 7
• Порт E2 сконфигурирован с идентификатором PVID 20
• Конечный узел D участвует в сети VLAN 20, поскольку он производит
рассылку о сети VLAN 20 в направлении коммутатора D
• D2 становится участником VLAN 20
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
165
Уровень 2
7.1.1 Концепция сетей VLAN
• Порты A1 и C1 производят рассылку об идентификаторе VID 7
• Порты B1 и B2 становятся участниками сети VLAN 7
• Порты B1, B2 и D1 производят рассылку об идентификаторе VID 20
• Порты B3, B4 и D1 становятся участниками сети VLAN 20
Для получения дополнительной информации о конфигурировании GVRP см.
"Конфигурирование сетей VLAN для конкретных Ethernet-портов (Страница
171)".
7.1.1.10
Граничная сеть Private VLAN (PVLAN)
Реализация частных VLAN (PVLAN) для пограничных коммутаторов изолирует
множество граничных портов VLAN друг от друга в пределах одного
устройства. Если граничные порты сети VLAN сконфигурированы как
защищенные, им запрещается отправлять кадры друг другу, но разрешается
отправлять кадры на другие, незащищенные порты в пределах одной сети
VLAN. Эта защита распространяется на весь трафик в сети VLAN, включая
одноадресный, многоадресный и широковещательный трафик.
Для получения дополнительной информации о конфигурировании порта в
качестве защищенного см. "Конфигурирование сетей VLAN для конкретных
Ethernet-портов (Страница 171)".
Примечание
Данная функция является строго локальной для коммутатора. Граничные
порты PVLAN не имеют препятствий для связи с портами за пределами
коммутатора, независимо от наличия удаленной защиты.
7.1.1.11
QinQ
Технология QinQ также называется Stacked VLANs, port bridging, двойным
тегированием VLAN или вложенными сетями VLAN. Она используется для
наложения частной сети уровня 2 поверх публичной сети уровня 2.
Крупный оператор связи может иметь, например, несколько клиентов,
в каждой из сетей которых используется множество VLAN. Существует
вероятность, что идентификаторы VLAN ID, используемые этими различными
клиентскими сетями, будут конфликтовать между собой при объединении
в сети провайдера. При использовании двойного QinQ каждая клиентская
сеть может дополнительно тегироваться с применением специфических для
клиента идентификаторов VID на границах, где клиентские сети подключены к
инфраструктуре оператора связи.
Любые кадры, входящие на граничный порт коммутатора оператора связи,
тегируются идентификаторами VID частной сети клиента. Когда эти кадры
выходят с QinQ-совместимого порта в сеть оператора связи, коммутатор
всегда добавляет дополнительный тег (называемый внешним тегом) поверх
исходного VLAN-тега кадров (называемого внутренним тегом). Идентификатор
RUGGEDCOM ROS версия5.5
166
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.1.1 Концепция сетей VLAN
VID внешнего тега является идентификатором PVID входного граничного порта
для этих кадров. Это значит, что трафик от конкретного клиента тегируется его
уникальным идентификатором VID и, таким образом, отделяется от трафика
других клиентов. Для нетегированных входящих кадров, коммутатор добавит
только наружный тег VLAN.
В пределах сети оператора связи коммутация базируется на идентификаторе
VID во внешнем теге.
Оператор связи удаляет наружный VID из кадра на входе, оставляя кадр с его
исходным тегом VLAN ID. Затем эти кадры пересылаются на соответствующие
сети VLAN.
На рисунке ниже приведен пример потока трафика с использованием QinQ.
Для тегированных кадров:
• Кадры, полученные от клиента 1 с VID 100 будут нести внутренний тег 100
и внешний тег VID X (например, VLAN 110), который конфигурируется на
граничном порте, подключенном к клиенту 1.
• Затем кадры от клиента 1 пересылаются через порт QinQ, неся внутренний
и наружный тег.
• И наконец, когда кадры поступают на одноранговый коммутатор,
наружный тег VLAN удаляется, а кадры пересылаются с внутренним тегом
VLAN в сторону клиента 1.
Для нетегированных кадров:
• Кадры, полученные от клиента 2, будут нести наружный тег VID Y
(например, VLAN 220), который конфигурируется на граничном порте,
подключенном к клиенту 2.
• Затем кадры от клиента 2 пересылаются через порт QinQ, неся наружный
тег.
• И наконец, когда кадры поступают на одноранговый коммутатор,
наружный тег VLAN удаляется перед пересылкой кадров в сторону клиента
2.
2
1
5
5
4
4
3
1
2
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
167
Уровень 2
7.1.1 Концепция сетей VLAN
1
Клиент 1 (PVID - X)
2
Клиент 2 (PVID - Y)
3
Инфраструктура оператора связи
4
Коммутатор
5
QinQ
Рисунок 7.2
Использование QinQ
Примечание
У некоторых коммутаторов, из-за их аппаратной платформы, одновременно
только один порт может быть настроен в режим QinQ.
Примечание
Если для QinQ установлено enabled (включено), теги всех портов, не
являющихся QinQ портами, будут отменены и их нельзя будет изменить, а все
порты QinQ будут тегированы и их нельзя будет изменить.
7.1.1.12
Преимущества сети VLAN
Ниже приведено несколько преимуществ обеспечиваемых сетями VLAN.
Изоляция трафика определенного домена
Виртуальные локальные сети (VLAN) чаще всего используются в связи с их
способностью ограничивать потоки трафика между группами устройств.
Излишний широковещательный трафик можно ограничить сетью VLAN, в
которой он необходим. Широковещательные штормы в одной VLAN не влияют
на пользователей в других VLAN.
Для хостов в одной сети VLAN можно предотвратить случайное или
преднамеренное получение IP-адреса хоста в другой сети VLAN.
Использование хитроумной фильтрации на 2-м уровне и нескольких VLAN
позволяет разделить вроде бы единую IP-подсеть на несколько областей с
различными политиками безопасности/доступа.
Хосты с подключением к нескольким VLAN могут передавать трафик
различного типа через разные сети VLAN.
RUGGEDCOM ROS версия5.5
168
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.1.1 Концепция сетей VLAN
1
3
2
2
4
5
1
VLAN
2
Коммутатор
Рисунок 7.3
Несколько перекрывающихся VLAN
Удобство администрирования
Виртуальные локальные сети (VLAN) обеспечивают адаптацию к перемещению
оконечного оборудования за счет простого изменения конфигурации сетевого
оборудования вместо физической реорганизации кабельной системы. Когда
изменяется физическое расположение хоста, то часто также меняется его
точка подключения. В этом случае при использовании VLAN достаточно просто
скопировать настройки VLAN и приоритетов на новый порт.
Сокращение количества используемого оборудования
Без сетей VLAN изоляция областей трафика требует использования отдельных
мостов для разделения сетей. Сети VLAN исключают необходимость в
отдельных мостах.
Часто удается сократить и количество хостов сети. Нередко сервер назначается
с целью обеспечения сервиса для независимых сетей. Все серверы могут
быть заменены единственным сервером, с доступом ко всем VLAN через
единственное подключение. Этот сервер может осуществлять маршрутизацию
между сетями VLAN.
Хосты с подключением к нескольким VLAN могут передавать трафик
различного типа через разные сети VLAN.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
169
Уровень 2
7.1.2 Просмотр списка сетей VLAN
3
199.85.245.1/25
1
4
199.85.245.128/26
2
5
199.85.245.192/26
1
Сервер, маршрутизатор или коммутатор уровня 3
2
Коммутатор
3
VLAN 2
4
VLAN 3
5
VLAN 4
Рисунок 7.4
Коммуникации между виртуальными локальными сетями
7.1.2
Просмотр списка сетей VLAN
Чтобы просмотреть список всех сетей VLAN, созданных статически или неявно,
перейдите в Virtual LANs » View VLAN Summary. Появится таблица VLAN
Summary.
Если сети VLAN не указаны в списке, добавьте необходимые статические
сети VLAN. Для получения дополнительной информации см. "Добавление
статической сети VLAN (Страница 174)".
7.1.3
Глобальное конфигурирование сетей VLAN
Чтобы сконфигурировать глобальные настройки для всех сетей VLAN, сделайте
следующее:
1.
Перейдите в Virtual LANs » Configure Global VLAN Parameters. Появится
форма Global VLAN Parameters.
RUGGEDCOM ROS версия5.5
170
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Уровень 2
7.1.4 Конфигурирование сетей VLAN для конкретных Ethernet-портов
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
VLAN-aware
Краткий обзор: [ No | Yes ]
Значение по умолчанию: Yes
Устанавливает режим функционирования VLAN-
осведомленный или VLAN-неосведомленный.
Ingress Filtering
Краткий обзор: [ Disabled | Enabled ]
Значение по умолчанию: Disabled
Включает или отключает входную фильтрацию VLAN
на всех портах. Если этот параметр включен, любой
тегированный пакет, поступающий на порт, который не
является участником виртуальной сети, с которой связан
этот пакет, отбрасывается. Если параметр отключен,
пакеты не отбрасываются.
Примечание
Входная фильтрация не имеет влияния, когда порты нахо-
дятся в режиме VLAN-unaware (VLAN-неосведомленный)
или в режиме Q-in-Q.
QinQ Outer TPID
Краткий обзор: [ 0x8100 | 0x88A8 ]
Значение по умолчанию: 0x8100
Выбор Ethertype для использования в качестве
идентификатора протокола тегирования (TPID) на портах
QinQ сети VLAN, когда для QinQ выбрано значение
"включено". Кадры, входящие в порт QinQ сети VLAN будут
идентифицироваться как тегированные, если первый
Ethertype совпадает с этим значением; тег внешней сети
VLAN с полем TPID, назначенным этому значению, будет
вставлен в кадры, входящие в порт QinQ сети VLAN.
Примечание
Если для QinQ установлено enabled (включено), теги всех
портов, не являющихся QinQ портами, будут отменены и их
нельзя будет изменить, а все порты QinQ будут тегированы
и их нельзя будет изменить.
3.
Нажмите Apply.
7.1.4
Конфигурирование сетей VLAN для конкретных Ethernet-портов
Если VLAN ID присваивается Ethernet-порту, сеть VLAN отображается в таблице
сводных сведений по VLAN, где ее можно дополнительно сконфигурировать.
Чтобы сконфигурировать VLAN для конкретного Ethernet-порта, сделайте
следующее:
1.
Перейдите в Virtual LANs » Configure Port VLAN Parameters. Появится
таблица Port VLAN Parameters.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
171

Уровень 2
7.1.4 Конфигурирование сетей VLAN для конкретных Ethernet-портов
2.
Выберите порт. Появится форма Port VLAN Parameters.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Port(s)
Краткий обзор: Any combination of numbers valid for this
parameter
Номер порта устройства (или список портов, если они
объединены в группу).
Type
Краткий обзор: [ Edge | Trunk | PVLANEdge | QinQ ]
Значение по умолчанию: Edge
Этот параметр указывает, каким образом порт определяет
свое участие в виртуальных локальных сетях (VLAN).
Существует несколько типов портов:
• Edge (Граничный)- порт является участником только
одной сети VLAN (это его native VLAN, задаваемая пара-
метром PVID).
• Trunk (Транковый)– портавтоматически становится
участником всех сконфигурированных сетей VLAN. Кад-
ры, передаваемые с данного порта по всем сетям VLAN,
кроме native VLAN этого порта, всегда будут тегирован-
ными. Этот порт также можно настроить для использо-
вания GVRP в целях автоматического конфигурирова-
ния VLAN.
• PVLANEdge- порт является участником только одной
сети VLAN (это его native VLAN, задаваемая парамет-
ром PVID) и не пересылает трафик на другие порты
PVLANedge в той же VLAN.
• QinQ - порт является транковым портом,
использующим двойное тегирование VLAN, или
вложенные сети VLAN. Во все кадры, выходящие из
этого порта, всегда добавляется дополнительный
тег VLAN. Идентификатор VID в добавляемом
дополнительном теге, представляет собой
идентификатор PVID входного порта кадра. Тег VLAN
всегда удаляется из кадров, поступающих на этот порт.
Примечание
В зависимости от установленной аппаратной части
некоторые модели коммутаторов позволяют конфигу-
рировать только один порт коммутатора на режим QinQ
за один раз.
PVID
Краткий обзор: Целое число от 1 до 4094
Значение по умолчанию: 1
Идентификатор порта виртуальной локальной сети (VLAN)
определяет идентификатор сети VLAN, ассоциированной с
нетегированными (и тегированными приоритетом 802.1p)
кадрами, принимаемыми на этот порт.
Кадры, тегированные ненулевым идентификатором VLAN,
всегда будут ассоциированы с этим идентификатором
VLAN, который извлекается из тега кадра.
RUGGEDCOM ROS версия5.5
172
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.1.5 Управление статическими сетями VLAN
Параметр
Описание
Изменяйте этот параметр с осторожностью! По умолчанию
коммутатор настроен таким образом, чтобы использовать
VLAN 1 для управления, и каждый порт коммутатора
настроен для использования VLAN 1. Если изменить
настройки порта коммутатора таким образом, чтобы для
трафика управления коммутаторами использовалась
не одна VLAN, а другая, то устройства, подключенные
к портам в первой VLAN, не смогут управлять этим
коммутатором.
PVID Format
Краткий обзор: [ Untagged | Tagged ]
Значение по умолчанию: Untagged
Указывает, будут ли тегированными или нетегированными
кадры, передаваемые через порт в его native VLAN
(которая определена параметром PVID).
Примечание
Если для QinQ установлено enabled (включено), теги всех
портов, не являющихся QinQ портами, будут отменены и их
нельзя будет изменить, а все порты QinQ будут тегированы
и их нельзя будет изменить.
GVRP
Краткий обзор: [ Adv&Learn | Adv Only | Disabled ]
Значение по умолчанию: Disabled
Конфигурирует режим работы протокола GVRP (базовый
протокол регистрации VLAN) для порта. Существует
несколько режимов работы GVRP.
• Adv&Learn (Рассылка и прием)- через порт посы-
лаются оповещения о всех сетях VLAN, существующих
в коммутаторе (настроенные или известные из рассыл-
ки), но порт не принимает информацию о сетях VLAN.
• Adv Only (Только рассылка)- через порт посыла-
ются оповещения о всех сетях VLAN, существующих в
коммутаторе (настроенные или известные из рассыл-
ки), но порт не принимает информацию о сетях VLAN.
• Disabled (Отключено) - порт не способен произво-
дить какую-либо обработку по протоколу GVRP.
Только транковые порты являются GVRP-совместимыми.
4.
Нажмите Apply.
7.1.5
Управление статическими сетями VLAN
В данном разделе описывается процесс конфигурирования статических сетей
VLAN и управления ими.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
173

Уровень 2
7.1.5 Управление статическими сетями VLAN
7.1.5.1
Просмотр списка статических сетей VLAN
Чтобы просмотреть список статических сетей VLAN, перейдите в Virtual LANs »
Configure Static VLANs. Появится таблица Static VLANs.
Если статическая сеть VLAN не указана в списке, добавьте ее. Для получения
дополнительной информации см. "Добавление статической сети VLAN
(Страница 174)".
7.1.5.2
Добавление статической сети VLAN
Чтобы добавить статическую сеть VLAN, сделайте следующее:
1.
Перейдите в Virtual LANs » Configure Static VLANs. Появится таблица Static
VLANs.
2.
Нажмите InsertRecord. Появится форма Static VLANs.
3.
Необходимо сконфигурировать следующие параметры:
Примечание
Если IGMP Options не включены для данной сети VLAN, то сообщения
IGMP и многоадресные потоки будут пересылаться непосредственно всем
участникам этой VLAN. Если любой из участников сети VLAN подписывается
на многоадресную рассылку, то все участники этой VLAN будут получать
групповой трафик.
Параметр
Описание
VID
Краткий обзор: Целое число от 1 до 4094
Значение по умолчанию: 1
Идентификатор VLAN, используемый для идентификации
сети VLAN в тегированных Ethernet-кадрах в соответствии с
IEEE 802.1Q.
VLAN Name
Краткий обзор: Строка длиной 19 символа(ов)
Имя сети VLAN представляет собой описание назначения
данной VLAN (например, виртуальная локальная сеть
технического назначения).
Forbidden Ports
Краткий обзор: Any combination of numbers valid for this
parameter или [ None ]
Это порты, которым не разрешается быть участниками
виртуальной локальной сети (VLAN).
Примеры:
• None (Отсутствует) - всем портам коммутатора раз-
решается быть участниками виртуальной локальной се-
ти (VLAN).
•
2, 4-6, 8 - всем портам, за исключением портов 2, 4,
6, 7 и 8, разрешается быть участниками VLAN.
RUGGEDCOM ROS версия5.5
174
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Уровень 2
7.1.6 Пример: Конфигурирование поддержки управления на нескольких сетях VLAN
Параметр
Описание
IGMP
Краткий обзор: [ Off | On ]
Значение по умолчанию: Off
Этот параметр включает или выключает отслеживание
сетевого трафика IGMP в данной сети VLAN.
DHCP
Краткий обзор: [ Off | On ]
Значение по умолчанию: Off
Этот параметр включает или выключает отслеживание
сетевого трафика DHCP в данной сети VLAN.
MSTI
Краткий обзор: Целое число от 0 до 16
Значение по умолчанию: 0
Этот параметр является существенным только для
протокола множественного связующего дерева (MSTP) и
не оказывает влияния, если MSTP не используется. Данным
параметром определяется экземпляр множественного
связующего дерева (MSTI), на который должна
отображаться сеть VLAN.
4.
Нажмите Apply.
7.1.5.3
Удаление статической сети VLAN
Чтобы удалить статическую сеть VLAN, сделайте следующее:
1.
Перейдите в Virtual LANs » Configure Static VLANs. Появится таблица Static
VLANs.
2.
Выберите статическую сеть VLAN из таблицы. Появится форма Static
VLANs.
3.
Нажмите Delete.
7.1.6
Пример: Конфигурирование поддержки управления на нескольких
сетях VLAN
В данном примере показано, как осуществлять перемещение трафика
управления по нескольким сетям VLAN.
Следующая топология соответствует сценарию, при котором системное время
синхронизируется на трех устройствах RUGGEDCOM ROS в двух сетях VLAN.
SNTP-пакеты отправляются назад и вперед между устройствами RUGGEDCOM
ROS в модели "клиент-сервер".
ЗАМЕТКА
Указанные значения характерны для представленной топологии. Фактические
значения могут отличаться, в зависимости от конфигурации пользователя.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
175
Уровень 2
7.1.6 Пример: Конфигурирование поддержки управления на нескольких сетях VLAN
1
2
3
P1
VLAN1
P2
P3
VLAN2
P4
192.168.0.1/24
192.168.0.2/24
2001:db8::2/64
2001:db8::3/65
NTP Client A
NTP Server A
NTP Client B
NTP Server B
S1
S2
S3
1
Коммутатор S1
2
Коммутатор S2
3
Коммутатор S3
Рисунок 7.5
Топология - конфигурирование поддержки управления на нескольких сетях
VLAN
Чтобы воспроизвести эту топологию, сделайте следующее:
1.
Сконфигурируйте коммутатор S1 следующим образом:
a. Подключите порт P1 к порту P2 на коммутаторе S2.
b. Назначьте IP-адрес 192.168.0.1/24 порту P1.
c.
Сконфигурируйте порт P1 в качестве интерфейса управления.
Для получения дополнительной информации см. "Добавление IP-
интерфейса (Страница 92)".
d. Назначьте порт P1 сети VLAN 1. Для получения дополнительной
информации см. раздел "Конфигурирование сетей VLAN для
конкретных Ethernet-портов (Страница 171)".
e. Сконфигурируйте NTP-сервер на коммутаторе S1 следующим образом:
Сервер
Первичный
IP-адрес
192.168.0.2
Период обновления данных
1 минута
Для получения дополнительной информации см. "Конфигурирование
серверов NTP (Страница 290)".
RUGGEDCOM ROS версия5.5
176
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.1.6 Пример: Конфигурирование поддержки управления на нескольких сетях VLAN
2.
Сконфигурируйте коммутатор S2 следующим образом:
a. Подключите порт P3 к порту P4 на коммутаторе S3.
b. Назначьте IP-адрес 192.168.0.2/24 порту P2.
c.
Назначьте IP-адрес 2001:db8::2/64 порту P3.
d. Сконфигурируйте порт P2 в качестве вспомогательного интерфейса
управления. Для получения дополнительной информации см.
"Добавление IP-интерфейса (Страница 92)".
e. Сконфигурируйте порт P3 в качестве интерфейса, не являющегося
управляющим. Для получения дополнительной информации см.
"Добавление IP-интерфейса (Страница 92)".
f.
Назначьте порт P2 сети VLAN 1. Для получения дополнительной
информации см. раздел "Конфигурирование сетей VLAN для
конкретных Ethernet-портов (Страница 171)".
g. Назначьте порт P3 сети VLAN 2. Для получения дополнительной
информации см. раздел "Конфигурирование сетей VLAN для
конкретных Ethernet-портов (Страница 171)".
h. Сконфигурируйте NTP-сервер на коммутаторе S2 следующим образом:
Сервер
Первичный
IP-адрес
2001:db8::3
Период обновления данных
1 минута
Для получения дополнительной информации см. "Конфигурирование
серверов NTP (Страница 290)".
3.
Сконфигурируйте коммутатор S3 следующим образом:
a. Назначьте IP-адрес 2001:db8::3/64 порту P4.
b. Сконфигурируйте порт P4 в качестве интерфейса, не являющегося
управляющим. Для получения дополнительной информации см.
"Добавление IP-интерфейса (Страница 92)".
c.
Назначьте порт P4 сети VLAN 2. Для получения дополнительной
информации см. раздел "Конфигурирование сетей VLAN для
конкретных Ethernet-портов (Страница 171)".
d. Установите SNTP на enabled (включено) на коммутаторе S3. Для
получения дополнительной информации см. раздел "Включение/
отключение службы NTP (Страница 289)".
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
177
Уровень 2
7.2 Управление MAC-адресами
4.
Убедитесь в следующем:
a. Локальные часы коммутатора S1 синхронизированы с локальными
часами коммутатора S2. Для получения дополнительной информации
см. "Управление NTP (Страница 289)".
b. Локальные часы коммутатора S2 не синхронизированы с локальными
часами коммутатора S3. Для получения дополнительной информации
см. "Управление NTP (Страница 289)".
c.
SNTP-сервер не доступен на коммутаторе S2 с первичного NTP-сервера
(поскольку сеть VLAN 2 не является управляющей). Для получения
дополнительной информации см. "Управление NTP (Страница 289)".
7.2
Управление MAC-адресами
В данном разделе рассматривается управление MAC-адресами.
7.2.1
Просмотр списка MAC-адресов
Чтобы просмотреть список всех статических и динамически полученных MAC-
адресов, перейдите в MAC Address Tables » View MAC Addresses. Появится
таблица MAC Addresses.
Если MAC-адрес не указан в списке, сделайте следующее:
1.
Сконфигурируйте опции определения MAC-адресов на регулирование
времени устаревания динамически определяемых MAC-адресов других
устройств в сети. Для получения дополнительной информации см.
"Конфигурирование опций определения MAC-адреса (Страница 178)".
2.
Сконфигурируйте адрес на устройстве в качестве статического MAC-
адреса. Для получения дополнительной информации см. "Добавление
статического MAC-адреса (Страница 180)".
7.2.2
Конфигурирование опций определения MAC-адреса
Опции определения MAC-адреса регулируют как и когда MAC-адреса
автоматически удаляются из таблицы MAC-адресов. Отдельные адреса
удаляются при превышении времени таймера устаревания. Адреса также могут
удаляться при отказе канала связи или изменении топологии.
Чтобы сконфигурировать опции определения MAC-адресов, сделайте
следующее:
1.
Перейдите в MAC Address Tables » Configure MAC Address Learning
Options. Появится форма MAC Address Learning Options.
RUGGEDCOM ROS версия5.5
178
Руководство по настройке, 01/2021, C79000-G8956-1486-02

Уровень 2
7.2.3 Конфигурирование опций лавинной рассылки MAC-адресов
2.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Aging Time
Краткий обзор: Целое число от 15 до 800
Значение по умолчанию: 300
Этот параметр задает время, в течение которого
запомненный MAC-адрес хранится, пока не будет сочтен
устаревшим.
Age Upon Link Loss
Краткий обзор: [ No | Yes ]
Значение по умолчанию: Yes
Если установлено на "Да", все запомненные MAC-адреса на
отказавшем порту мгновенно будут сочтены устаревшими
после обнаружения отказа канала связи.
Когда возникает отказ канала связи, то коммутатор может
хранить некоторые MAC-адреса, ранее запомненные
через неработоспособный порт. Поскольку эти адреса не
устарели, то коммутатор продолжит пересылку трафика на
этот порт, препятствуя тем самым прохождению трафика к
узлу назначения через новую топологию сети.
Обратите внимание, что при включенном на коммутаторе
протоколе резервирования сети, например, RSTP/MSTP, этот
протокол резервирования может очистить запомненные
на отказавшем порту MAC-адреса при отказе канала связи,
независимо от настройки данного параметра.
3.
Нажмите Apply.
7.2.3
Конфигурирование опций лавинной рассылки MAC-адресов
Чтобы сконфигурировать опции лавинной рассылки MAC-адресов, сделайте
следующее:
1.
Перейдите в MAC Address Tables » Configure MAC Address Flooding
Options. Появится таблица Flooding Options.
2.
Выберите порт. Появится форма Flooding Options.
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
Port(s)
Краткий обзор: Comma-separated list of ports
Номер порта устройства (или список портов, если они
объединены в группу).
Flood Unknown Unicast
Краткий обзор: [ On | Off ]
Значение по умолчанию: On
Обычно направленный трафик с неизвестными адресами
узлов назначения рассылается через все порты. Если
порт сконфигурирован таким образом, чтобы отключать
лавинную рассылку такого типа, то направленный трафик
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
179
Уровень 2
7.2.4 Управление статическими MAC-адресами
Параметр
Описание
с неизвестными адресами не рассылается через указанный
порт.
4.
Нажмите Apply.
7.2.4
Управление статическими MAC-адресами
Статические MAC-адреса должны быть сконфигурированы, когда устройство
может только получать кадры, но не передавать их. Их также может
потребоваться сконфигурировать, если безопасность на уровне порта (если
поддерживается) должна быть принудительной.
Также можно настроить статические MAC-адреса, указав для них высокий
приоритет в ситуации, когда для трафика к определенному устройству или
от него в каком-либо сегменте локальной сети должен быть назначен более
высокий приоритет CoS, чем для других устройств в этом сегменте локальной
сети.
Примечание
MAC-адрес не может быть определен в сети VLAN, которая не
сконфигурирована в таблице статических сетей VLAN. При получении кадра с
тегом неизвестной сети VLAN на защищенный порт это считается нарушением
безопасности и RUGGEDCOM ROS автоматически генерирует оповещение
безопасности на уровне порта.
7.2.4.1
Просмотр списка статических MAC-адресов
Чтобы просмотреть список статических MAC-адресов, перейдите в MAC
Address Tables » Configure Static MAC Addresses. Появится таблица Static MAC
Addresses.
Если статические MAC-адреса не были сконфигурированы, добавьте
необходимые адреса. Для получения дополнительной информации см.
"Добавление статического MAC-адреса (Страница 180)".
7.2.4.2
Добавление статического MAC-адреса
Чтобы добавить статический MAC-адрес в таблицу статических MAC-адресов,
сделайте следующее:
1.
Перейдите в MAC Address Tables » Configure Static MAC Addresses.
Появится таблица Static MAC Addresses.
2.
Нажмите InsertRecord. Появится форма Static MAC Addresses.
RUGGEDCOM ROS версия5.5
180
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.2.4 Управление статическими MAC-адресами
3.
Необходимо сконфигурировать следующие параметры:
Параметр
Описание
MAC Address
Краткий обзор: ##-##-##-##-##-## where ## ranges 0 to FF
MAC-адрес, запомненный коммутатором.
Не более 6 символов подстановки можно использовать для
указания диапазона MAC-адресов, запоминание которых
модулем обеспечения безопасности на уровне порта
разрешено (когда для параметра Port Security установлен
режим статических MAC-адресов "Static MAC"). Символы
подстановки должны начинаться с конца MAC-адреса,
причем все подстановочные символы должны следовать
непрерывно.
Примеры:
•
00-0A-DC-**-* * - * * означает все пространство MAC-
адресов RuggedCom.
•
00-0A-DC-12-3*-** означает диапазон, который начи-
нается с 00-0A-DC-12-30-00 и заканчивается значением
00-0A-DC-12-3F-FF.
VID
Краткий обзор: Целое число от 1 до 4094 или [ ANY ]
Значение по умолчанию: 1
VLAN-идентификатор той сети VLAN, в которой
функционирует данный MAC-адрес.
Опция "Любой" позволяет запоминать MAC-адрес через
модуль безопасности на уровне порта на любых сетях
VLAN, которые сконфигурированы на коммутаторе.
Port
Краткий обзор: 1 to maximum port number или [ Learn ]
Значение по умолчанию: Learn
Введите номер порта, на котором находится устройство с
данным адресом. Выбираемый режим безопасности порта
не должен быть "802.1X".
Если порт должен производить автоматическое
запоминание адресов, то установите для этого параметра
значение "запоминать". Опция "Запоминать" применима
для безопасности на уровне порта в режиме "Статический
MAC-адрес".
4.
Нажмите Apply.
7.2.4.3
Удаление статического MAC-адреса
Чтобы удалить статический MAC-адрес из таблицы статических MAC-адресов,
сделайте следующее:
1.
Перейдите в MAC Address Tables » Configure Static MAC Addresses.
Появится таблица Static MAC Addresses.
2.
Выберите MAC-адрес из таблицы. Появится форма Static MAC Addresses.
3.
Нажмите Delete.
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
181
Уровень 2
7.2.5 Очистка всех динамических MAC-адресов
7.2.5
Очистка всех динамических MAC-адресов
Чтобы очистить список динамических MAC-адресов, сделайте следующее:
1.
Перейдите в MAC Address Tables » Purge MAC Address Table. Появится
форма Purge MAC Address Table.
2.
Нажмите Confirm.
7.3
Управление многоадресной фильтрацией
Групповой (многоадресный) трафик можно фильтровать с помощью
отслеживания протокола группового управления сети интернет (IGMP) или
протокола многоадресной регистрации GARP (GMRP).
7.3.1
Управление IGMP
Протокол IGMP используется IP-хостами, чтобы сообщать многоадресным
маршрутизаторам о своей принадлежности к группе хостов. По мере того,
как хосты подписываются на конкретные многоадресные рассылки или
отписываются от них, потоки трафика направляются к этим хостам или минуют
их.
Протокол IGMP работает между многоадресными маршрутизаторами
и IP-хостами. Если неуправляемый коммутатор размещается между
многоадресными маршрутизаторами и их хостами, то многоадресные потоки
будут распределены по всем портам. Это может привести к существенному
трафику на тех портах, где он не требуется и где от него нет никаких выгод.
Если функция отслеживания сетевого трафика IGMP включена, она будет
воздействовать на сообщения IGMP, посылаемые с маршрутизатора и хоста,
ограничивая потоки трафика к соответствующим сегментам локальной сети.
ЗАМЕТКА
RUGGEDCOM ROS запрещает хостам IGMP подписку на следующие особые
многоадресные адреса:
• от 224.0.0.0 до 224.0.0.255
•
224.0.1.129
Эти адреса зарезервированы для протоколов маршрутизации и IEEE 1588.
Если отчет о принадлежности IGMP содержит один из этих адресов, отчет
пересылается коммутатором без запоминания информации о хосте.
7.3.1.1
Концепция IGMP
В данном разделе рассматриваются некоторые принципы, имеющие значение
для реализации фильтрации многоадресных рассылок с помощью IGMP.
RUGGEDCOM ROS версия5.5
182
Руководство по настройке, 01/2021, C79000-G8956-1486-02
Уровень 2
7.3.1 Управление IGMP
Работа IGMP
На приведенной ниже схеме показан простой пример использования IGMP.
1
P1
2
M1
M2
3
3
C3
C4
C1
C2
4
4
5
4
4
1
Источник
2
Запросы принадлежности
3
Отчеты о принадлежности
4
Потребитель
5
Многоадресный маршрутизатор
Рисунок 7.6
Пример работы IGMP
Один IP-хост источник (P1) генерирует два многоадресных потока IP-трафика,
M1 и M2. Существует четыре потенциальных потребителя этих потоков, C1-C4.
Многоадресный маршрутизатор выясняет, какой хост желает подписаться на
тот или иной поток, посылая общие запросы о принадлежности в каждый из
сегментов.
В этом примере на общий запрос о принадлежности, отправленный на сегмент
C1-C2, приходит ответ в виде отчета о принадлежности (или подписке),
указывающий, что требуется подписка на поток M2. Маршрутизатор
будет перенаправлять поток M2 в сегмент C1-C2. Аналогичным образом
маршрутизатор определяет, что он должен перенаправлять поток M1 в сегмент
C3-C4.
Потребитель может подписаться на любое число многоадресных рассылок,
выдавая отчет о принадлежности для каждой группы. Когда какой-либо хост
выдает отчет о принадлежности, другие хосты в том же сегменте сети,
которым также требуется принадлежность к той же группе, подавляют свои
собственные запросы, поскольку они будут дублироваться. Таким образом,
протокол IGMP гарантирует, что сегмент будет запрашивать только один отчет о
принадлежности для каждой группы.
Маршрутизатор периодически опрашивает каждый из своих сегментов,
чтобы определить, подписан хотя бы один потребитель на определенный
поток. Если маршрутизатор не получает ответа в течение заданного периода
RUGGEDCOM ROS версия5.5
Руководство по настройке, 01/2021, C79000-G8956-1486-02
183
содержание .. 18 19 20 21 ..